

企业搭了一套业务系统,最怕的不是功能不够,而是权限没管住。谁该看什么、谁能改什么,如果说不清楚,轻则信息过载,重则数据泄露。多维表格应用模式的应用权限管理,正是用来解决这个问题的:让不同角色各看各的页面、各见各的数据,既高效又安全。这篇文章就把应用权限管理到底怎么配、能管住哪些事,一次讲清楚。
应用权限管理是什么?
简单说,应用权限管理就是给多维表格应用模式里不同身份的人,设置"能看哪些页面、能见哪些数据"的一套规则。
应用模式是一种拖拽式的业务系统搭建形态,业务人员不用写代码就能搭出标准化系统。但系统搭好了,权限如果没有跟着角色走,就会出现两种情况:要么所有人看到所有数据,敏感信息无处隐藏;要么每个人看到的都一样,无法做到千人千面。
应用权限管理的核心逻辑,就是数据权限完全受文档权限管控。管理员可以在高级权限里,单独配置某个角色能访问哪些页面、能查看哪些数据范围,实现"一个人一个界面、一套数据"的精细管控。
核心价值: 通过应用权限管理,企业可以把原本靠口头约定、靠人工注意来保证的数据边界,变成系统层面的硬性约束。
应用权限管理的核心价值
应用权限管理解决的不只是一个配置问题,而是企业数据治理里最基础的一环。它的价值主要体现在这几方面:
- 数据安全:敏感数据只对特定角色开放,从源头降低泄露风险。
- 千人千面:不同岗位看到不同界面,信息不冗余,工作更聚焦。
- 合规管控:谁的权限是什么,一目了然,审计追溯有据可依。
- 落地简单:无需写代码,在高级权限里勾选配置即可完成。
为什么对业务系统很重要? 业务系统承载的是真实业务数据,权限一旦失控,带来的不只是效率问题,更是信任和合规问题。应用权限管理把这些约束前置到系统层面,比事后补救有效得多。
多维表应用权限管理的核心功能
应用权限管理主要包含几类关键能力,覆盖了从"能看到什么"到"能改什么"的完整链条。
页面可见范围配置
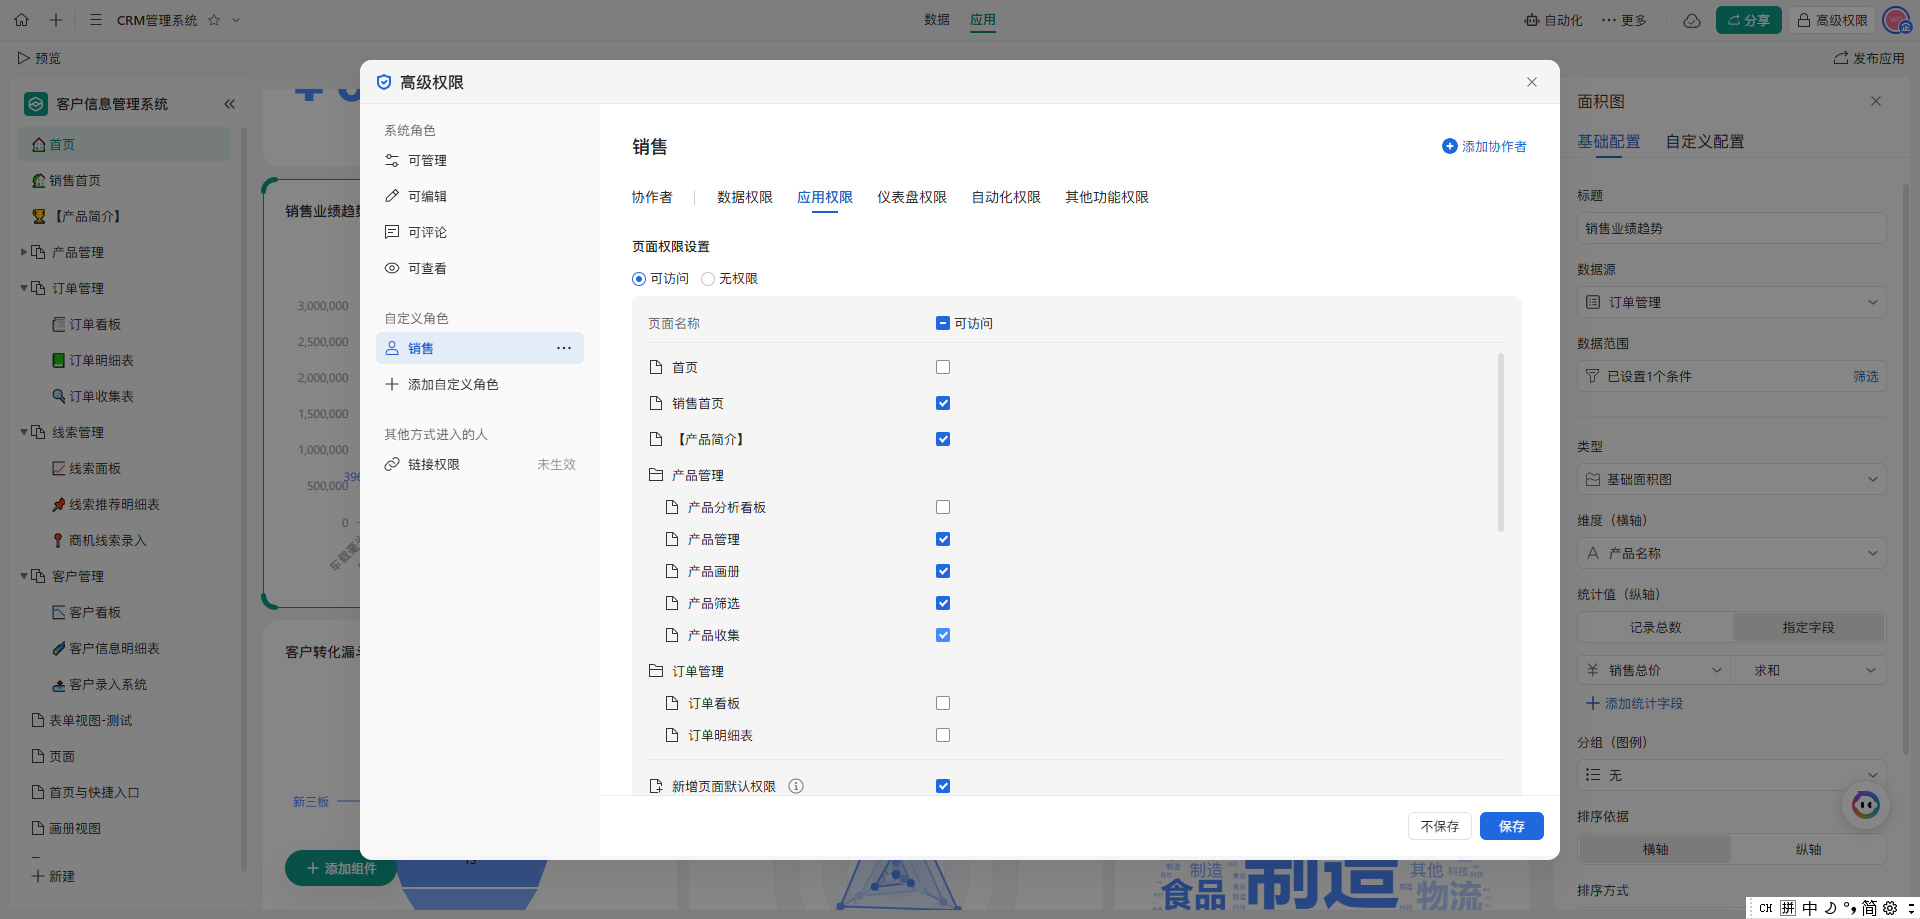
页面可见范围解决的是"这个角色能进哪些页面"的问题。在可访问列表里:
- 勾选: 该角色组下的成员拥有对应页面的访问权限
- 不勾选: 该角色组下的成员无对应页面的访问权限
以 CRM 系统为例,销售角色只需要关注首页、产品简介、产品分析看板、订单看板、线索看板等页面,就把这些页面设为销售可访问,其余页面设为不可访问。这样销售人员打开应用,只看到自己需要的页面,其余界面一律不可见。
数据展示范围与权限跟随
除了控制页面,还要控制数据本身。应用模式支持根据角色的数据权限范围展示对应的统计数据:
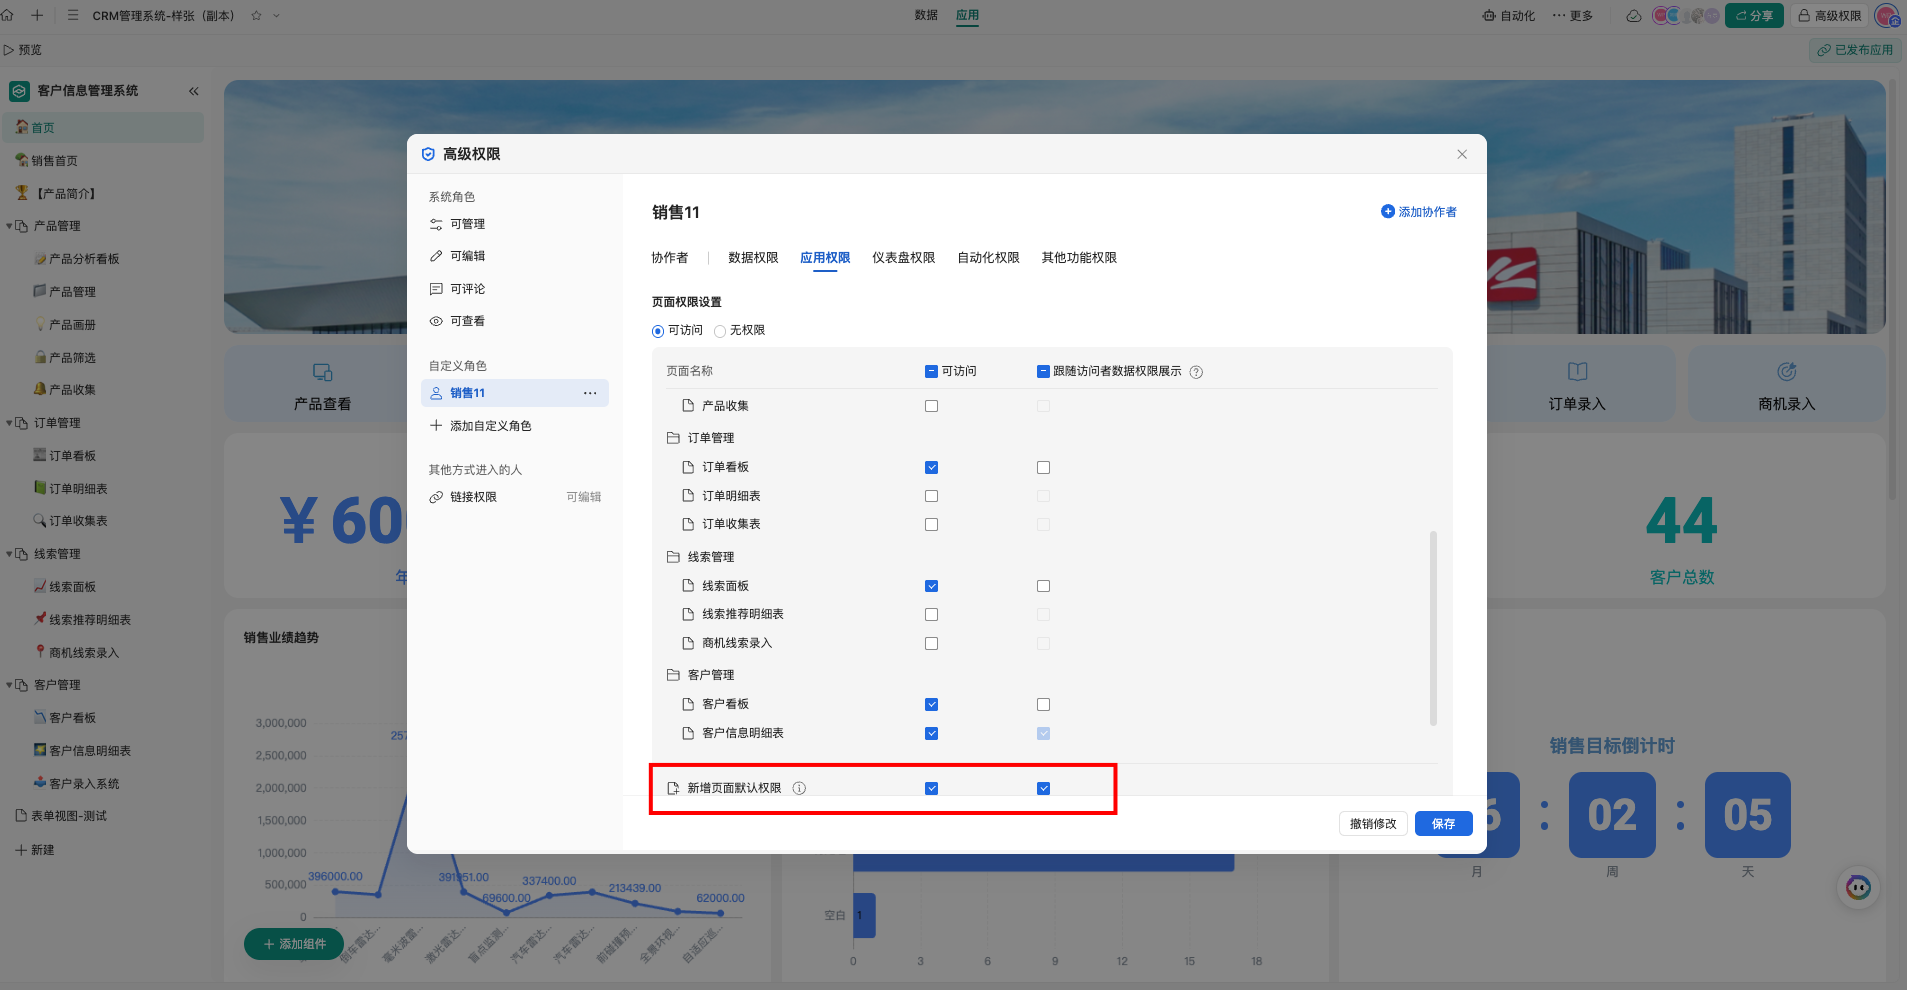
- 勾选「跟随访问者数据权限展示」: 应用中所有数据,默认跟随数据权限设置的权限范围展示
- 不勾选: 不受高级权限控制,展示全部数据
还是以销售角色为例,如果管理员给销售配置了"产品管理表仅可查看上架数据"的权限,那么销售在应用模式下访问时,看板上的统计数据也只围绕上架产品来计算,真正做到数据层面的隔离。
权限细节: 不同页面类型的权限逻辑不同。可以添加组件自由布局的「仪表盘类页面」,支持修改「跟随访问者数据权限展示」配置;而添加已有视图的「视图类页面」,默认跟随对应数据源的数据表权限,暂不支持修改。这一设计保证了数据安全的全面掌控。
应用权限管理的适用场景
应用权限管理的适用场景非常广泛,几乎任何有多角色协作需求的业务系统都用得上。
- 销售管理:销售只看自己相关的客户和订单,主管看团队汇总。
- 项目协作:普通成员只管自己的任务,项目经理看整体进度和里程碑。
- 设备/资产管理:一线巡检员只有简化的操作界面,资产管理员才有全局报表权限。
- 多部门看板:不同部门在同一套系统里看到不同的页面和数据范围。
一个典型例子: 一家设备管理公司,一线巡检员只需要"扫码填报"的极简界面,维修工程师只看到待处理的工单列表,而资产管理员拥有最高权限,可以查看全局资产盘点报表、处理报废流程图。通过应用权限管理,三类角色的界面和数据完全不同,却共用同一套底层数据。
为什么选择多维表应用权限管理?
相比传统的自建系统或手工管理权限,多维表应用权限管理有明显的优势:
- 零代码配置:业务人员自己就能维护权限,不用每次都找开发。
- 权限跟随文档:数据权限和文档权限天然打通,规则一致不打架。
- 粒度可细化:既能控页面,也能控数据范围,还能控统计口径。
- 随业务调整:角色和权限可以随时调整,低成本响应变化。
适合谁用? 如果你所在的团队正被"谁该看什么"的问题困扰,或者业务系统已经出现数据越权访问的风险,应用权限管理就是一个值得尽快落地的能力。
应用权限管理的未来趋势
随着企业数字化程度加深,权限管理正在从"管住人"走向"更智能、更精细"的方向。
- 精细化方向:从页面级权限走向字段级、记录级权限,颗粒度越来越细。
- 自动化方向:结合自动化流程,权限可以随业务状态自动调整。
- 合规化方向:等保、数据安全法规对权限审计的要求越来越高,权限留痕成为标配。
多维表格应用模式在权限管理上的持续迭代,正是顺应这一趋势,把数据安全和企业合规内建到业务系统的搭建过程中。
结语
应用权限管理不是一道可选的附加题,而是业务系统上线前的必答题。借助多维表格应用模式,你可以在不写代码的前提下,为不同角色配置清晰的页面可见范围和数据展示范围,实现数据安全与业务效率的平衡。如果你的业务系统也遇到了权限失控的困扰,不妨从应用权限管理开始,先把数据边界划清楚。
常见问题(FAQ)
问:应用权限管理需要写代码吗?
答: 不需要。应用权限管理完全在高级权限的可视化界面里配置,通过勾选页面可见范围、数据权限范围等选项即可完成,业务人员也能轻松上手。
问:不同角色的页面权限可以不一样吗?
答: 可以。应用权限管理支持针对每个角色单独配置页面可见范围,勾选即代表该角色可访问对应页面,不勾选则不可访问,实现千人千面的专属界面。
问:数据权限和页面权限是什么关系?
答: 应用模式的数据权限完全受文档权限管控。页面权限控制"能进哪些页面",数据权限控制"能见哪些数据",两者结合共同决定角色最终看到的内容。
问:为什么有些页面的权限不能修改?
答: 添加已有视图的「视图类页面」会默认跟随对应数据源的数据表权限,因此「跟随访问者数据权限展示」配置项暂不支持修改;而可自由布局的「仪表盘类页面」支持修改这一配置。
注:部分内容由 AI 匹配目标关键词,结合WPS 365 官方知识库智能生成,如有疑问或者建议可以联系我们。

