

系统搭好了,权限却没跟上,这大概是很多企业用业务系统时的真实写照。销售看到了别人的客户,普通员工看到了全公司的成本,跨部门共用一套系统时更是谁都不敢放开。多维表应用权限管理,就是专门用来给这些场景"划边界"的。下面这5个真实场景,几乎每个公司都能对号入座。
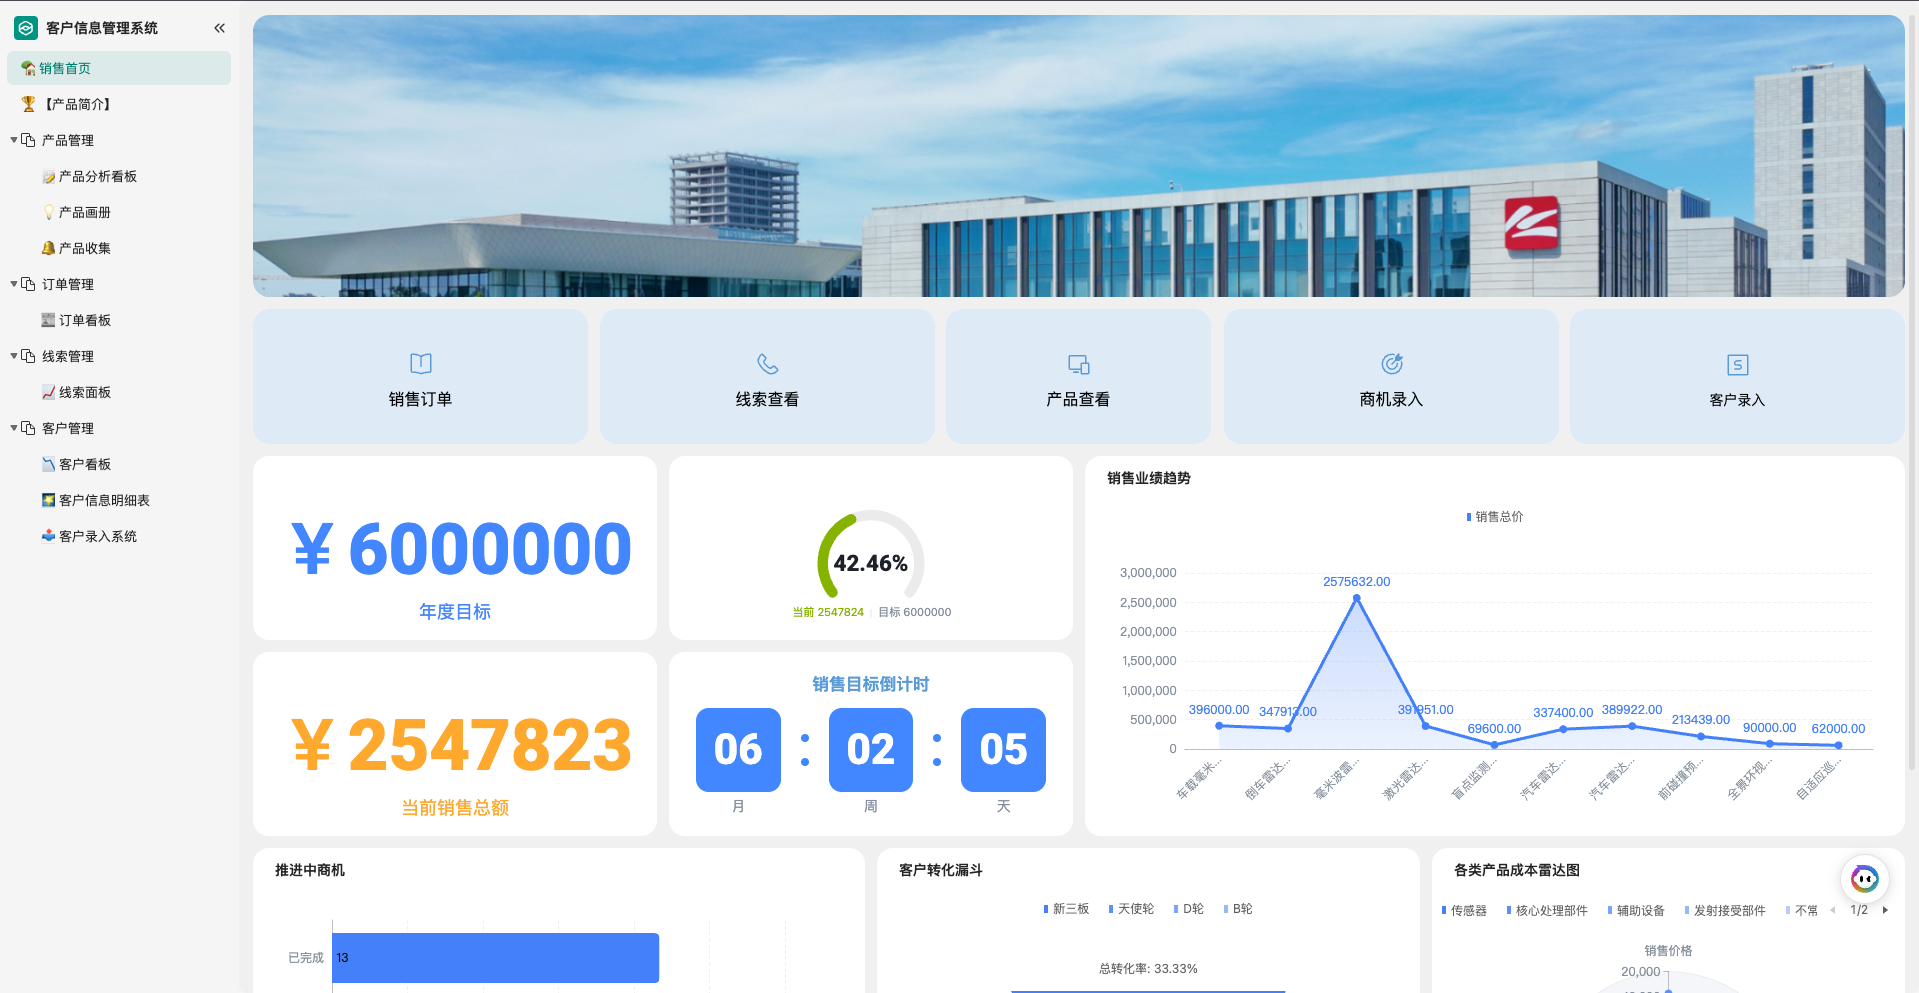
场景一:销售团队,客户数据各管各的
业务背景:销售驱动的公司,销售、主管、老板对客户数据的可见范围完全不同。
痛点:如果所有销售都能看到全部客户名单,容易造成撞单抢单,甚至客户信息被带出;而主管又需要看到团队全貌。
用应用权限管理怎么做:给销售角色只配置其负责的客户页面和数据范围,销售打开应用只能看到自己名下的客户;主管和老板则配置更高权限的看板,看到团队汇总数据。
效果:客户数据边界清晰,抢单问题从机制上杜绝,管理层又能掌握全局。
场景二:项目经理,既要管任务又要控全盘
业务背景:项目协作中,普通成员、项目经理对项目信息的可见范围不一样。
痛点:普通成员如果能看到所有任务细节和风险数据,容易产生信息干扰;可项目经理又必须掌握整体进度和核心里程碑。
用应用权限管理怎么做:普通项目人员只配置自己任务的页面权限,能看到并更新分配给自己的任务状态;项目经理通过专属管理视图,查看项目健康度看板和核心里程碑。
效果:成员聚焦本职工作,管理者掌控全局,项目协作高效又安全。
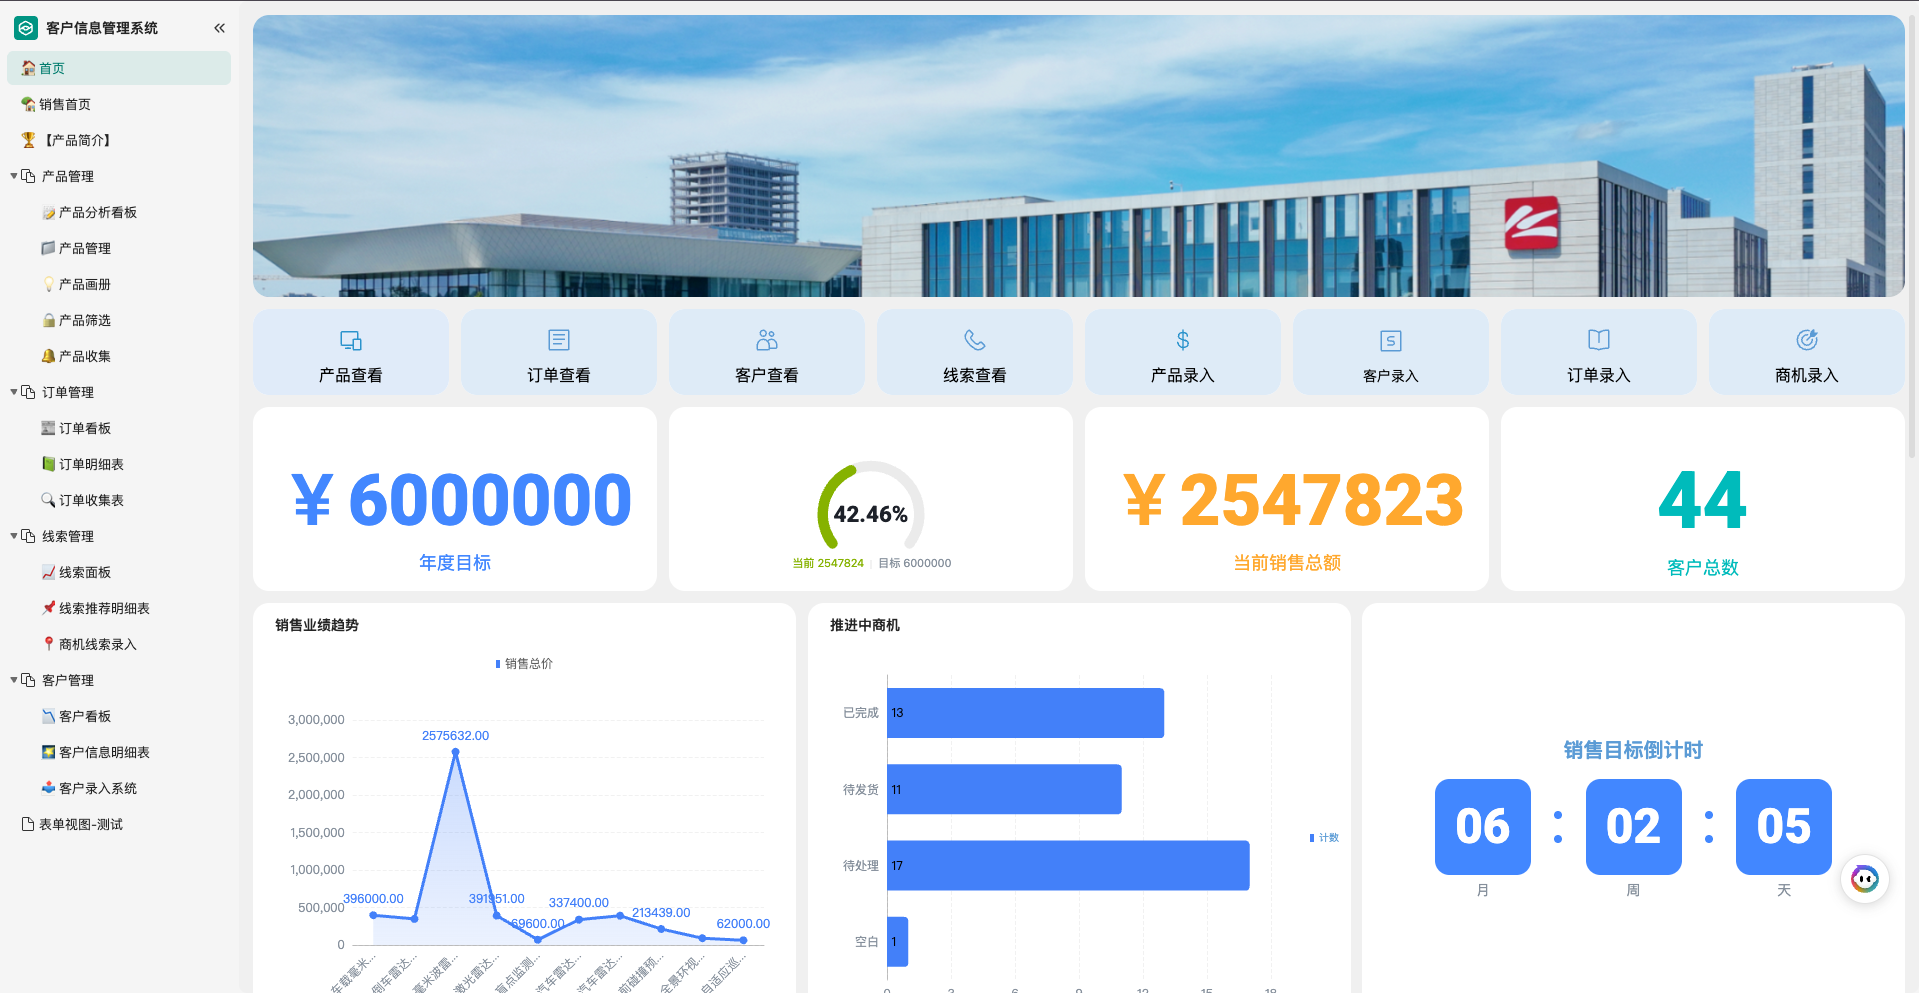
场景三:多部门共用一套业务系统
业务背景:销售、采购、财务、仓库等多个部门共用同一套管理系统。
痛点:一套系统里各部门数据敏感程度不同,如果权限不隔离,财务数据、采购成本会被无关人员看到。
用应用权限管理怎么做:为每个部门单独配置角色,分别设置页面可见范围和数据展示范围,各部门只能进入自己权限内的页面,看到权限内的数据。
效果:管理员统筹下,各部门共用一套系统而不互相越权,数据既共享又隔离。
场景四:外部协作者,权限隔离更安心
业务背景:企业需要把部分业务看板或数据分享给外部合作伙伴、代理商。
痛点:如果分享权限管不住,外部人员可能看到企业内部敏感数据。
用应用权限管理怎么做:通过应用链接独立访问,外部协作者只能看到被授权的应用页面,无法进入底层数据 tab,数据安全更有保障。
效果:对外协作顺畅,内部数据边界牢固。
场景五:设备资产管理,岗位权限分明
业务背景:设备管理系统中,巡检员、维修工程师、资产管理员职责完全不同。
痛点:一线人员不需要看到财务折旧数据,资产管理员则需要全局权限,权限不分会导致数据混乱甚至误操作。
用应用权限管理怎么做:一线巡检员只有极简的扫码填报界面,维修工程师只能查看待处理工单,资产管理员拥有最高权限处理报废流程和财务数据。
效果:岗位各司其职,权限分明,数据安全可控。
实施建议
- 先梳理角色:动手前先想清楚系统里有哪几类角色,各自该看什么。
- 再配置页面:按角色设置页面可见范围,把界面边界划清楚。
- 然后控数据:结合文档权限配置数据展示范围,确保数据不越权。
- 上线前验证:用不同角色登录检查,确认权限符合预期再投入使用。
常见问题(FAQ)
问:10人以下的小团队需要应用权限管理吗?
答: 需要。哪怕团队不大,只要存在不同角色看到不同数据的需求,应用权限管理就能避免信息过载和误操作,配置成本也很低。
问:应用权限管理配置起来复杂吗?
答: 不复杂。在高级权限的可视化界面里勾选即可完成,业务人员经过简单学习就能维护,不需要开发介入。
问:权限配错了能改吗?
答: 能。应用权限管理支持随时调整角色的页面可见范围和数据权限范围,改完保存即时生效,不用担心一次性配死。
问:和现有业务系统冲突怎么办?
答: 应用权限管理基于现有数据和角色配置,不需要推翻现有系统结构,可以在已有业务基础上平滑补齐权限边界。
注:部分内容由 AI 匹配目标关键词,结合WPS 365 官方知识库智能生成,如有疑问或者建议可以联系我们。

