

政企组织在推进数字化办公时,管理后台的权限分配是绕不开的一步。如何合理设置管理员角色、分配权限、确保合规,是数字化转型落地过程中的关键问题。
传统管理模式的痛点
- 单人管理风险:所有后台操作依赖一个人,存在单点故障
- 权限无法分级:要么全有要么全无,无法按职能分配
- 管理范围无法限定:管理员能看到所有部门的数据
- 操作不可追溯:缺乏审计机制
通过管理员角色的转型路径
阶段一:规划角色体系
根据组织架构和业务职能,规划管理员角色体系。常见的角色包括:IT管理员、安全管理员、人事管理员、文档管理员等。
阶段二:创建角色并分配权限
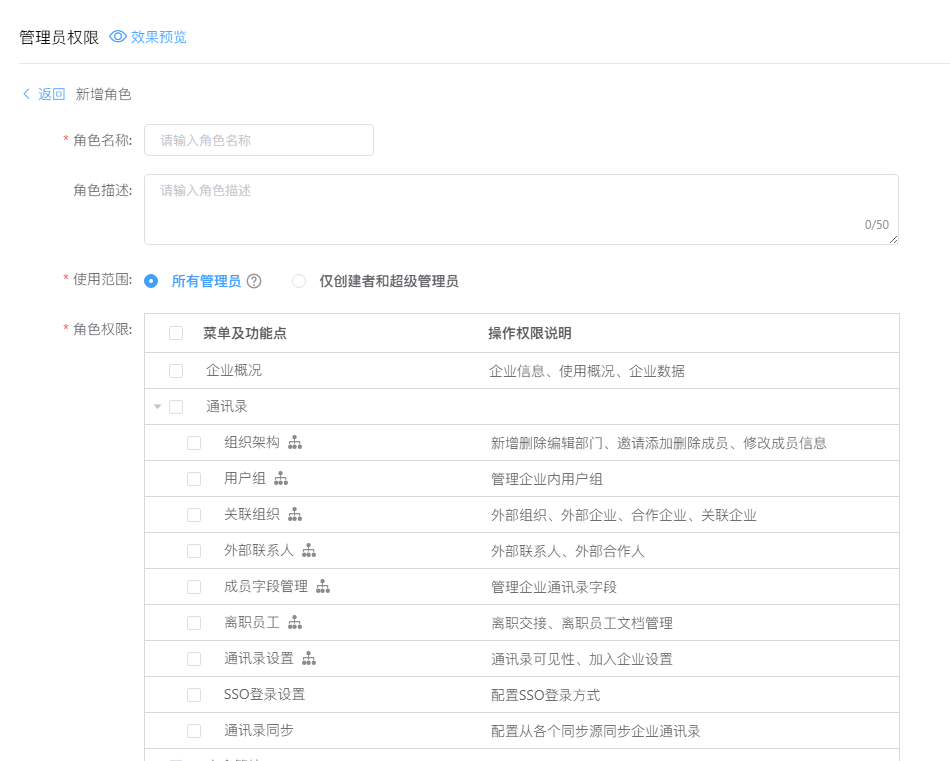
在WPS团队管理后台创建角色,勾选对应功能权限,设置使用范围和管理范围。
阶段三:分配管理员成员
将成员添加到对应角色,限定可管理的部门范围。
阶段四:建立审计机制
定期查看管理后台的日志报表,审查管理员的操作行为。
落地建议
- 按最小权限原则分配权限
- 为每个角色设置清晰的使用范围
- 定期审查管理员列表和权限配置
- 离职或调岗人员及时移除权限
常见问题(FAQ)
问:政企组织配置管理员权限,数据安全有保障吗?
答:WPS365通过了等保三级安全认证。管理员权限按角色分配,操作行为有日志记录,确保管理行为可审计、可追溯。
问:大型组织(500人以上)怎么配置管理员?
答:建议按分支机构或部门设置管理员角色,限定可管理的部门范围。每个分支机构指定1-2名管理员,实现分级管理。
问:添加管理员后多久生效?
答: 立即生效。被分配角色的成员登录管理后台后即可看到对应的功能菜单,无需等待或刷新。
注:部分内容由 AI 匹配目标关键词,结合WPS 365 官方知识库智能生成,如有疑问或者建议可以 联系我们

