

摘要: 很多管理员刚接手WPS协作时,面对企业管控后台一头雾水:入口在哪、安全策略怎么配、审计日志怎么看。本文用一步步的教程,带你从登录后台开始,完成组织配置、安全策略、审计日志三大核心设置,轻松上手企业管控后台。
配置前,你需要知道这些
在开始配置之前,先确认三件事:
- 管理员权限:只有超级管理员或被授权的管理员才能登录企业管控后台。
- 登录入口:通过 WPS 365 企业管理后台(work.wps.cn)进入。
- 配置目标:明确你这次要配置什么——组织架构、安全策略,还是审计日志。
准备工作做好后,就可以开始正式配置了。
一步步配置WPS协作企业管控后台
下面按顺序演示企业管控后台的核心配置流程,你可以跟着操作。
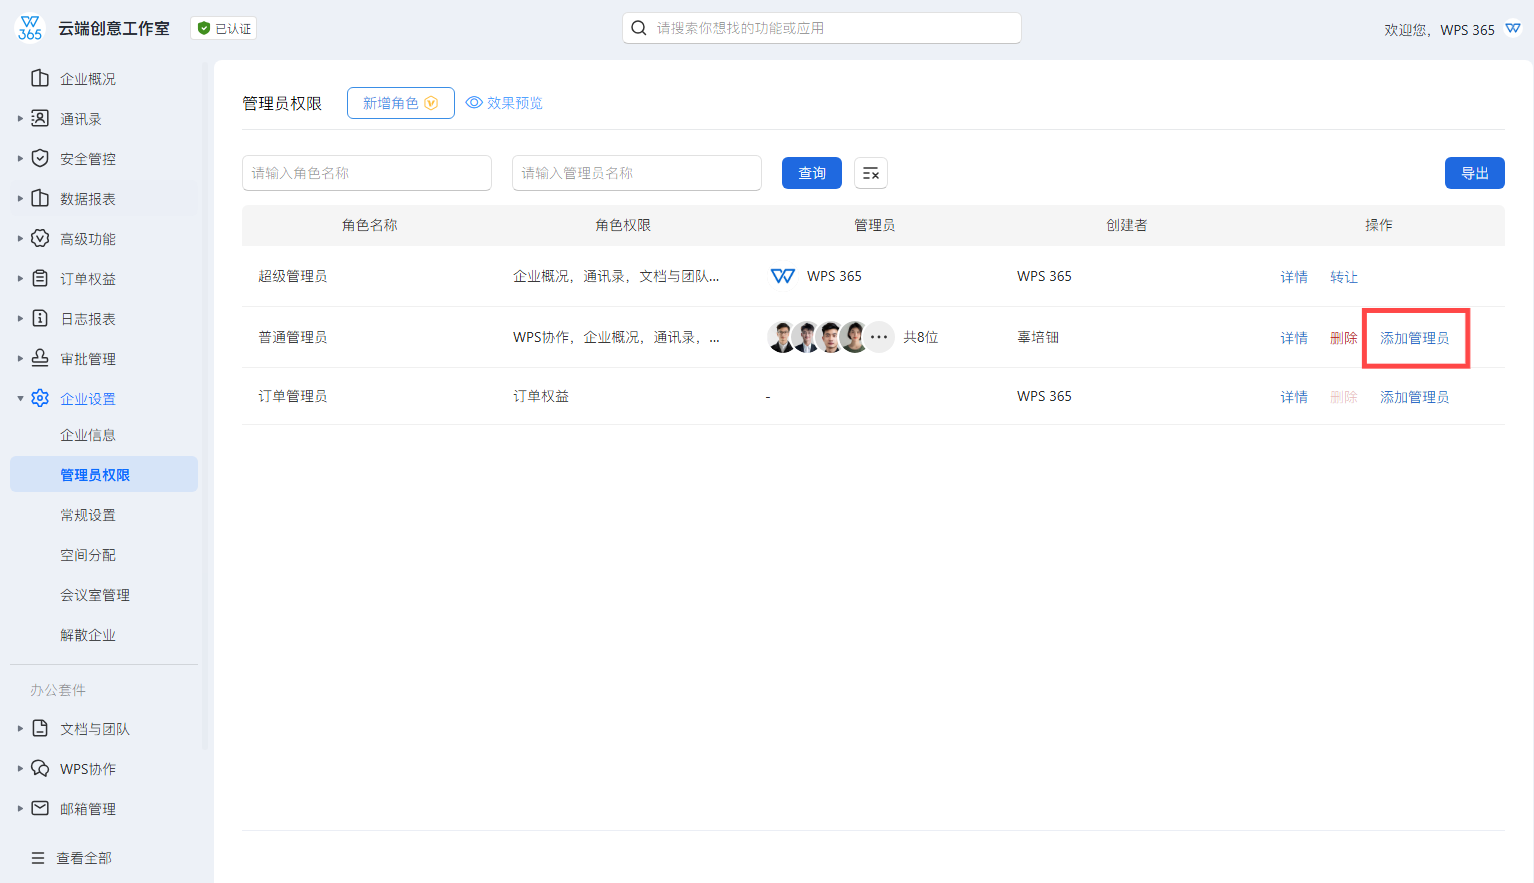
管理角色与权限一览
第一步:登录企业管理后台
打开浏览器,进入 work.wps.cn,使用管理员账号登录。登录成功后即可看到企业管理后台的左侧功能导航,包含企业设置、组织与成员、安全管控、日志审计、设备管理等模块。
第二步:配置组织与成员
进入组织架构,创建企业所需的部门结构;进入成员管理,通过添加或邀请的方式把团队成员纳入企业组织,并为不同成员分配角色权限。
操作要点:新成员入职时及时开通账号,离职时及时回收,避免账号残留带来的安全风险。
第三步:配置安全策略
进入安全管控模块,按企业需要配置安全策略:
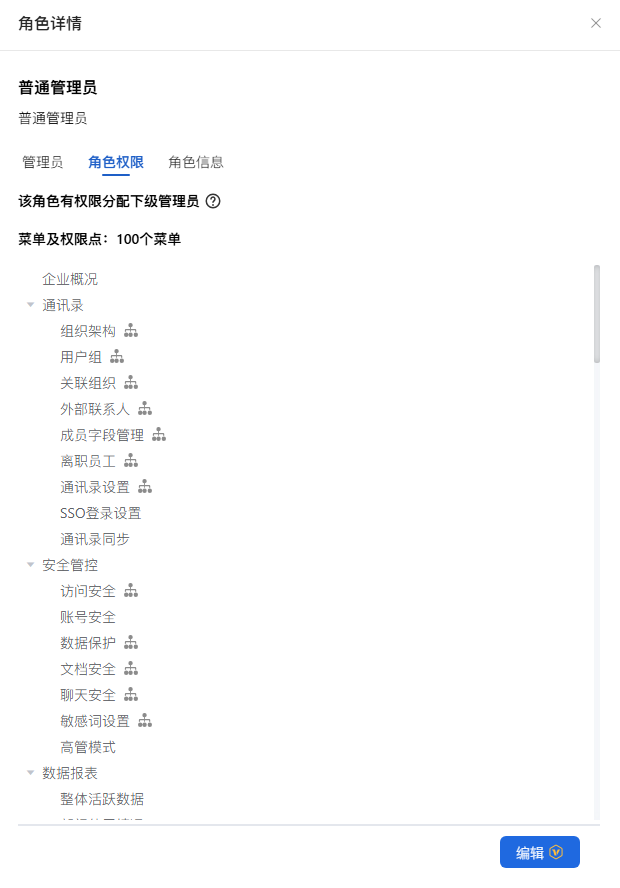
- 登录安全:设置密码策略、登录有效期(如7天/30天/90天可配置)。
- 文档安全:开启文档水印、控制外部分享权限、限制复制和下载。
- 分享管控:设置文档外部分享的权限范围,防止核心文档越权外流。
保存后,安全策略即对全组织生效。
第四步:查看审计日志
进入日志审计模块,可以按时间、成员、操作类型等维度检索操作记录,覆盖文档的创建、编辑、分享、下载、删除等全生命周期操作。当发生异常或泄密事件时,通过审计日志即可还原完整操作链条。
操作要点:建议定期查看审计日志,及时掌握企业数据动态和潜在风险。
第五步:持续巡检与优化
安全管理不是一次配置就结束的。定期检查安全态势、审计日志和成员设备,根据实际情况动态调整安全策略,让企业协作始终处于受控状态。
常见问题
问:配置错了安全策略怎么撤回?
答: 进入对应的安全策略设置项,将开关关闭或调整参数后保存即可,修改立即生效,无需担心"改错"。
问:审计日志能保留多久?
答: 具体保留时长与企业版本和配置有关,可在后台查看日志保留策略,重要操作建议定期导出备份。
问:手机端能管理后台吗?
答: 企业管理后台主要在PC端操作体验更完整,部分管理功能也支持在管理员手机端查看。
问:成员数量有限制吗?
答: WPS 365不同版本对成员数量有相应上限,具体以企业购买版本为准,可按需升级。
注:部分内容由 AI 匹配目标关键词,结合WPS 365 官方知识库智能生成,如有疑问或者建议可以联系我们。

