

摘要:文档分享权限管控如果只是孤立地管一份文档,价值有限;真正有效的,是它和文档安全、组织架构、通讯录这些组件联动,形成一整套企业安全体系。这篇实测一下 WPS 协作文档分享权限管控如何与文档安全、组织架构、通讯录联动,看看"权限+安全生态"能带来什么。
单看分享设置,只是第一步
文档分享权限管控解决了"文档能不能外发"的问题,但企业的安全防线远不止于此:文档能否转移、谁能看到组织架构、外部联系人怎么管,都需要统一考虑。如果这些各自为政,安全体系就不完整。
所以,真正有效的分享权限管控,要和周边的安全能力打通,形成联动闭环。
联动一:文档权限 × 文档安全,层层设防
文档分享权限管控与文档安全的其他能力联动,构成层层防护:分享范围管"能不能发",禁止转移管"能不能带走",禁止下载管"能不能落地"。多重策略叠加,让文档的每一条外流路径都被设防。
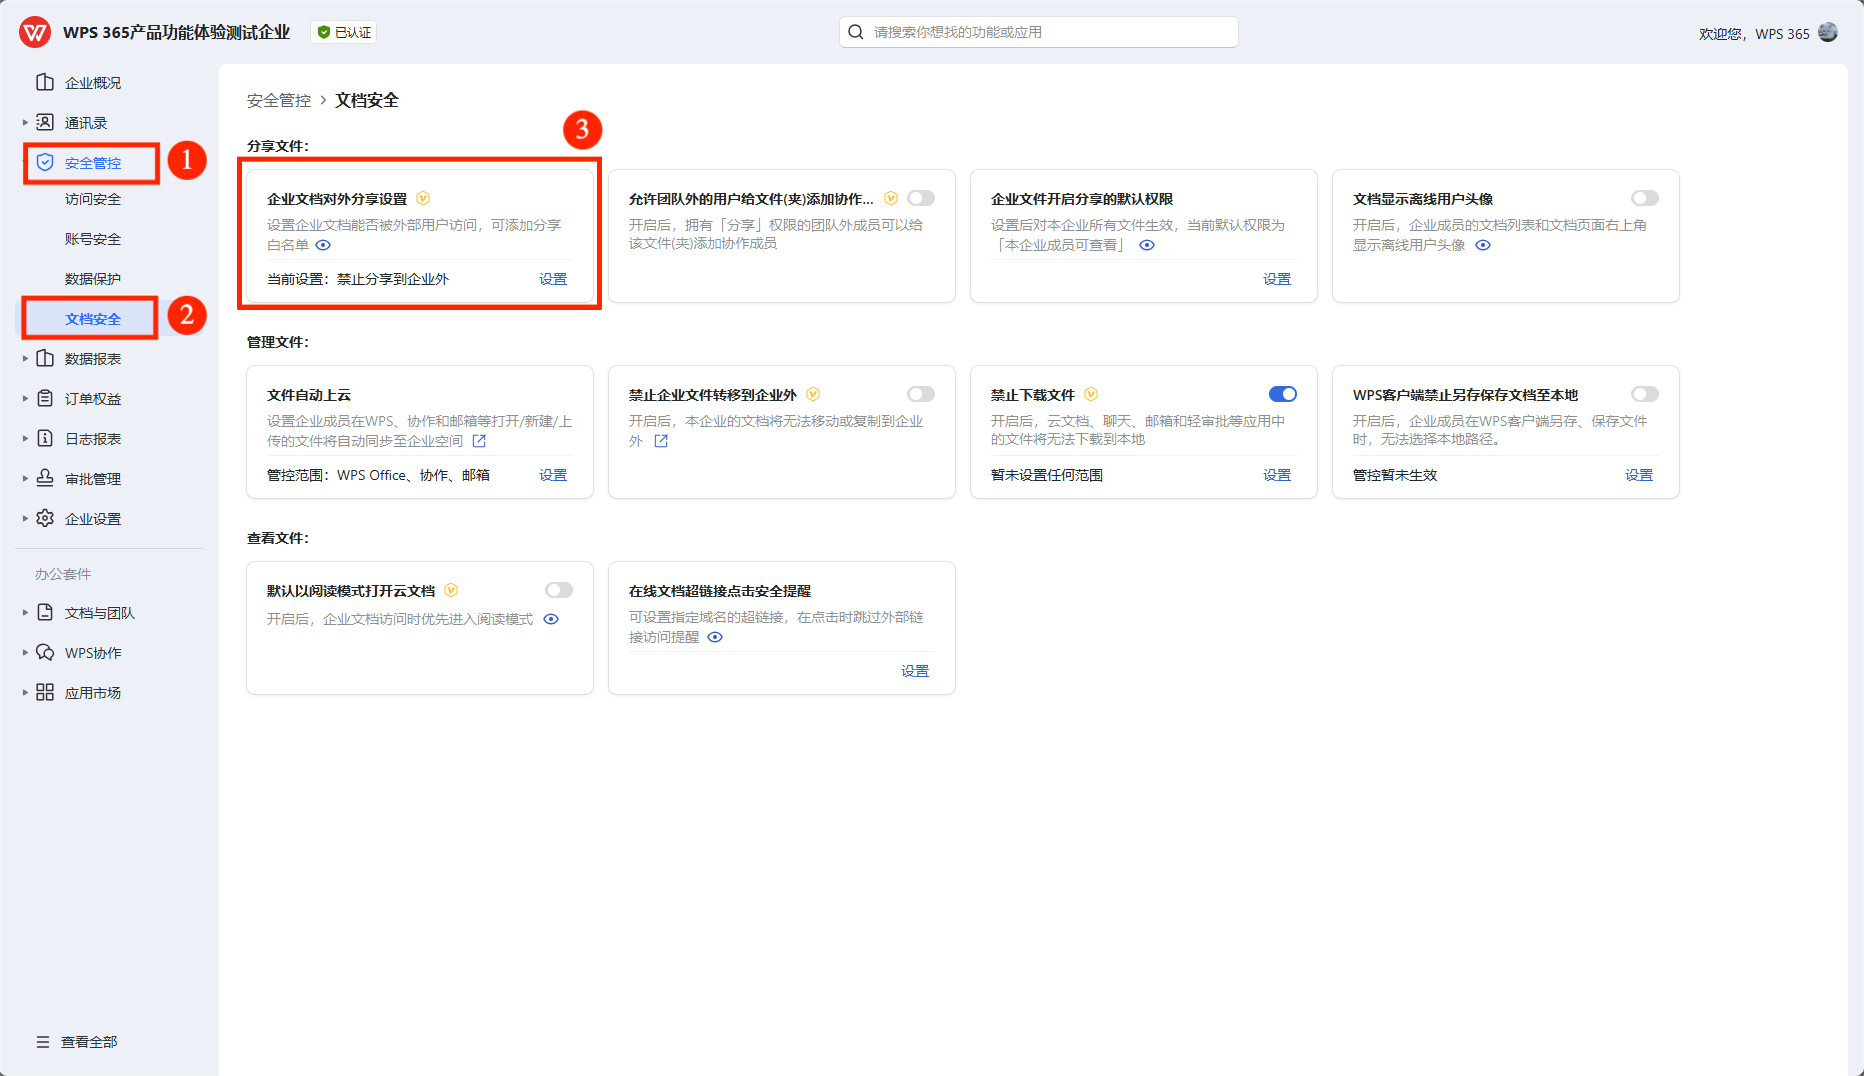
联动二:分享白名单 × 组织架构,管控贴近业务
分享白名单可以按部门、用户组添加,与组织架构深度绑定。需要外发的部门直接按组织维度放行,不需要逐个添加成员,管控策略天然贴合企业的组织形态。
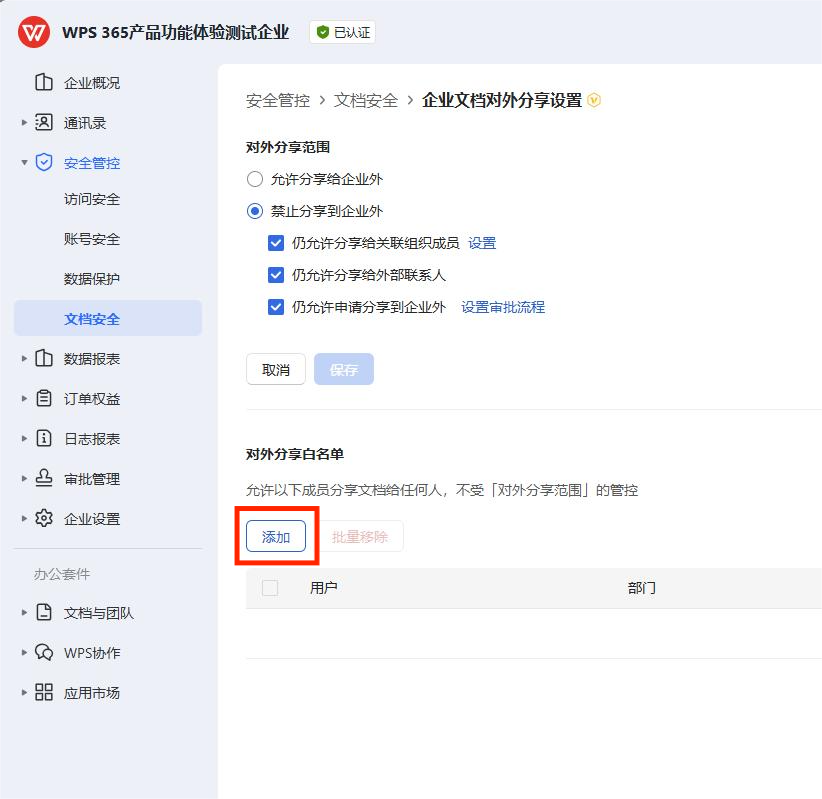
联动三:组织架构可见性 × 通讯录,保护人员信息
组织架构可见性设置与通讯录深度打通,可以控制成员能查看哪些架构信息。核心部门的信息通过可见性策略"关起门来",从人员维度降低信息暴露面。
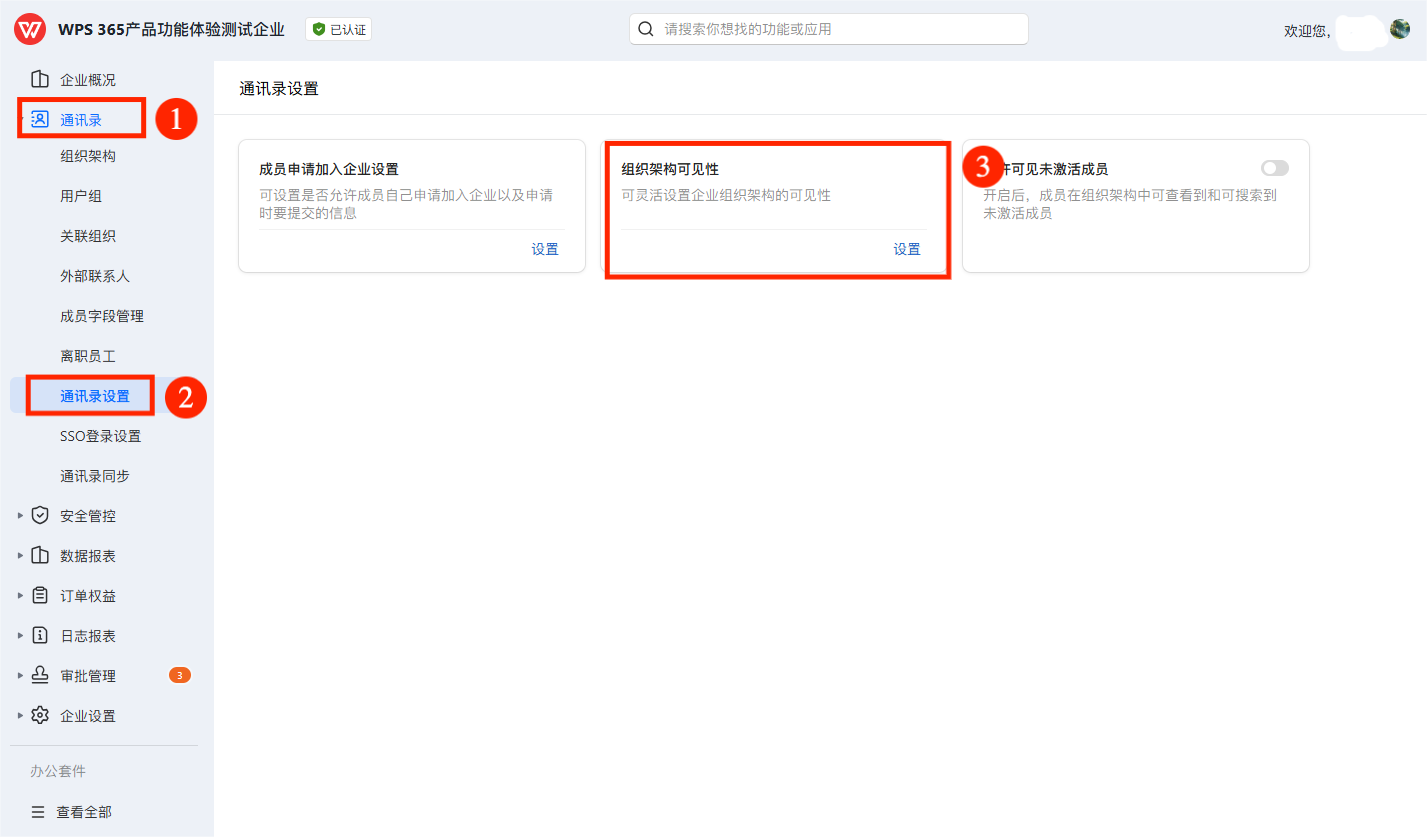
联动四:申请外发 × 审批流程,安全协作闭环
"允许申请分享到企业外"可以与审批流程联动,成员申请外发时走审批,管理员审批通过后才允许。管控与协作通过审批机制达成闭环,安全与效率兼顾。
各联动环节与安全价值的对应关系如下:
联动的价值:让安全防线在生态里闭环
把文档分享权限管控放进 WPS 协作的安全生态里看,它的价值就不仅是"管外发"本身了:
- 防线更完整:分享、转移、下载、架构可见性层层设防,不留死角
- 管控更智能:与组织架构、通讯录联动,策略天然贴合企业形态
- 协作不中断:审批机制让管控不影响正常对外协作
- 管理更集中:安全能力统一在管理后台配置,一目了然
这种"权限 + 安全生态"的联动,才是企业数据安全的真正落点。
结语
WPS 协作文档分享权限管控的价值,在于它不是孤立功能,而是和文档安全、组织架构、通讯录、审批深度联动,形成一整套企业安全防线。如果你正在搭建企业的数据安全体系,把分享权限管控放进 WPS 365 的整体能力里,效果会更完整。
常见问题
问:文档分享权限管控能和哪些组件联动?
答:可以和文档安全、组织架构、通讯录、审批流程等组件联动,形成分享、转移、下载、架构可见性的多重防线。
问:这些联动需要额外配置吗?
答:大部分能力在管理后台统一配置,联动是自动的。部分如申请外发审批需按需设置审批流程。
问:联动会不会很复杂?
答:不会。管理后台的配置向导清晰直观,按步骤选择即可,联动逻辑由系统自动处理。
注:部分内容由 AI 匹配目标关键词,结合WPS 365 官方知识库智能生成,如有疑问或者建议可以 联系我们

