

摘要: WPS Comate安全沙箱是 WPS Comate 提供的本地任务隔离能力,启用后 AI 只能访问工作目录和用户主动挂载的可访问目录,配合手动/自动授权模式,让 AI 执行任务时不会误碰无关文件,从源头降低安全风险。既可以逐次对话时按需开启,也能在设置面板统一配置,兼顾安全与便利。
一、为什么AI任务需要"安全沙箱"?
AI 助手在执行任务时,有时需要读写本地文件——整理文档、批量处理、运行脚本。如果 AI 可以随意访问整个磁盘,一旦任务逻辑有误或被恶意指令诱导,就可能误改无关目录下的文件,造成安全隐患。WPS Comate安全沙箱正是为了解决这个问题而生:它把 AI 能触及的范围圈定在一个可控的"沙箱"里,让每次任务都只在这片安全区域内运行。
二、WPS Comate安全沙箱的核心价值
- 隔离运行:任务只在沙箱内执行,AI 无法访问工作目录和可访问目录以外的文件;
- 按需可控:每次对话都可通过"安全"图标按需开启或关闭沙箱,灵活不繁琐;
- 授权透明:手动/自动授权模式,高危操作前是否需要你的许可,由你决定;
- 降低风险:从源头上避免 AI 误改无关文件,让自动化任务更敢放手跑。
三、WPS Comate安全沙箱的核心功能详解
启用沙箱:在 WPS Comate 设置面板中启用"沙箱",即可开启本地任务隔离能力,让 AI 只在沙箱范围内执行任务。
配置可访问目录:启用后,将需要 AI 处理的本地文件目录挂载到沙箱。任务执行时,Comate 只能对挂载目录执行读写操作,其他目录一律不可访问。
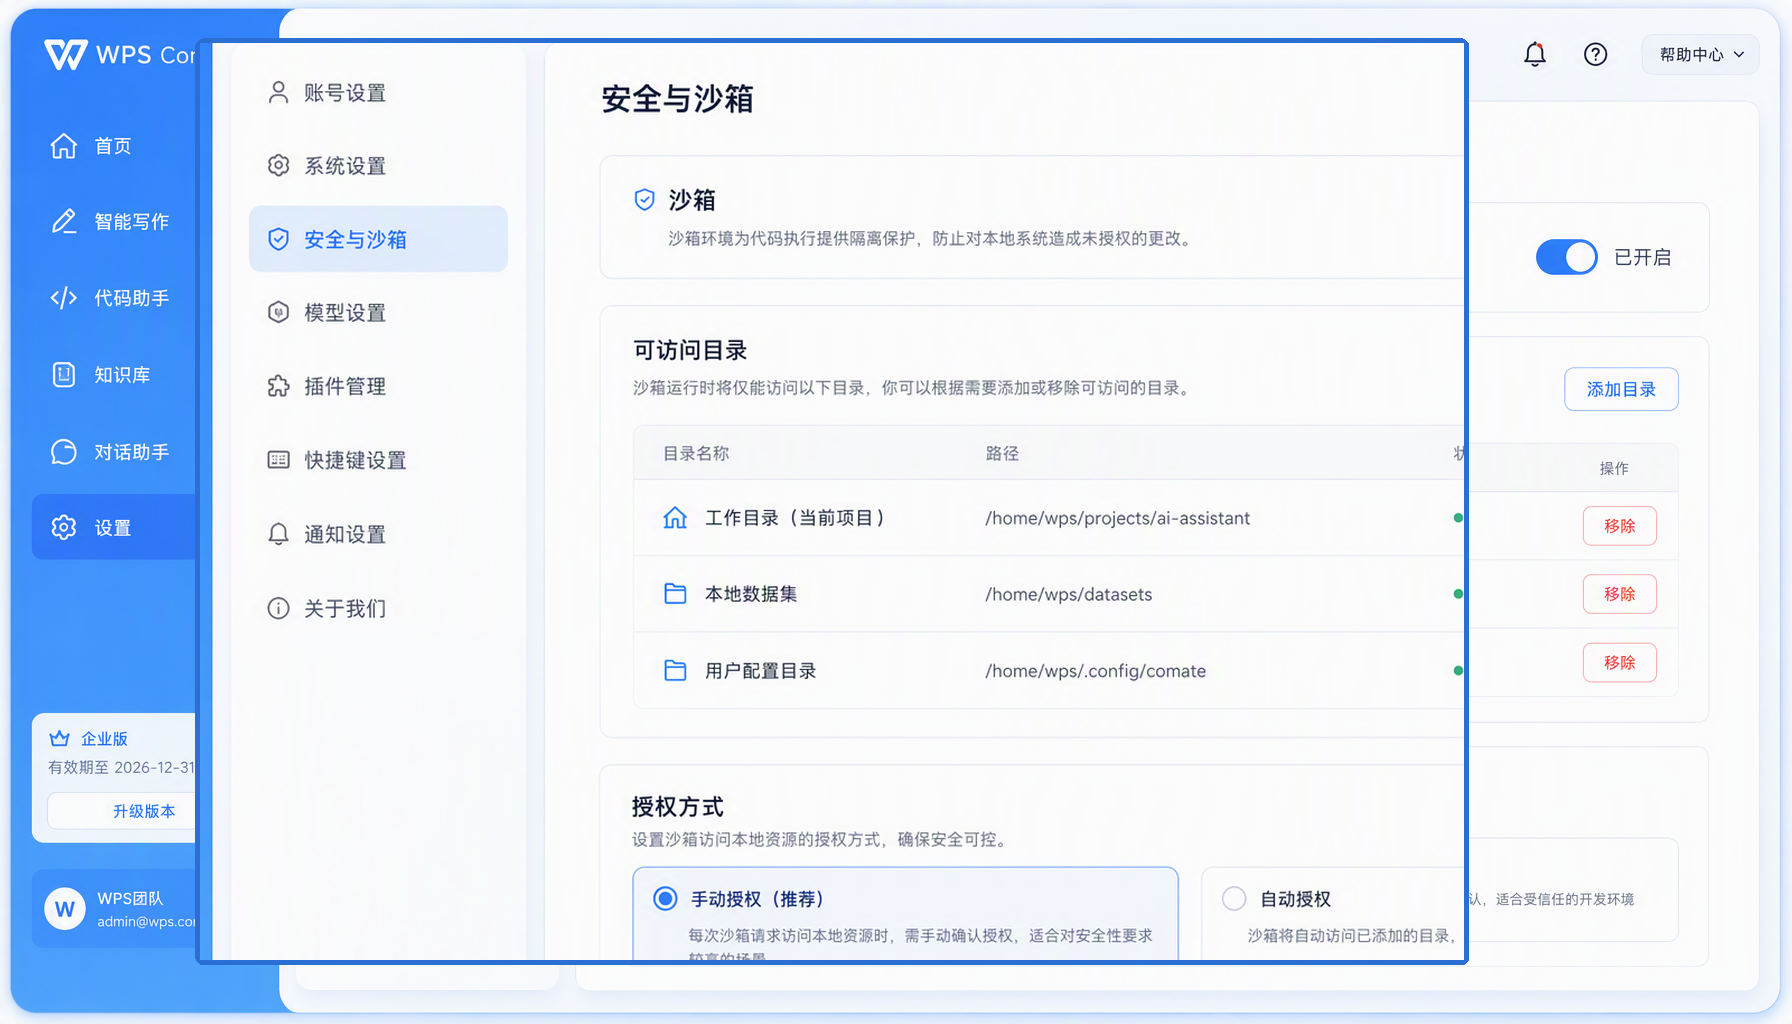
对话时按需开关:在对话框右上角有一个"安全"图标,点击即可启用或关闭沙箱。启用后发起的本次任务,Comate 将只能访问"工作目录"以及你主动关注的"可访问目录",不会访问其他无关目录。
授权模式配置:可在任务执行时配置授权模式——手动授权下,高危任务操作前需获得你的许可;自动授权下,允许 Comate 自主执行操作,无需逐次确认。
四、WPS Comate安全沙箱适用场景
处理敏感文件的场景:需要 AI 整理合同、财务数据等敏感文件时,开启沙箱能确保 AI 只动你指定的文件,不碰其他目录。
批量处理文档的场景:一次让 AI 处理大量文档时,沙箱能防止误操作波及无关文件,让批量任务更稳。
运行脚本或自动化的场景:AI 执行脚本、跑自动化流程时,沙箱隔离能降低脚本误改系统文件的风险。
多人共享设备的场景:沙箱让 AI 只访问当前任务相关的目录,避免不同用户之间的文件被误读误改。
五、为什么选择WPS Comate安全沙箱?
相比"什么都不限制"的粗放授权,WPS Comate安全沙箱把"AI 能碰什么"这件事讲得清清楚楚:隔离运行 + 按需开关 + 授权透明,三者结合让 AI 自动化既有用又安全。你既不需要担心 AI 乱动无关文件,又能根据自己的信任程度选择手动或自动授权,兼顾了效率与安全。
六、WPS Comate安全沙箱的未来趋势
随着 AI 自动化越来越深入日常工作,任务隔离会成为安全基线能力。未来,沙箱会变得更智能——不仅能圈定目录,还能识别任务类型自动建议可访问范围,安全管理也会更细粒度。WPS Comate安全沙箱正沿着"更隔离、更智能、更透明"的方向演进,让 AI 在安全边界内放开手脚。
七、结语
WPS Comate安全沙箱,给 AI 任务划清了安全边界。开启沙箱、配置好可访问目录,再按需选择授权模式,你就能放心地让 AI 去处理文件、跑自动化。现在就打开 WPS Comate,把 AI 装进安全的沙箱里。
八、常见问题(FAQ)
问:WPS Comate安全沙箱需要额外付费吗?
答: 安全沙箱是 WPS Comate 的任务安全能力,具体可用范围以客户端内实际权限为准,建议登录后查看功能可用情况。
问:开启沙箱后 AI 还能访问哪些文件?
答: 只能访问工作目录和你主动挂载的"可访问目录",其他无关目录一律不可访问。
问:沙箱会影响 AI 的执行效率吗?
答: 通常不会。沙箱只是限制了访问范围,不影响任务本身的执行速度,反而让任务更聚焦、更安全。
问:可以每次对话都单独控制沙箱吗?
答: 可以。对话框右上角的"安全"图标,每次对话都能按需启用或关闭沙箱。
注:部分内容由 AI 匹配目标关键词,结合WPS 365 官方知识库智能生成,如有疑问或者建议可以联系我们。

