

为什么数据安全决定 AI 能不能放心用
企业用 AI 办公,最大的顾虑不是 AI 能力够不够,而是数据安全靠不靠谱。当 AI 要读取合同、访问文件、连接系统时,如果安全机制不到位,企业根本不敢把数据交出去。WPS Comate 通过授权模式、本地沙箱、权限管控、私有化部署等机制,让 AI 在安全边界内高效工作。
下面这几个真实场景,能帮你判断 WPS Comate 数据安全适不适合你的企业。
- 授权模式:关键操作是否需人工确认
- 本地沙箱:AI 只访问授权目录
- 权限管控:AI 只访问已授权数据
- 数据隔离:多部门互不越权
场景一:法务财务处理敏感合同与报表
法务部门经常用 AI 审合同、财务部门用 AI 整理报表,这些都属于敏感数据。一旦 AI 越权读取或误操作,后果严重。
用 WPS Comate 时,法务财务可以开启手动授权 + 本地沙箱:AI 只在挂载的指定目录读取合同和报表,高危操作前需人工确认,敏感数据全程受控。配合权限管控,AI 只能访问已授权的数据视图。
效果: 敏感文档只在授权范围内被处理,关键动作全程留痕,法务财务用得放心。
场景二:研发团队保护本地代码与文档
研发用 AI 做代码审查、技术文档整理时,本地代码是核心资产。AI 若访问了项目目录之外的文件,容易造成信息泄露。
研发团队可以启用本地任务沙箱,把项目目录挂载为"可访问目录",AI 只能在这个范围内操作。本地任务在本地执行,不上传文件到云端,最大限度保护代码安全。
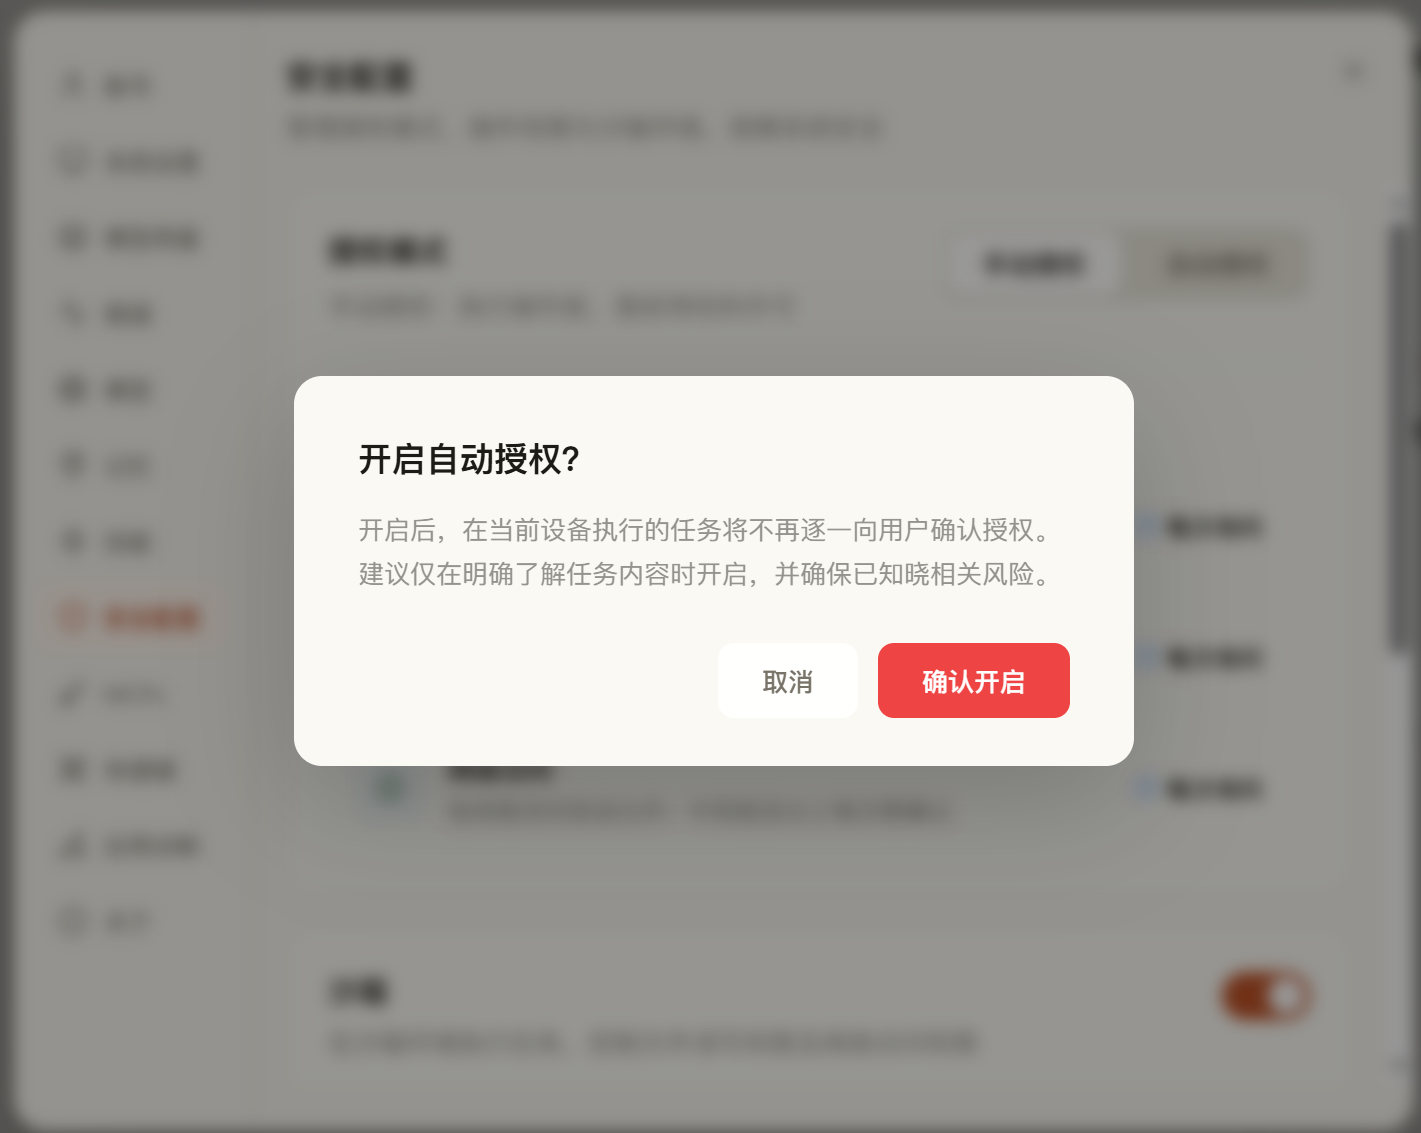
效果: 本地代码只在授权目录内被处理,研发资产安全可控。
场景三:政企机构满足数据合规要求
政企客户对数据合规要求极其严格,数据必须"不出域、可留痕、可审计"。
WPS Comate 支持私有化部署,让数据完全留在组织内部;配合精细权限管控和用户维度隔离,确保 AI 处理的数据不跨用户、不越权。这正好满足政企对数据主权和合规监管的刚性要求。
效果: 数据不出组织、全程可控,政企客户合规无忧。
场景四:多部门数据隔离,互不越权
大型组织里,市场、财务、人事等部门数据相互独立,互不越权是底线。
WPS Comate 通过用户维度隔离和权限管控,让不同部门的 AI 使用互不干扰。财务部的 AI 看不到市场部的方案,人事部的 AI 读不到研发的代码,各部门数据边界清晰。
效果: 跨部门数据天然隔离,组织信息架构清晰安全。
场景五:外包与合作中的数据边界管控
企业与合作方、外包团队协作时,往往需要共享部分数据但保留核心机密。WPS Comate 的授权模式可以让 AI 只处理授权范围内的共享数据,配合沙箱限制访问目录,把数据边界画得清清楚楚。
效果: 共享与保密兼顾,合作过程中的数据边界可控。
怎么判断你的企业需要哪些安全能力
根据企业的敏感度和合规要求,组合配置这些安全能力,就能让 AI 安全地为你所用。
常见问题(FAQ)
问:小团队用这些安全功能会不会太复杂?
答: 不会。基础配置(如授权模式、沙箱)在设置面板几步就能完成,小团队可以从最必要的安全设置开始。
问:沙箱会影响 AI 处理多文件任务吗?
答: 只要文件都在"可访问目录"内,AI 就能正常批量处理。把常用工作目录挂载进去即可。
问:数据在本地处理还是上传云端?
答: 取决于任务模式。本地任务在本地执行、不上传;云端任务走云端,但配合用户隔离和权限管控保障安全。
问:这些安全能力要额外付费吗?
答: 数据安全能力是 WPS Comate 的能力构成,具体以 WPS 365 的产品功能为准,建议先免费试用体验。
注:部分内容由 AI 匹配目标关键词,结合WPS 365 官方知识库智能生成,如有疑问或者建议可以联系我们。

