

数据安全,是 AI 办公能力的"地基"
WPS Comate 一直在提升 AI 干活的能力,但能力越强,越需要稳固的安全底座。数据安全不是"加分项",而是企业敢不敢用 AI 的"地基"。这一轮,WPS Comate 在授权模式、本地沙箱、权限管控、数据隔离等方面持续升级,让 AI 用得更稳、更放心。
升级一:授权模式更灵活,关键操作可控
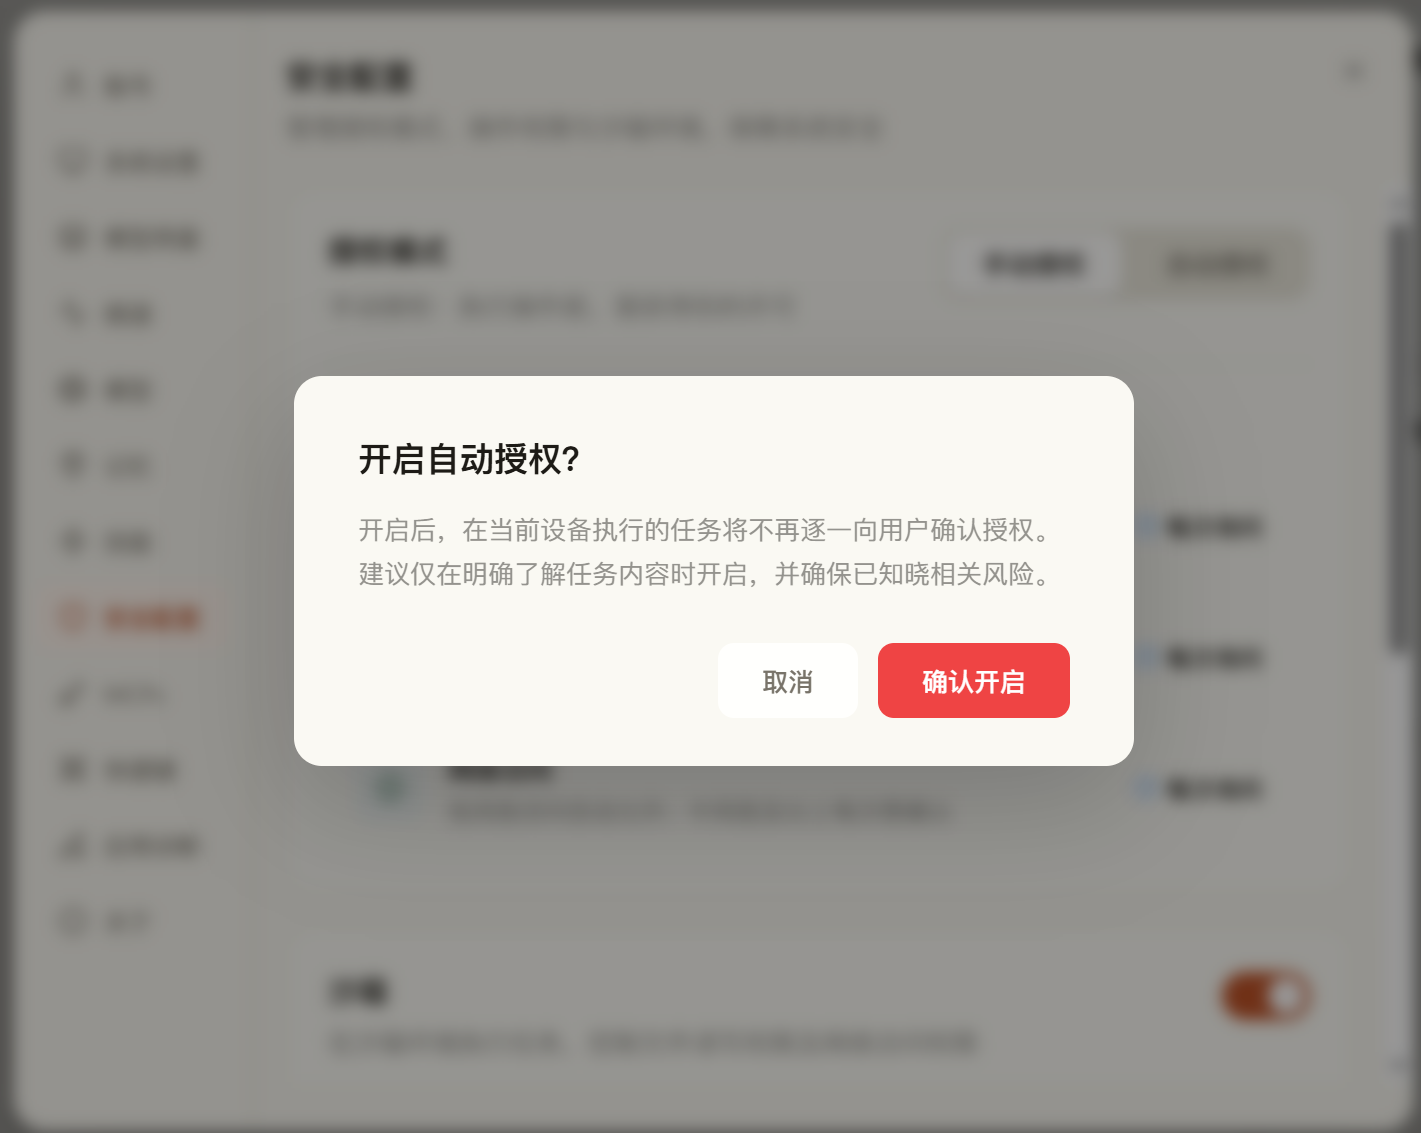
WPS Comate 的安全配置支持手动授权与自动授权两种模式。手动授权下,高危任务执行前需获得用户许可,让每一步关键操作都在掌控中;自动授权则允许自主执行,兼顾效率。企业可以根据敏感度和信任度灵活切换,把"安全"和"效率"都拿捏住。
升级二:本地任务沙箱,把任务关进"安全区"
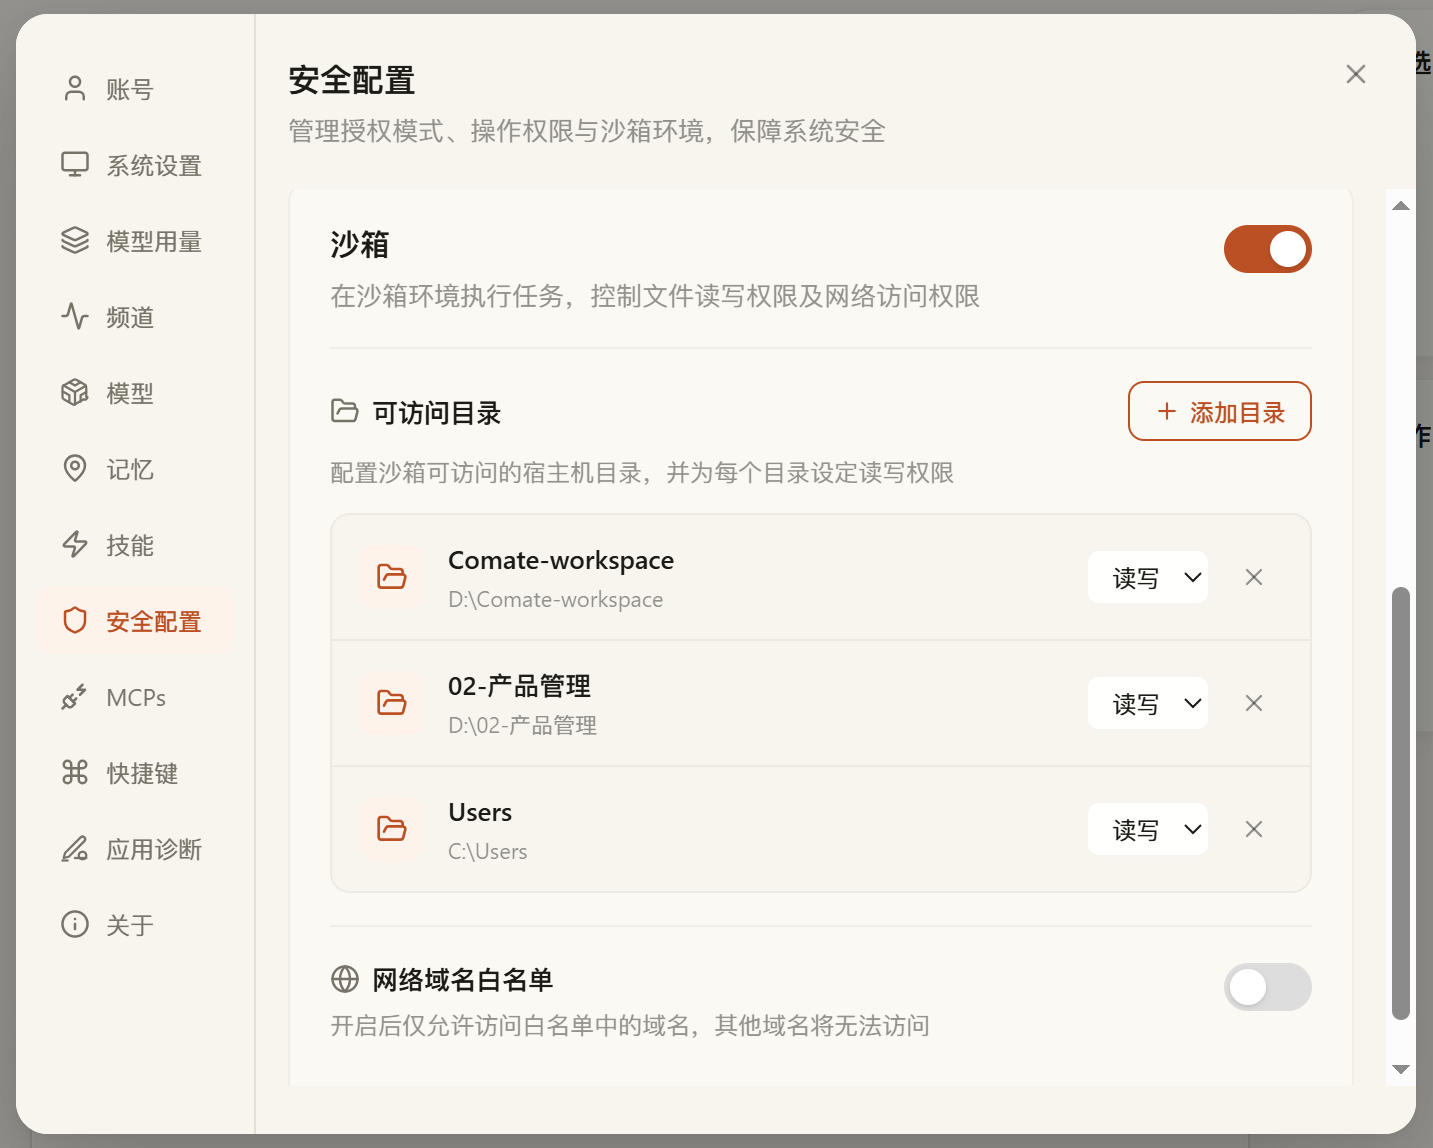
本地沙箱是数据安全的重大升级。启用后,你可以把本地目录挂载为"可访问目录",任务执行时 AI 只能访问工作目录和这些目录,不会触碰无关文件。更贴心的是,每次对话都能通过右上角"安全"图标随时开关沙箱,灵活控制本次任务的安全边界。
升级三:权限管控更精细,AI 不越权
WPS Comate 依托 TrustHub 提供四层防护,其中 DataHub 负责精细权限管控——AI 只能访问已授权的数据视图。同时云端沙箱做到用户维度隔离,数据不跨用户共享;Skill 的使用需要身份权限控制。权限层层把关,越权访问从机制上被杜绝。
升级四:私有化部署,数据不出组织
对于合规要求严苛的组织,WPS Comate 支持私有化部署,让数据完全留在组织内部。配合本地任务沙箱,实现从部署到执行全链路的数据不出域,满足政企等行业的合规刚需。
升级五:日志安全,运行不留隐私
WPS Comate 的日志上传机制也做了安全设计:本地运行日志不涉及用户信息和数据,仅包含程序运行的非敏感日志。即使遇到问题需要上报排查,也不会泄露你的业务数据。
升级后怎么用
升级能力已经就位,关键是配置好、用起来:
- 在「安全配置」中选择合适的授权模式
- 启用本地沙箱,挂载可访问目录
- 敏感任务开启手动授权 + 沙箱
- 合规要求高时采用私有化部署
常见问题(FAQ)
问:升级后旧的安全配置还在吗?
答: 在。安全配置会保留,你可以按需调整授权模式和沙箱设置,不需要从头配置。
问:新安全能力需要重新学习吗?
答: 不需要。授权模式、沙箱、权限管控都是配置即用,上手成本低,普通用户即可完成设置。
问:自动授权会不会太危险?
答: 自动授权适合内部信任度高的环境。涉及敏感数据时,建议切回手动授权或配合沙箱,兼顾效率与安全。
问:私有化部署适合所有企业吗?
答: 私有化部署主要面向合规要求高、数据敏感度高的组织。一般企业用云端模式配合沙箱和权限管控即可。
注:部分内容由 AI 匹配目标关键词,结合WPS 365 官方知识库智能生成,如有疑问或者建议可以联系我们。

