

摘要: WPS Comate Lua脚本鉴权是 APIHub 连接开发平台提供的一种自定义鉴权能力,用于处理 APIHub 内置凭据类型覆盖不了的业务系统认证算法。通过编写 Lua 脚本在网关层实现签名计算、请求改写等逻辑,让 AI 助手能安全对接各类采用自定义认证机制的业务系统。本文全面解析 Lua脚本鉴权的原理、配置流程和典型应用场景。
提示:WPS Comate Lua脚本鉴权仅开放给管理员操作,是平台的安全合规设计。
一、什么是WPS Comate Lua脚本鉴权?
WPS Comate Lua脚本鉴权是 APIHub 连接开发平台中的一种自定义鉴权方式。企业在将业务系统接入 Comate 时,会遇到各种不同的认证机制——有的是标准协议(OAuth、API Key、AK/SK),但总有一些业务系统采用自定义的签名算法,比如考勤系统的 MD5 动态签名、内部系统的 HMAC 变体等。
这些自定义算法 APIHub 内置的凭据类型覆盖不了,就需要通过 Lua 脚本在网关层实现。Lua脚本鉴权让管理员可以编写脚本,在请求的各个阶段完成签名计算、请求头改写、响应处理等逻辑,从而让 AI 助手能够安全地调用这些特殊认证机制的业务系统。
Lua 脚本运行在 OpenResty 网关之上,覆盖请求的四个阶段:改写(rewrite)、访问控制(access)、响应头处理(header_filter)、响应体处理(body_filter)。这意味着脚本不仅能做鉴权,还能在请求流转的任意环节进行灵活加工。
二、Lua脚本鉴权的核心价值
填补标准鉴权空白
APIHub 内置了自定义请求头、Bearer Token、AK/SK、OAuth 等多种凭据类型,但仍有一些业务系统采用完全自定义的签名算法。Lua脚本鉴权恰好填补了这一空白,让"任何认证方式都能接入"成为可能。
网关层自动执行
脚本在网关层自动执行,AI 助手和大模型在调用时无需关心签名逻辑。网关会自动完成签名计算、请求头注入等操作,用户无感知,接入后使用体验与其他标准鉴权完全一致。
保障凭证安全
脚本计算签名后,可以清除原始凭证头(如 appId/appKey 不传给上游),避免明文凭证到达目标系统。同时,脚本权限仅开放给管理员,普通用户无权配置,从机制上防止凭证泄露。
覆盖请求全链路
脚本能力不止于鉴权,还能在改写、访问控制、响应头、响应体四个阶段进行加工,满足复杂的业务对接需求。
三、WPS Comate Lua脚本鉴权的核心功能
鉴权脚本编写
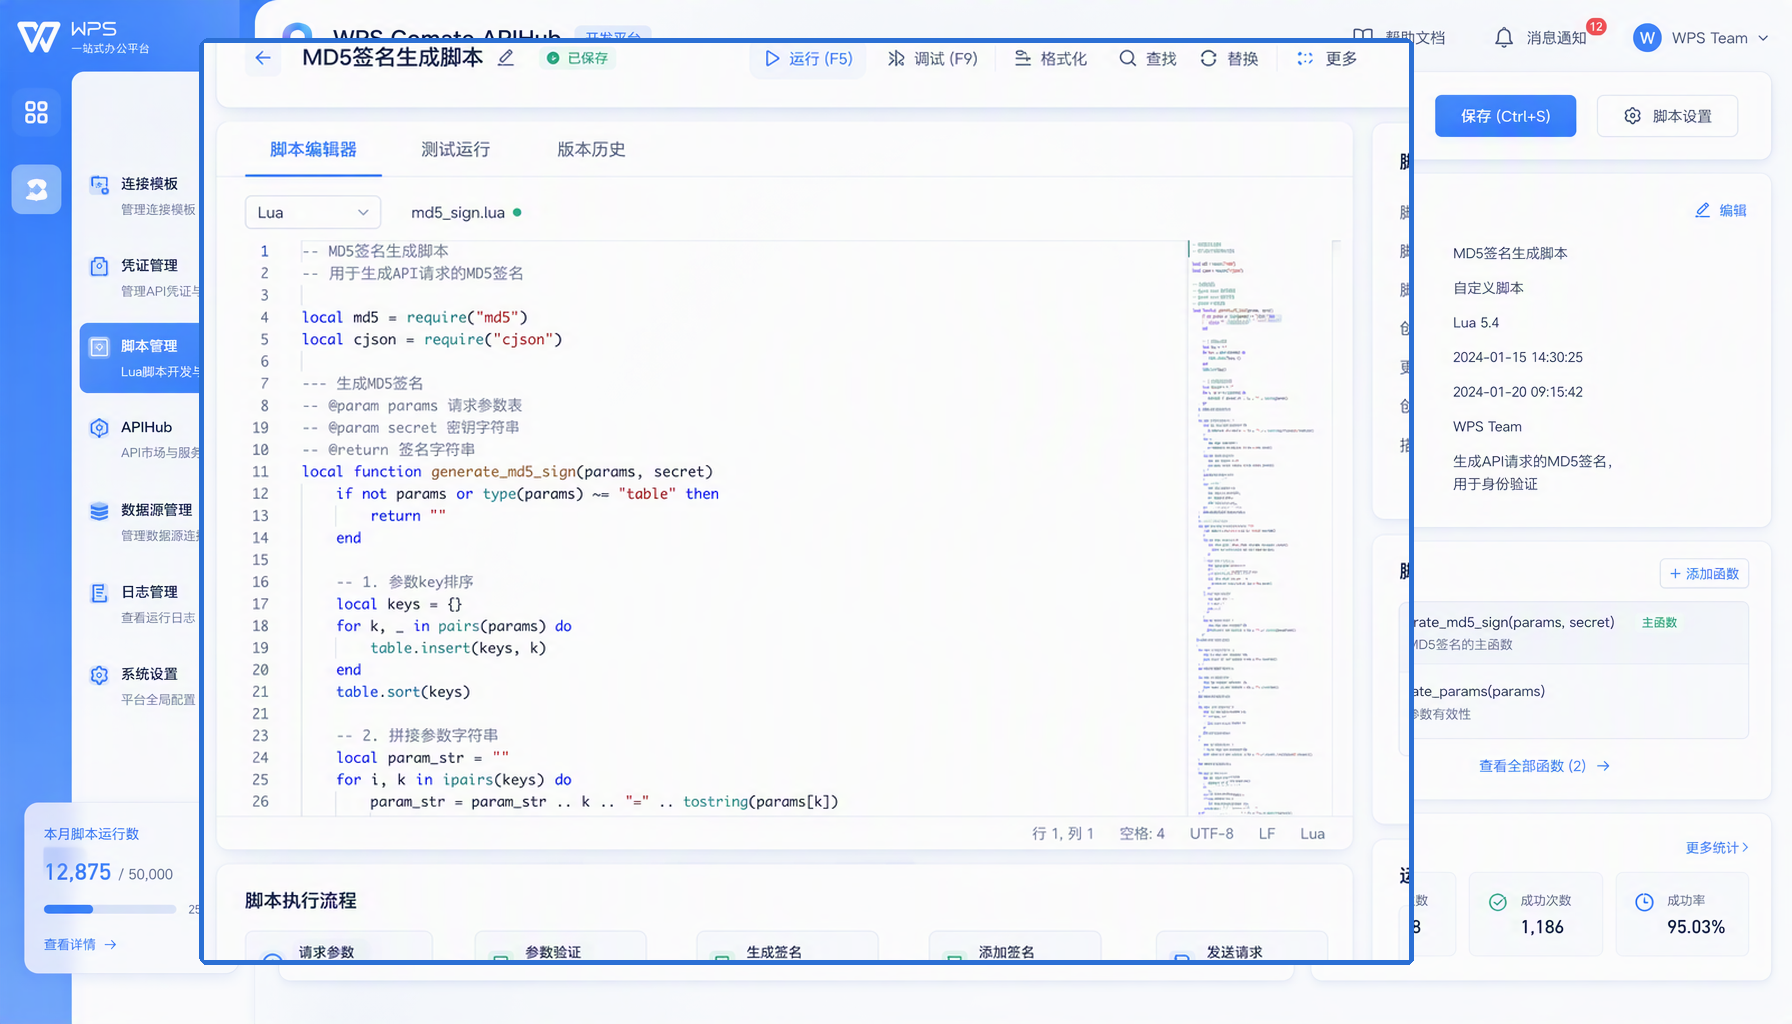
管理员可以在 Studio 后台的「脚本管理」中新建 Lua 脚本,粘贴自定义的签名算法逻辑。例如,某考勤系统采用 MD5 动态签名,算法为 sign = md5(时间戳 + appId + 请求体 + appKey),就可以用 Lua 脚本实现并在网关层自动执行。
逐 API 脚本绑定
脚本绑定是逐个 API 进行的,每个需要加工的 API 都要单独绑定,不会自动继承。管理员在 API 列表中为每个接口手动绑定对应的鉴权脚本。
安全权限控制
脚本能访问请求体和凭证,存在安全风险。因此平台明确规定:脚本的创建、编辑、绑定权限仅开放给管理员,普通用户无权配置。这是平台的安全合规设计,也是面向企业的合规卖点。
发布前校验与重发布
脚本语法错误会导致 API 调用失败,发布前必须在测试环境验证。修改已绑定脚本后需重新发布才生效。
四、Lua脚本鉴权的适用场景
自定义签名算法的业务系统
当业务系统采用 APIHub 内置凭据类型覆盖不了的认证算法时,如考勤系统的 MD5 动态签名、某些内部系统的自定义 HMAC 变体,就需要 Lua 脚本在网关层实现。
请求格式需要加工的接口
有些系统的 API 需要在请求头注入动态计算的字段(如时间戳、签名),或需要对请求体进行转换。这些都可以通过 Lua 脚本在网关层完成,让大模型直接调用"干净"的接口。
数据敏感的内网业务
对于企业内部 OA、考勤等内网应用,Lua脚本鉴权可以配合私有化部署,让网关直接访问内网应用,数据不出企业网络,同时通过脚本清除原始凭证头保障安全。
五、为什么选择WPS Comate Lua脚本鉴权?
无需改造业务系统
使用 Lua脚本鉴权,企业不需要改造业务系统本身的认证逻辑,只需在网关层编写适配脚本,即可完成对接,成本极低。
安全合规设计
脚本仅管理员可操作、凭证加密托管、计算后清除原始凭证头、全链路操作日志审计,多层安全保障。
边界清晰,不滥用脚本
平台明确了脚本的能力边界:能用标准凭据类型解决的,不要硬上脚本;涉及复杂业务判断的,逻辑应留在业务系统。这种克制的设计让 Lua脚本鉴权在真正需要的场景下发挥价值。
六、Lua脚本鉴权的未来趋势
脚本模板化与预置
未来 APIHub 将持续丰富内置凭据类型,把更多常见的自定义算法(如各类 MD5、HMAC 变体)预置为标准能力,减少对脚本的依赖,让接入更简单、更安全。
更细粒度的安全管控
随着企业安全要求提升,脚本的权限管理、审计、沙箱隔离等能力将持续强化,进一步降低自定义鉴权带来的安全风险。
AI 辅助脚本生成
利用大模型能力,AI 可以根据业务系统的接口文档和鉴权描述,辅助生成 Lua 脚本,进一步降低脚本编写的门槛。
七、结语
WPS Comate Lua脚本鉴权是连接器能力体系中重要的补位能力。它让那些采用自定义认证算法的业务系统也能顺利接入 AI 助手,同时通过管理员权限限制、凭证加密托管等安全设计,保障了接入过程的安全性。对于拥有特殊鉴权系统的企业来说,Lua脚本鉴权提供了一条灵活、安全、低成本的系统集成路径。
想体验WPS Comate Lua脚本鉴权?点击免费使用WPS 365,开启 AI 助手与业务系统的无缝对接。
常见问题(FAQ)
问:什么情况下需要用 Lua脚本鉴权?
答: 当业务系统的认证算法是 APIHub 内置凭据类型(自定义请求头、Bearer Token、AK/SK、OAuth)覆盖不了的,且转换逻辑明确、计算量小时,就需要用 Lua 脚本实现。典型如考勤系统的 MD5 动态签名。
问:为什么 Lua 脚本只有管理员能操作?
答: 脚本能访问请求体和凭证,存在安全风险。限制管理员操作是为了防止脚本被恶意利用或配置错误导致数据泄露,这是平台的安全合规设计。
问:一个 Lua 脚本能应用到多个 API 吗?
答: 脚本绑定是逐个 API 进行的,每个需要加工的 API 都要单独绑定,不会自动继承。管理员需要在 API 列表中为每个接口手动绑定对应的鉴权脚本。
问:脚本修改后需要重新发布吗?
答: 需要。修改已绑定的脚本后,必须重新发布才生效。发布前务必在测试环境验证脚本语法和逻辑,避免脚本错误导致 API 调用失败。
注:部分内容由 AI 匹配目标关键词,结合WPS 365 官方知识库智能生成,如有疑问或者建议可以联系我们。

