

提示:WPS Comate Lua脚本鉴权仅开放给管理员操作,是平台的安全合规设计。
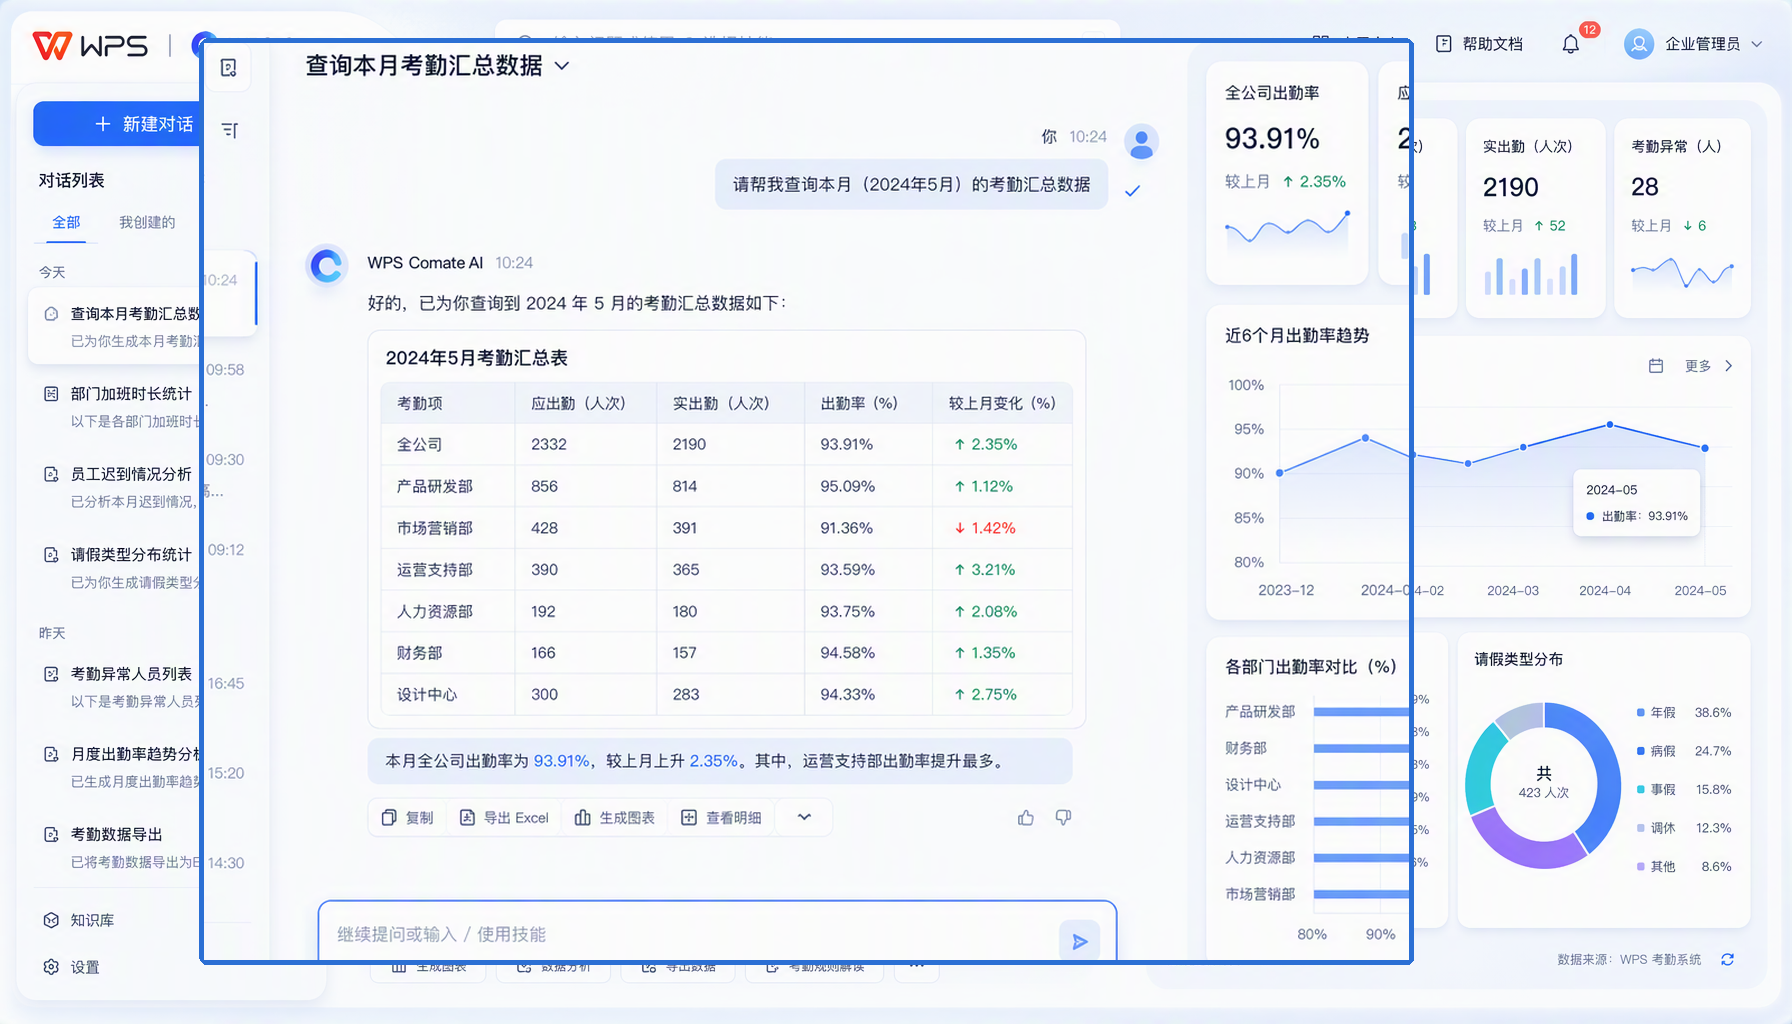
场景一:考勤系统 MD5 动态签名对接
业务背景: 某企业的考勤 OA 系统采用 MD5 动态签名算法来鉴权,sign = md5(时间戳 + appId + 请求体 + appKey)。这类自定义算法在主流平台上通常无法直接接入,导致考勤数据无法被 AI 助手使用。
痛点分析: 人力资源团队每天需要查询部门考勤汇总、异常考勤记录,只能登录考勤系统手动操作,工作量大且效率低。
WPS方案: 通过 Lua脚本鉴权,管理员在网关层编写 MD5 签名脚本。AI 助手调用考勤接口时,网关自动执行脚本计算签名,完成鉴权。
实施效果: HR 可以直接在 Comate 中问"帮我查一下今天云和部门的考勤汇总",AI 自动返回实时考勤数据,查询时间从分钟级缩短到秒级。
场景二:内网业务系统的安全接入
业务背景: 企业内部 OA、售后工单等系统部署在内网,且采用自定义鉴权,既要接入 AI 助手,又要保障数据不出企业网络。
痛点分析: 内网系统直接暴露给公网网关存在安全风险,且自定义鉴权无法用标准方式接入。
WPS方案: 通过 APIHub 私有化部署,让网关部署在客户内网,直接访问内网应用。配合 Lua脚本鉴权处理自定义签名,数据全程不出企业网络。
实施效果: 内网业务系统安全接入 AI 助手,数据不出企业网络,同时通过脚本清除原始凭证头、全链路审计,满足安全合规要求。
场景三:请求格式需要加工的接口
业务背景: 某些系统的 API 需要在请求头注入动态计算的字段(如时间戳、签名),或需要对请求体进行格式转换。
痛点分析: 这些加工逻辑如果用代码写进大模型或业务系统,会破坏解耦,且维护困难。
WPS方案: 用 Lua 脚本在网关层完成请求改写和签名注入,大模型直接调用"干净"的标准接口。
实施效果: 接口加工逻辑集中到网关,业务系统和大模型都无需改造,接入后维护成本极低。
场景四:避免改造既有业务系统
业务背景: 很多企业的核心业务系统运行多年,认证逻辑早已固化,改造风险高、周期长。
痛点分析: 为了让 AI 能调用这些系统,如果走二次开发路线,成本高、周期长、风险大。
WPS方案: 用 Lua脚本鉴权在网关层做适配,不改动业务系统本身的认证逻辑。
实施效果: 接入周期从周级缩短到天级,成本大幅降低,且不触碰核心系统,风险可控。
场景五:凭证安全与审计合规
业务背景: 企业在对接第三方系统时,最担心的是凭证泄露和操作不可审计。
痛点分析: 传统的密钥配置方式,凭证可能以明文形式暴露在请求链路中,且缺少操作审计。
WPS方案: Lua脚本鉴权配合凭证加密托管,计算签名后清除原始凭证头;全链路操作日志审计,脚本仅管理员可操作。
实施效果: 凭证全程加密、不落明文,操作全程可审计,满足企业安全合规要求。
实施建议
部署 Lua脚本鉴权时,建议先评估目标系统的鉴权算法是否确为 APIHub 内置凭据类型覆盖不了。能用标准凭据类型解决的,优先用标准配置(更稳定、更安全、更易维护)。确需脚本的场景,先在测试环境验证脚本,再逐步扩展到正式环境。
常见问题(FAQ)
问:Lua脚本鉴权适合哪些企业?
答: 适合拥有采用自定义签名算法业务系统的企业,尤其是考勤、OA、售后等内网系统。这类系统的认证算法 APIHub 内置凭据类型覆盖不了,需要脚本适配。
问:脚本只能管理员操作,会不会影响使用?
答: 不会。脚本配置仅管理员可操作,但脚本运行是自动的。管理员配置好一次后,团队成员日常使用 AI 助手调用连接器完全不受影响。
问:用脚本会不会降低系统安全性?
答: 不会,反而更安全。脚本计算签名后会清除原始凭证头,凭证全程加密托管,脚本权限严格限制,全链路操作日志审计,安全性优于传统方式。
问:一个小团队用得起 Lua脚本鉴权吗?
答: 连接器功能包含在 WPS 365 套餐中,Lua脚本鉴权是其中的能力,不额外收费。小团队只要具备管理员账号即可配置使用。
注:部分内容由 AI 匹配目标关键词,结合WPS 365 官方知识库智能生成,如有疑问或者建议可以联系我们。

