

连接凭证是连接器安全调用的关键,支持API Key、Token、AK/SK签名等多种认证方式
一、什么是连接凭证
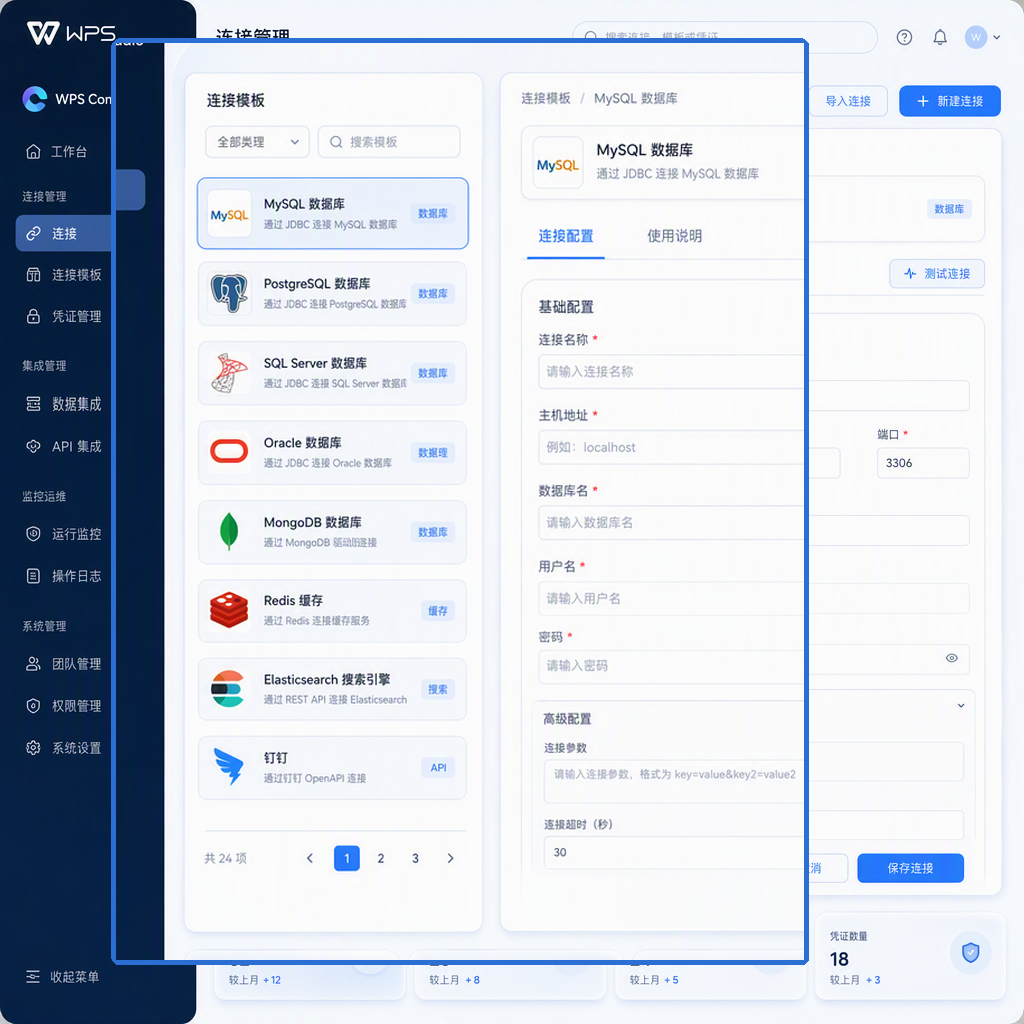
在WPS Comate连接器体系中,连接凭证是连接器配置的核心组成部分。它定义了外部系统接入的规范,包括接口定义、认证方式、参数映射等关键信息。
二、核心功能
便捷的配置管理
提供可视化的配置界面,管理员通过填写表单即可完成配置,无需编写代码。
多种认证方式支持
支持API Key、Bearer Token、AK/SK签名、OAuth 2.0/2.1、Lua脚本自定义鉴权等多种认证方式,适配各类企业系统。
标准化管理流程
提供创建、测试、发布、更新的全生命周期管理,确保配置的规范性和可追溯性。
三、适用场景
四、为什么选择WPS Comate
更多核心价值
提升团队效率
标准化的配置管理让团队成员可以快速了解和使用已配置的连接,减少沟通成本。
降低集成风险
通过测试连接功能在配置阶段发现问题,避免配置错误影响线上业务。
持续优化
支持配置版本管理,可以根据使用反馈持续优化配置。
最佳实践
使用连接凭证时,建议遵循以下最佳实践:为每个配置添加清晰的名字和描述,便于团队识别;定期更新认证凭据,确保安全性;及时清理不再使用的配置,保持管理界面整洁;为重要配置添加备注信息,记录配置的用途和注意事项。
实际应用案例
某金融科技公司需要将内部的风控系统与WPS Comate连接,要求使用OAuth 2.0协议进行认证授权。管理员在Comate Studio中创建连接凭证时,选择了OAuth 2.0认证方式,配置了授权服务器地址、客户端ID和客户端密钥,并设置了令牌刷新策略。
配置完成后,系统自动对凭证信息进行加密存储。每次API调用时,连接器自动完成令牌获取和刷新流程,无需人工干预。审计日志完整记录了每次凭证使用情况,满足合规审计要求。此外,管理员还可以设置凭证的有效期和最大使用次数,进一步增强了安全性。
凭证安全最佳实践
使用连接凭证时,应遵循以下安全建议:凭证信息严禁明文存储或通过非加密渠道传输;定期轮换API Key和Token,降低泄露风险;为不同用途的系统使用独立的凭证,避免单一凭证泄露导致多个系统受影响;启用审计日志功能,定期审查凭证使用记录。
总结
总结
{k}是WPS Comate连接器体系中的关键
组成部分,为企业系统接入AI Agent提供了标准化的配置管理能力。
六、使用流程
创建配置
登录Comate Studio,进入连接管理模块,点击新建配置,填写基本信息。
测试验证
配置完成后,使用测试连接功能验证配置是否正确。
发布上线
测试通过后,将配置发布上架,团队成员即可使用。
持续维护
定期检查配置状态,根据业务需求更新配置。
七、安全保障
{k}采用多层安全保障机制:凭证信息加密存储,防止泄露;API调用有完整审计日志,每一次调用都可追溯;支持按角色和权限控制使用范围,确保最小权限原则。
五、常见问题(FAQ)
问:连接凭证配置需要专业知识吗?
答: 不需要。WPS Comate提供可视化的配置界面,熟悉目标系统的API基本信息即可完成配置。
问:连接凭证支持哪些认证方式?
答: 支持API Key、Bearer Token、AK/SK签名、OAuth 2.0/2.1、Lua脚本自定义鉴权等多种方式。
问:配置完成后如何验证?
答: 配置完成后,可以使用测试连接功能验证配置是否正确,确认无误后再发布上架。
注:部分内容由 AI 匹配目标关键词,结合WPS 365 官方知识库智能生成,如有疑问或者建议可以联系我们。

