
很多政企单位都知道要做涉密文档分区管控,但具体怎么落地、从哪一步开始配置,往往一头雾水。本教程将以 WPS 文档中心为操作平台,从文档分级分类到权限配置再到外发审批,手把手教你搭建一套完整的涉密文档安全管控体系。
第一步:文档分级分类
涉密文档分区管控的第一步,是对企业现有文档进行分级分类。这一步决定了后续所有权限策略和管控规则的基础。
分级标准建议:
操作要点:
- 梳理企业文档资产清单,按密级打标分类
- 在 WPS 文档中心创建对应的安全分区,将不同密级文档归入对应区域
- 利用强制上云功能,将散落在各终端的文档无感归档到云端对应分区
注意: 分级分类不是一次性工作,建议建立文档密级定期审查机制,确保密级标签与文档实际敏感程度一致。
第二步:配置分区权限策略
文档分级完成后,需要为每个安全分区配置差异化的权限策略。WPS 文档中心支持预览/编辑/复制/打印/下载五级权限管控,可按角色、部门、个人三个维度灵活配置。
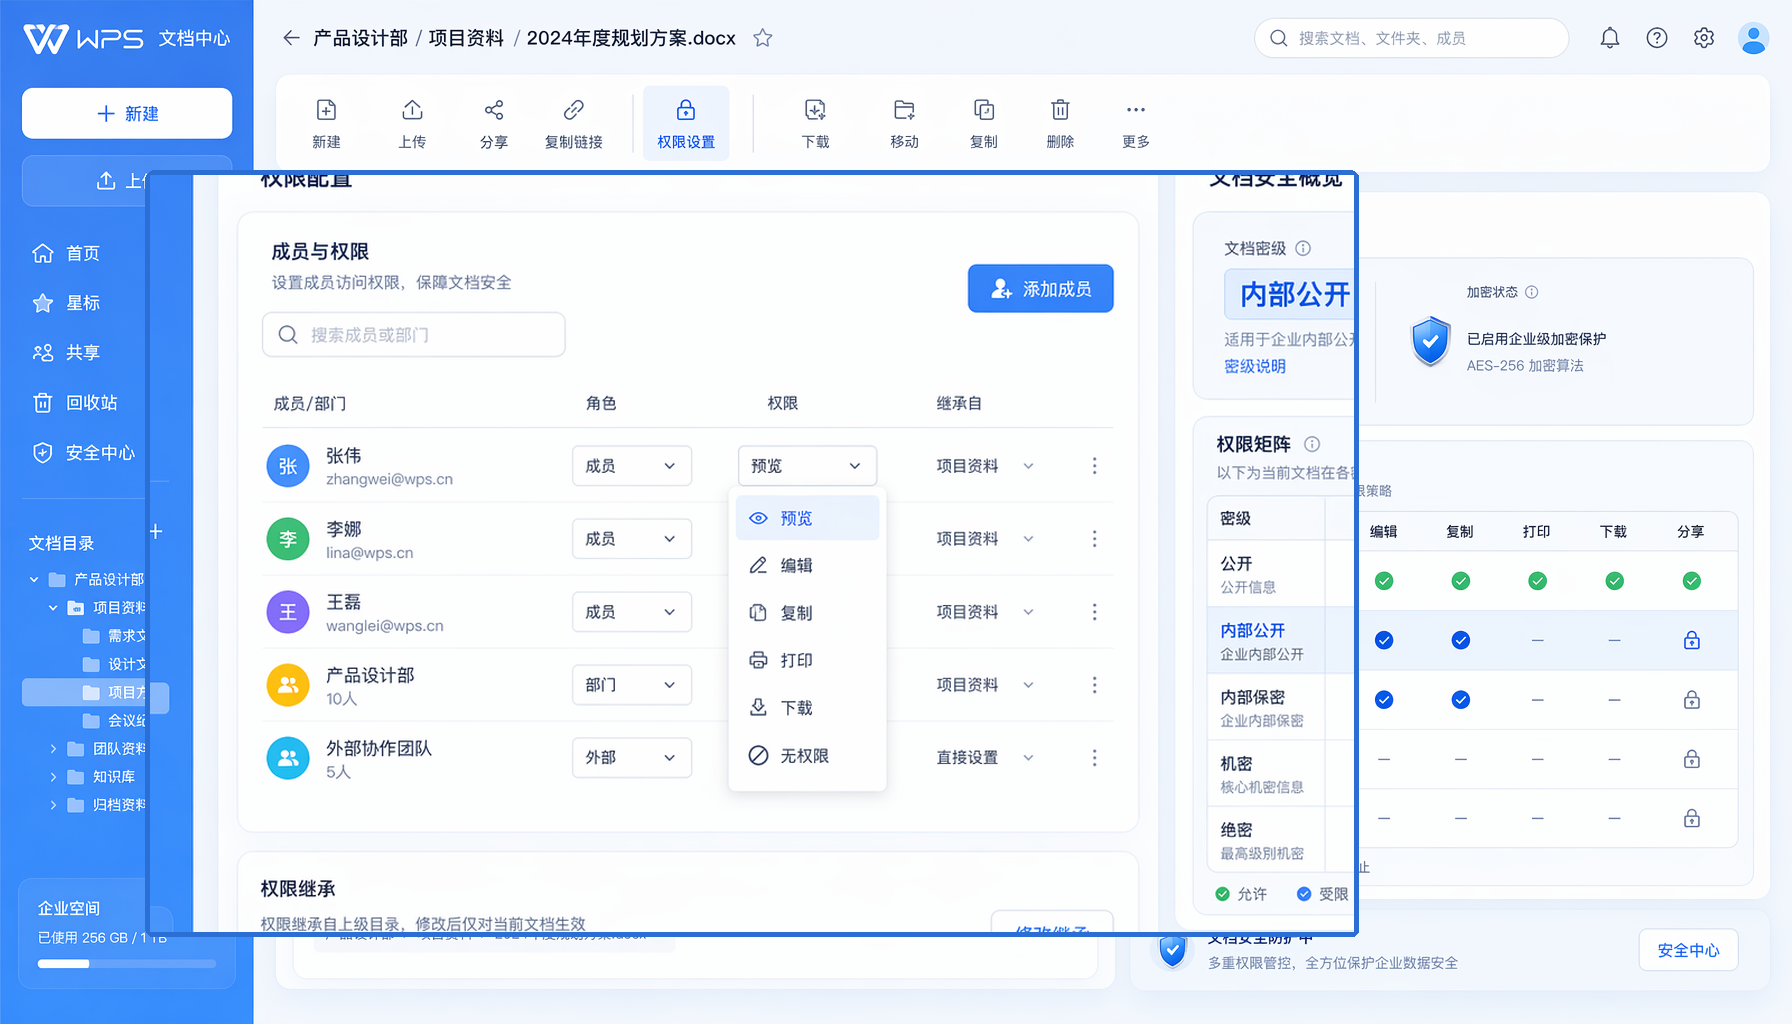
涉密区域权限配置建议:
- 涉密区域(机密级):仅核心人员可编辑,授权人员仅可预览,禁止复制/打印/下载
- 限制区域(秘密级):指定部门成员可编辑,跨部门仅可预览,禁止下载
- 内部区域(内部级):全员可预览,指定人员可编辑,允许下载
- 公共区域(公开级):全员可编辑和下载
操作步骤:
- 进入 WPS 文档中心管理后台
- 选择目标安全分区,点击「权限设置」
- 添加成员或部门,为每个对象配置对应的权限级别
- 开启区域权限保护,确保配置生效
- 测试权限是否按预期生效——用不同角色账号登录验证
第三步:开启安全防护能力
权限配置完成后,需要开启 WPS 文档中心的全链路安全防护能力,构建多层防御体系。
必开的安全能力:
- 文档水印:开启全局企业水印,访问文档时自动显示访问者信息。WPS 文档中心支持管理后台水印、企业文档水印、团队文档水印三种类型
- 隐写溯源:开启隐写标记,即使文档被截屏或拍照泄露,也可通过隐写信息追溯泄露源头
- 截屏防泄露:在涉密区域开启截屏防护,阻止未授权的屏幕截图行为
- 传输存储加密:确保文档在传输和存储过程中全程加密,防止中间人攻击
操作要点:
管理后台水印是系统自带的,无需额外开启。企业文档水印需要管理员在管理后台全局设置。团队文档水印可在团队设置中按需开启。建议涉密区域同时开启水印和隐写溯源,形成双重防护。
第四步:配置外发审批流程
涉密文档的外发是安全管控的重点环节。WPS 文档中心支持落地外发审批和链接时效管控,确保文档离开安全区域时始终受控。
外发审批配置步骤:
- 在管理后台进入「外发管控」设置页面
- 开启外发审批功能,设置审批流程(可配置单级或多级审批)
- 配置外发链接规则:设置默认有效期、访问次数限制、是否需要访问密码
- 针对不同密级文档配置差异化外发策略——涉密文档需多级审批,内部文档可简化流程
外发链接管控能力:
第五步:设置离职回收机制
员工离职是企业文档资产流失的高风险节点。WPS 文档中心提供完善的离职回收机制,确保人员变动时文档资产安全。
离职回收操作流程:
- 管理员在企业管理后台通讯录中找到离职员工
- 确认文档已转移——建议删除前与离职员工沟通,将重要文档移交给接替人员
- 从组织架构中移除该员工
- 系统自动收回该员工对所有企业文档的访问权限
- 该员工名下的文档自动归属企业,由管理员重新分配管理权限
注意: 免费体验版删除员工后无法恢复其文档,付费商业版支持文档恢复功能。建议企业在人员变动前做好文档交接。
第六步:开启日志审计
日志审计是涉密文档管控的最后一道防线,也是合规检查的必备能力。WPS 文档中心支持全操作行为留痕,包括文档访问、编辑、下载、分享、外发等所有操作记录。
审计日志的核心能力:
- 操作记录:记录谁在什么时间对什么文档做了什么操作
- 溯源追踪:通过隐写溯源标记,追踪泄露文档的源头
- 异常检测:识别异常访问行为,如短时间内大量下载、非工作时间访问等
- 审计报告:支持按时间、人员、文档等维度生成审计报告
操作要点:
在管理后台进入「审计日志」页面,可查看和导出操作记录。建议定期(如每月)审查审计日志,重点关注涉密区域的操作行为。如发现异常,可及时追溯并采取措施。
常见问题(FAQ)
问:权限设置错了怎么撤回?
答: 管理员可随时在文档权限设置中修改或撤销已配置的权限。修改后立即生效,被撤销权限的成员将无法再访问对应文档。建议每次权限变更后通知相关人员。
问:手机端能操作涉密文档吗?
答: 可以。WPS 文档中心支持多端访问,手机端同样遵循分区权限策略。涉密区域可在管理后台设置是否允许移动端访问,如需更高安全性可限制涉密文档仅在PC端访问。
问:文档版本被误改了怎么办?
答: WPS 文档中心支持历史版本回溯功能。所有编辑版本自动留存,管理员可随时恢复到任意历史版本。涉密区域建议开启版本审批,重要修改需经过审核才能生效。
问:强制上云会不会影响本地文件的使用?
答: 不会。强制上云通过替换软链方式实现,用户仍像往常一样在本地打开和编辑文件,实际数据已存储在云端安全区域。使用体验完全不变,但文档已处于受控状态。
注:部分内容由AI辅助生成,更多WPS文档安全功能请访问 WPS365官网
注:部分内容由 AI 匹配目标关键词,结合WPS 365 官方知识库智能生成,如有疑问或者建议可以 联系我们

