

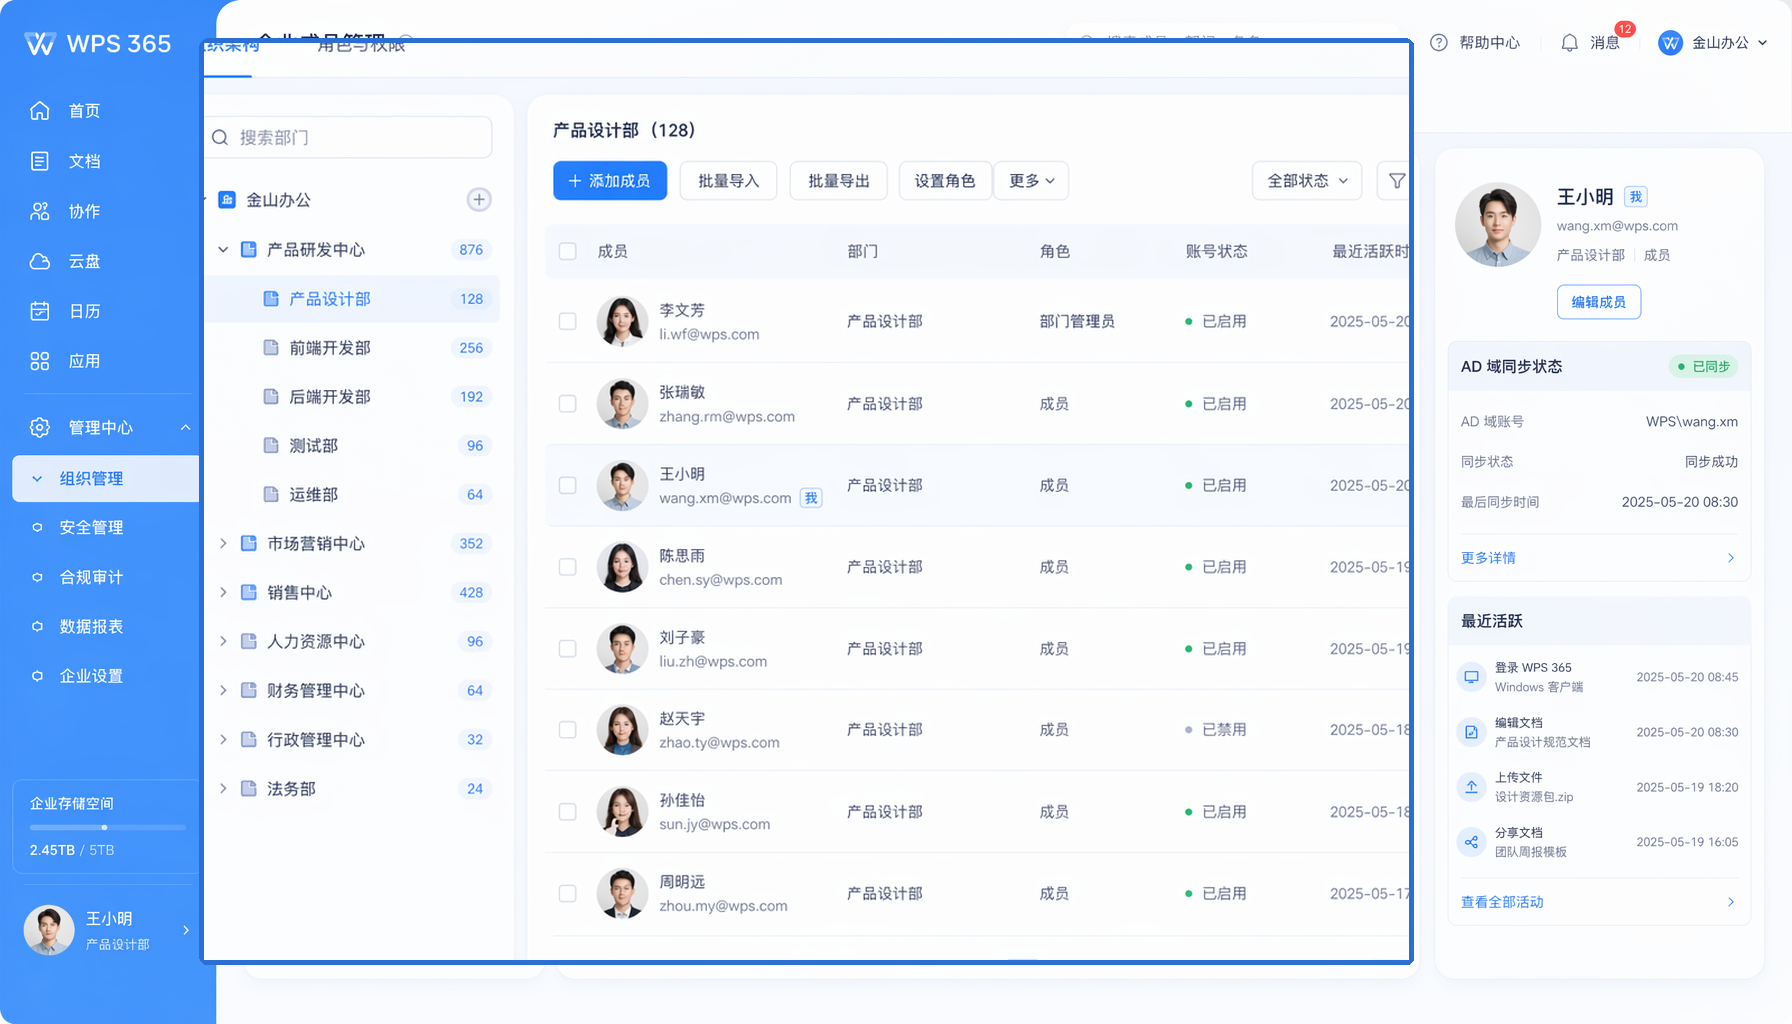
场景一:500人规模科技公司IT运维的日常
张强是一家500人规模科技公司的IT运维主管,每天早上打开WPS企业管理后台,第一件事就是查看账号同步状态。公司最近上线了WPS 365,通过与现有的AD域控集成,实现了全公司500多名员工的统一身份认证。
集成之前:
- 每个新员工入职,张强需要在WPS后台手动添加账号、分配权限
- 员工离职后,经常忘记回收WPS权限,存在数据泄露风险
- 部门调整时,需要逐一修改每个人的部门归属,耗时数小时
集成之后:
- 新员工加入AD域后,WPS 365自动创建账号并分配默认权限
- 员工从AD域移除后,WPS 365自动禁用账号,无需人工操作
- 部门调整只需在AD域中修改OU归属,WPS 365自动同步更新
张强估算,AD域集成让他的团队每月节省了约20小时的账号管理时间,IT运维效率提升了70%以上。
场景二:金融机构的等保合规之旅
某城市商业银行正在推进等保2.0三级认证,其中"身份鉴别"和"访问控制"是两个关键考核点。银行的IT负责人选择了WPS企业版AD域集成方案来解决办公平台的身份管理问题。
合规需求:
- 所有办公系统必须实现统一身份认证
- 密码策略必须满足复杂度要求(8位以上、大小写字母+数字+特殊字符)
- 登录行为必须全程记录,日志保存不少于6个月
- 权限管理必须遵循最小权限原则
WPS企业版AD域集成方案:
- 通过AD域控统一管理所有员工的WPS 365登录凭证
- AD域的密码策略自动应用到WPS 365登录,满足复杂度要求
- WPS 365记录所有登录行为,并与AD域的登录日志关联审计
- 通过AD安全组映射WPS角色,实现精细化的权限最小化配置
最终,该银行顺利通过了等保2.0三级测评,WPS企业版AD域集成在其中发挥了重要作用。
场景三:集团企业跨地域统一办公
一家拥有3000多名员工、在全国有6个子公司的制造集团,每个子公司都有独立的AD域控系统。总部希望统一部署WPS 365,但各子公司的账号管理各自独立,如何实现统一管理成为难题。
解决方案:
WPS企业版AD域集成的多域信任功能完美解决了这个问题。总部在WPS 365中配置了所有6个子公司的AD域连接,通过域信任关系实现了跨域统一认证:
- 各子公司保留自己的AD域控管理权
- 总部可以在WPS管理后台查看所有子公司的组织架构
- 员工使用各自子公司的AD域账号即可登录WPS 365
- 总部的IT管理员可以统一配置全局安全策略
效果: 集团在两周内完成了WPS 365的全面部署,3000多名员工无缝切换至新办公平台,实现了文档协作、在线会议、企业邮箱等功能的统一入口。
场景四:传统企业向云办公平滑迁移
一家传统制造业企业决定从本地Office迁移到WPS 365云办公平台。但IT负责人担心:迁移过程会不会影响员工正常工作?员工需要重新学习登录方式吗?
迁移方案:
通过WPS企业版AD域集成,企业实现了"零感知"迁移:
- 第一天:完成AD域集成配置,员工使用域账号即可登录WPS 365
- 第一周:员工逐步开始使用WPS 365的云文档协作功能
- 第一个月:全面切换到WPS 365,旧Office仅作为备用
迁移过程中,员工的登录方式没有改变(仍然是AD域账号),不需要重新注册账号或记忆新密码。IT部门也无需在WPS后台手动维护账号信息,AD域中的组织架构自动同步到WPS 365。
迁移结果: 3个月内,全公司完成了从传统办公到云办公的平滑过渡,员工满意度达到92%。
场景总结
常见问题(FAQ)
问:小团队(50人以下)需要AD域集成吗?
答: 50人以下的团队如果已经部署了AD域控,AD域集成同样能提升管理效率。但如果没有AD域环境,WPS 365也支持手动管理或通过邀请码添加成员,不强制要求AD集成。
问:AD域集成后,外部协作伙伴怎么处理?
答: 外部协作伙伴可以通过WPS 365的访客模式或外部成员功能加入,无需纳入AD域管理。企业可以灵活配置外部成员的访问权限。
问:多个子公司使用不同的AD域,能统一集成到WPS 365吗?
答: 可以。WPS 365支持多域信任,多个AD域可以同时集成到同一个WPS 365企业空间中,实现跨域统一认证和管理。
注:部分内容由AI辅助生成
注:部分内容由 AI 匹配目标关键词,结合WPS 365 官方知识库智能生成,如有疑问或者建议可以 联系我们

