

场景一:按部门控制管理权限
痛点: 某企业有研发、市场、财务三个部门,希望各部门负责人只能管理本部门的成员和信息,不能跨部门操作。
WPS方案: 为每个部门创建独立的管理员角色,设置成员与部门范围为该部门。部门负责人仅能管理本部门成员。

效果: 各部门独立管理,互不干扰,信息隔离。
场景二:控制安全模块的访问权限
痛点: 企业安全策略配置需要IT专人负责,不希望HR等非技术人员误操作安全设置。
WPS方案: 创建"IT安全管理员"角色,仅分配安全管控相关模块权限,不分配通讯录等其他模块权限。

效果: IT管理员专注安全管理,不会误触其他模块。
场景三:限制实习生查看组织架构
痛点: 企业不希望实习生看到完整组织架构,尤其是高管信息。
WPS方案: 设置组织架构可见性默认规则为"成员可见本部门及子部门",再添加自定义规则限制实习生不可见特定部门。

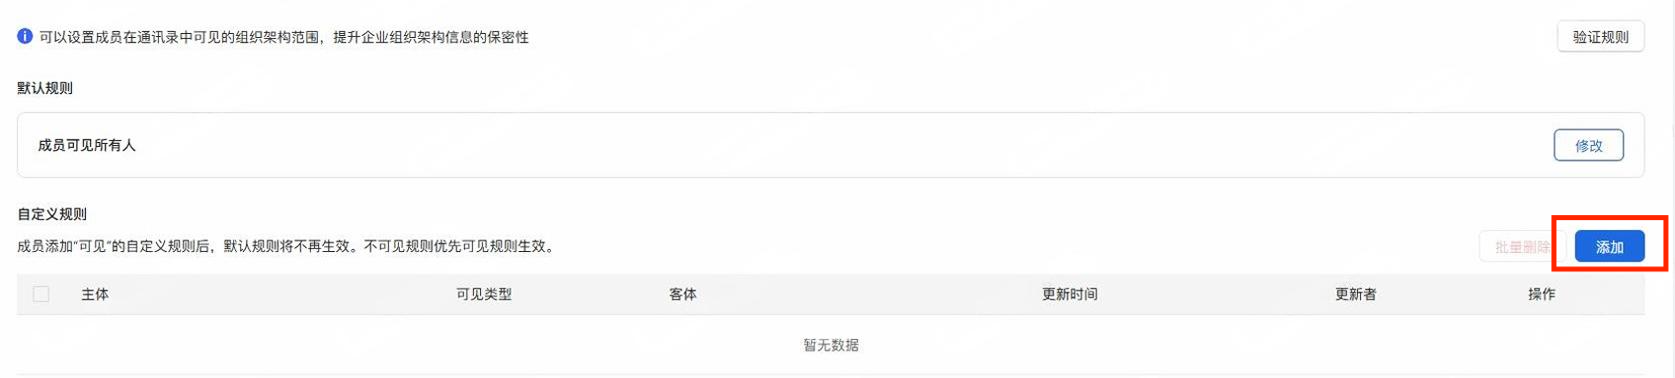
效果: 实习生只能看到自己部门的架构信息,核心人员信息受保护。
场景四:项目组临时模块权限
痛点: 某跨部门项目需要临时管理员管理项目文档和成员,项目结束后权限需回收。
WPS方案: 创建临时管理员角色,分配文档与团队相关模块权限,设置使用范围为"仅创建者和超级管理员"。项目结束后删除角色。
效果: 权限按需分配、按期回收,不留安全隐患。
场景五:多级权限层级控制
痛点: 企业集团总部需要管理所有子公司的信息,但子公司只能管理本地信息。
WPS方案: 为总部创建全局管理员角色(范围为全部成员),为子公司创建部门级管理员角色(范围为子公司部门)。

效果: 总部拥有全局视角,子公司自主管理本地事务。
常见问题
问:模块权限控制会影响成员正常使用吗?
答:不会。模块权限控制仅影响管理后台的操作权限,不影响成员正常使用WPS办公功能。
问:可以随时调整模块权限吗?
答:可以。修改角色权限后即时生效。
问:删除角色后权限立即失效吗?
答:是的。删除角色后该角色下所有管理员的管理权限立即收回。
注:部分内容由AI辅助生成
注:部分内容由 AI 匹配目标关键词,结合WPS 365 官方知识库智能生成,如有疑问或者建议可以 联系我们

