

场景一:HR管理员管理人事相关权限
痛点: 某企业300人,所有人员管理操作都由IT管理员处理,HR部门调整人员信息需要反复沟通,效率极低。
WPS方案: 超级管理员创建"HR管理员"角色,分配组织架构、成员管理等权限,设置可管理范围为全部成员。HR成员被添加为该角色管理员后,可以独立处理人员信息修改、部门调整等操作。
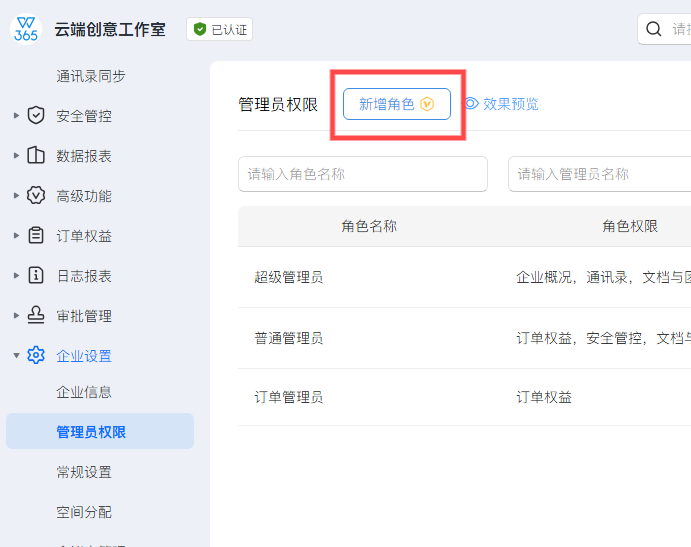
效果: HR部门自主管理人员信息,IT管理员从繁琐的人事操作中解放出来。
场景二:部门级管理员管理本部门成员
痛点: 某企业有研发、市场、运营等多个部门,各部门负责人需要管理本部门的成员,但不应该看到其他部门的信息。
WPS方案: 为每个部门创建独立的管理员角色,设置成员与部门范围为该部门。部门负责人仅能管理本部门成员,看不到其他部门信息。
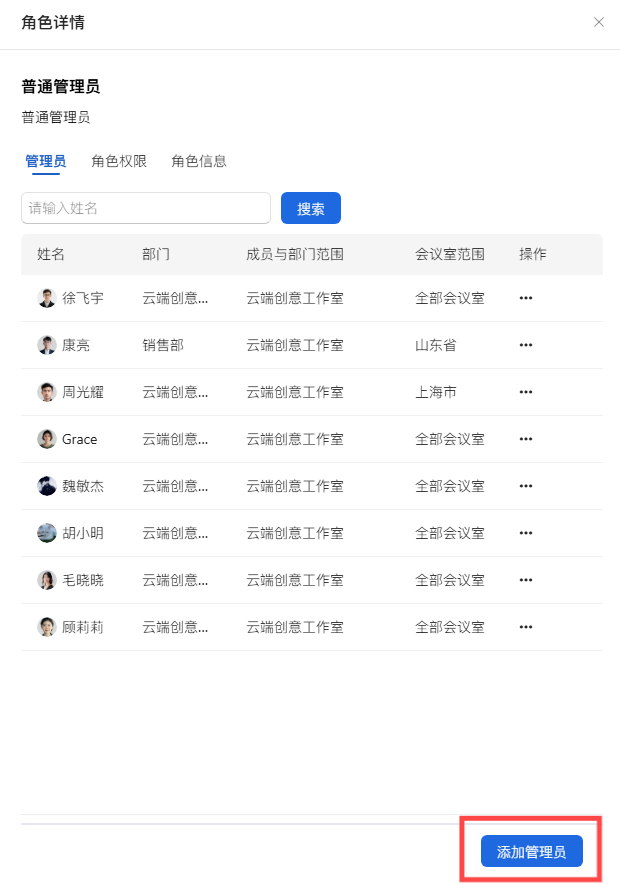
效果: 各部门自主管理,信息隔离,安全性和管理效率同时提升。
场景三:IT管理员管理全企业技术权限
痛点: 企业安全管控、SSO设置、应用管理等技术操作需要专属人员管理,但不应赋予全部超级管理员权限。
WPS方案: 创建"IT管理员"角色,仅分配安全管控、企业设置等相关权限。
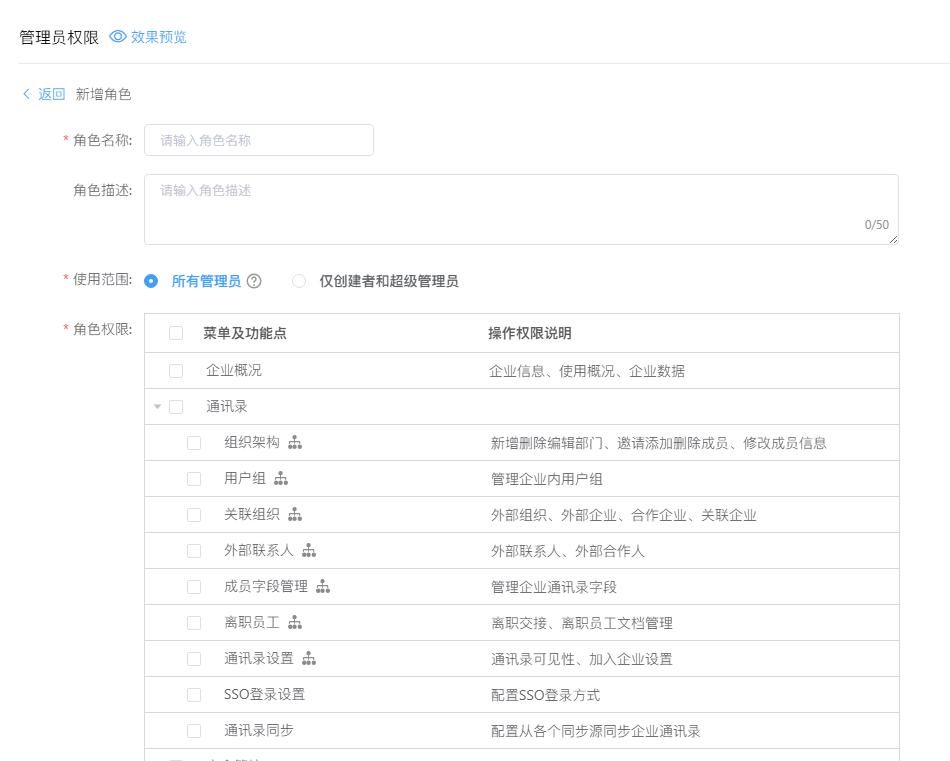
效果: IT管理员专注技术管理,不会误操作人事或业务相关功能。
场景四:超级管理员转让
痛点: 企业创始人不再负责日常管理,需要将超级管理员权限转让给新的负责人。
WPS方案: 在管理员权限页面,点击超级管理员角色的 转让,完成手机验证后选择新负责人。
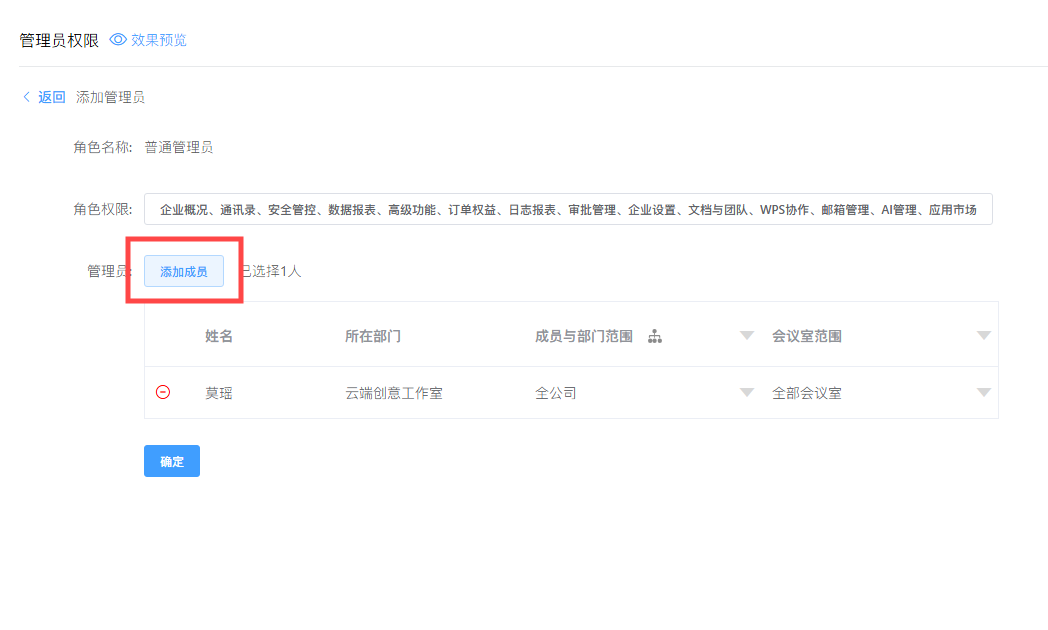
效果: 超级管理员权限平稳交接,企业日常管理不受影响。
场景五:临时项目管理员
痛点: 某跨部门项目需要临时管理员管理项目成员的权限和文档访问,项目结束后需要回收权限。
WPS方案: 创建临时管理员角色,设置使用范围为"仅创建者和超级管理员",项目结束后直接删除角色。
效果: 权限按需分配,项目结束后干净回收,不留安全隐患。
常见问题
问:部门管理员能看到其他部门的数据吗?
答:不能。设置成员与部门范围后,管理员仅能对该范围内的成员进行操作。
问:角色可以临时禁用吗?
答:目前不支持禁用角色,但可以删除角色中的管理员来收回权限。
问:创建多少个角色有限制吗?
答:没有明确限制,企业可以根据需要创建足够多的管理员角色。
注:部分内容由AI辅助生成
注:部分内容由 AI 匹配目标关键词,结合WPS 365 官方知识库智能生成,如有疑问或者建议可以 联系我们

