

账号停用基础问题
问:WPS企业版支持哪几种账号停用方式?
答:支持三种方式:设置账号登录限制策略(按网络/设备条件禁止登录)、管理成员登录方式(关闭微信/手机号等登录方式)、设置登录有效期(超时自动要求重新登录)。
问:账号停用和账号删除有什么区别?
答:账号停用是临时限制登录,成员的数据和权限仍然保留,可以随时恢复。账号删除是彻底移除账号,数据需要提前交接,删除后可在30天内恢复。
问:停用账号后,成员的数据会丢失吗?
答:不会。账号停用仅限制登录,成员的个人文档、协作文档等数据仍然保留在云端。
登录限制策略问题
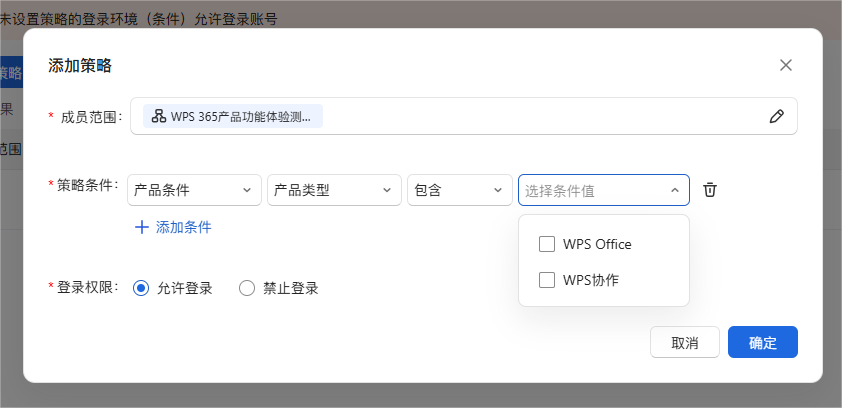
问:登录限制策略支持哪些条件?
答:支持网络条件(IP网段、内网/外网)、设备条件(设备类型、操作系统、信任设备、设备归属)、产品条件(产品类型、版本类型)三大类。
问:多个策略同时生效时,按什么规则执行?
答:如不存在冲突,多条策略分别生效。如存在冲突,按优先级:用户>用户组>部门;相同等级时,禁止>允许。
问:登录限制策略支持批量删除吗?
答:支持。可以单个或批量删除策略。
登录方式管理问题
问:关闭所有登录方式后,成员还能登录吗?
答:不能。如果关闭了所有登录方式,成员将无法登录。建议至少保留微信、QQ、手机号任意一种登录方式。
问:已配置SSO的企业,可以关闭其他登录方式吗?
答:可以。如果企业已经配置了SSO、AD认证、企业微信、钉钉等登录机制,可以选择禁用微信、QQ、手机号等所有登录方式。
登录有效期问题
问:系统默认的登录有效期是多久?
答:未手动配置策略时,全局默认登录有效期为40天,期间成员有活跃操作将自动续期。
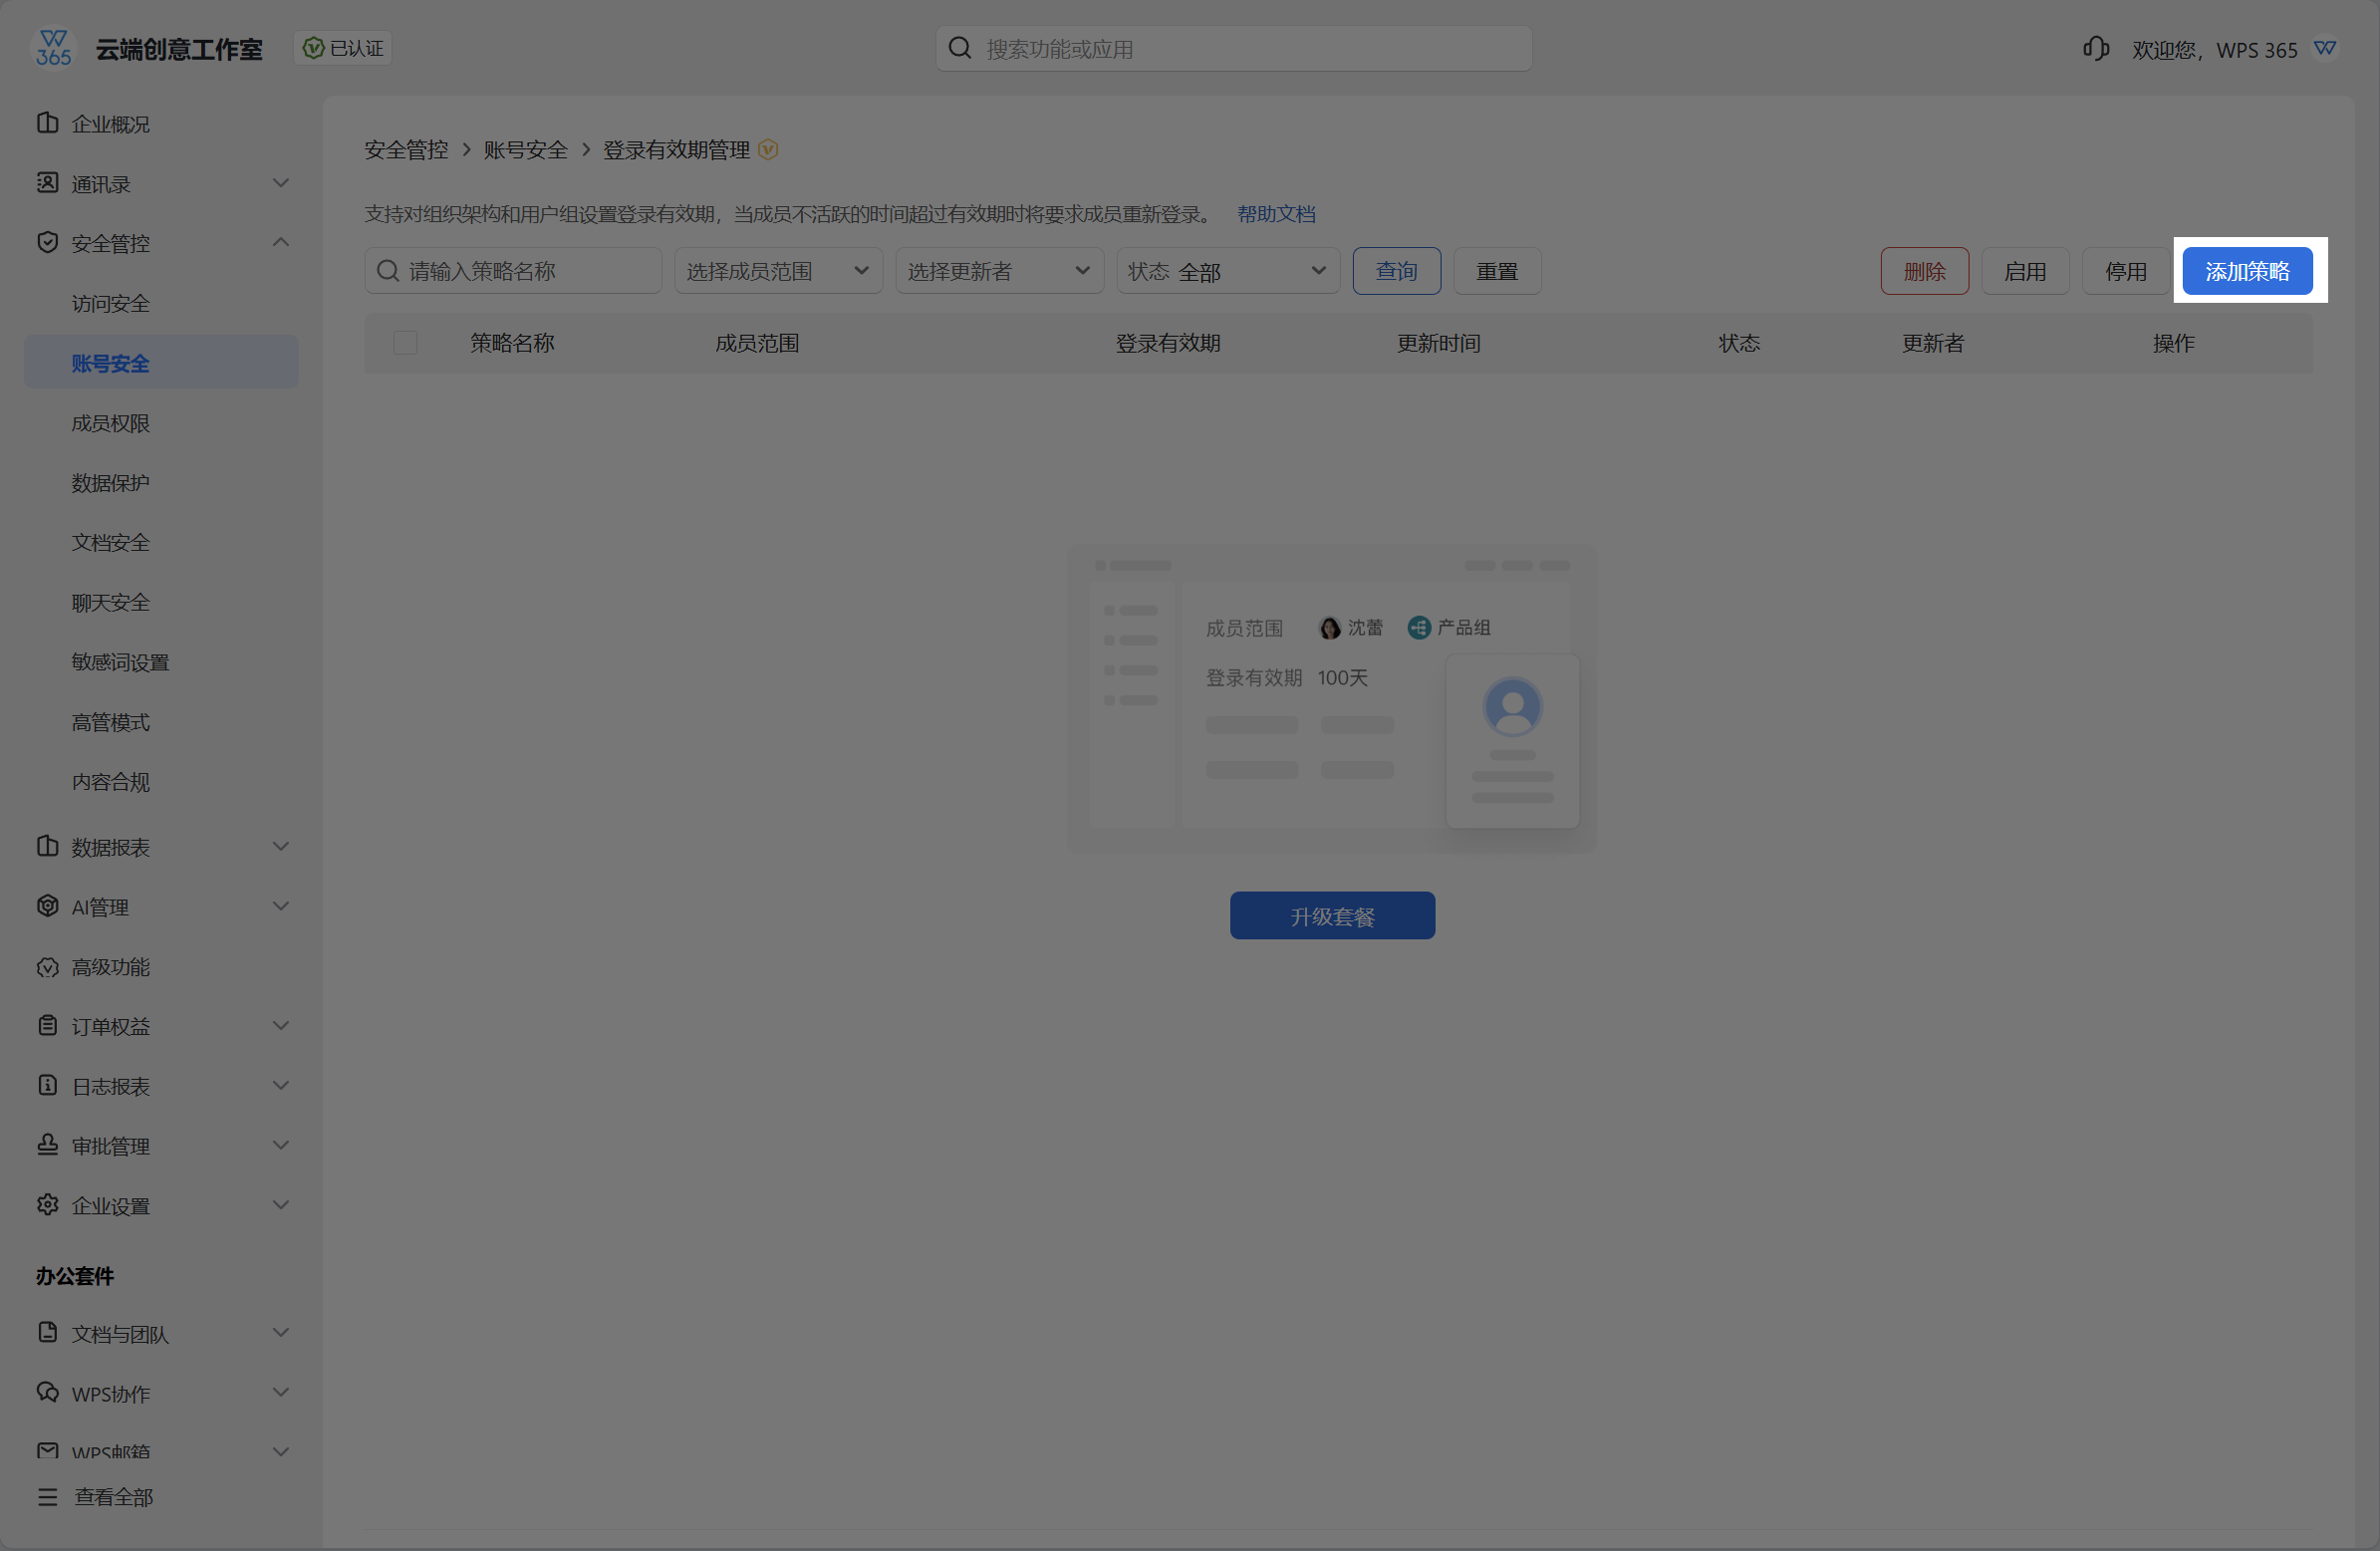
问:登录有效期可以设置的范围是多少?
答:可配置范围为3-365天。
问:多个有效期策略同时应用于同一成员,按什么规则生效?
答:策略优先级:成员级>用户组级>部门级>企业全局。若同一成员命中多个同级策略,以"最短的有效期"为准。
问:登录有效期策略支持按部门设置吗?
答:支持。可以按全部成员、指定成员/部门/用户组精细化设置。
使用建议
- 员工离职时,先停用账号确保安全,完成数据交接后再删除
- 设备丢失时,立即设置该账号在个人设备上禁止登录
- 已配置SSO的企业,建议关闭其他登录方式统一认证
- 临时项目成员,设置较短的登录有效期,到期自动限制
注:部分内容由AI辅助生成
注:部分内容由 AI 匹配目标关键词,结合WPS 365 官方知识库智能生成,如有疑问或者建议可以 联系我们

