

摘要:企业数据泄露往往发生在不经意的日常操作中。本文通过三个真实场景,展示 WPS 企业版安全策略如何帮助企业应对文档外泄、设备丢失、离职数据流失等典型安全威胁。
场景一:核心方案被员工截图外泄
问题描述: 某科技公司的销售总监将一份含核心报价的竞标方案分享给团队成员,结果竞争对手提前知道了报价,导致丢单。事后调查发现,是一名离职边缘的员工用手机拍照后发给了对手。
WPS 安全策略解决方案:
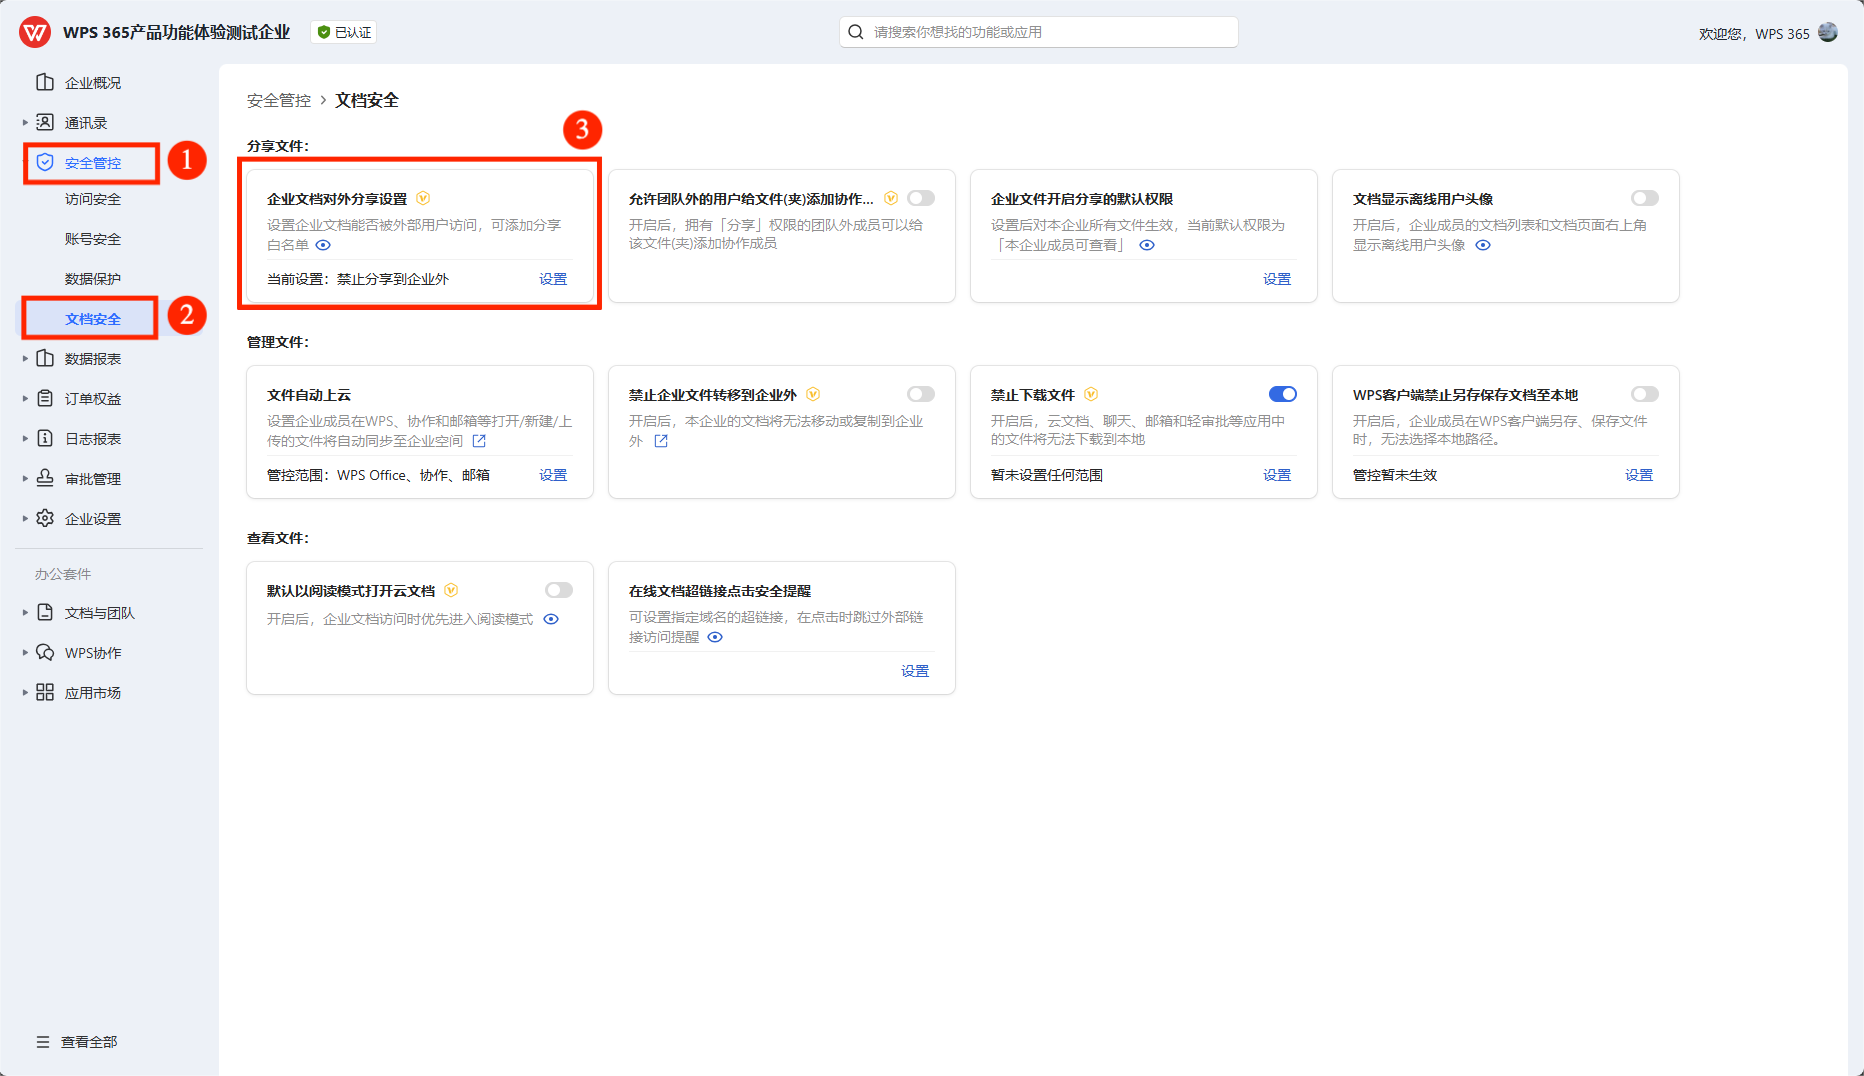
- 开启企业文档水印:在管理后台开启文档水印功能,所有企业文档在查看时显示查看者的姓名和手机号。即使被拍照,也能从照片中的水印信息追溯到泄密者。
- 设置文档操作限制:开启截图管控,使文档内容在截图操作中不可见或显示为黑屏。
- 配置操作审计:开启文档访问日志,记录谁在什么时间查看了哪些文档,为事后追溯提供完整证据链。
效果: 水印的震慑作用让员工不敢轻易拍照,操作日志让每次访问都有迹可循。
场景二:员工离职带走大量企业文件
问题描述: 某设计公司的资深设计师提出离职,在交接前将大量设计源文件和客户资料通过云盘下载到个人电脑。公司发现时,文件已经被带走。
WPS 安全策略解决方案:
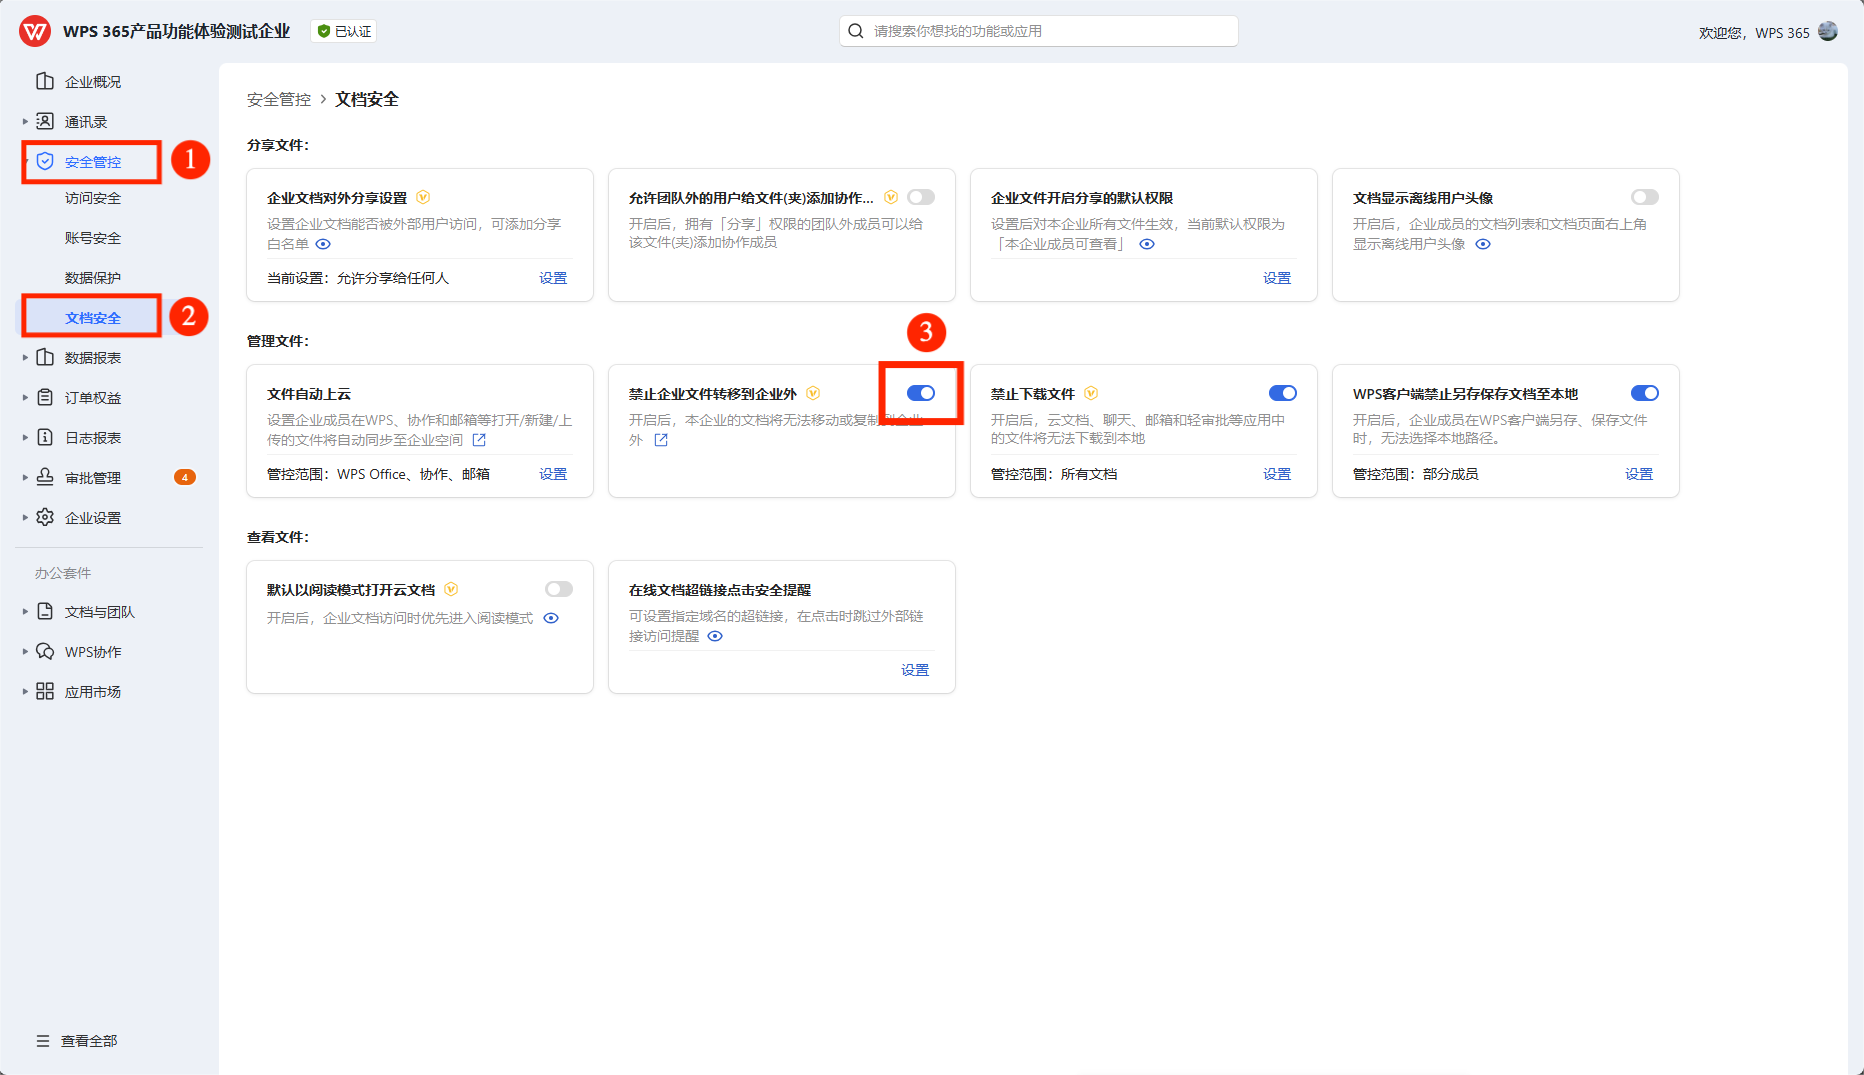
- 开启禁止文件转移企业外:在文档安全设置中开启此功能,成员无法将企业文档复制、移动或另存到个人云盘或本地。
- 设置下载限制:对核心团队文件夹设置禁止下载权限,成员只能在线查看和编辑,无法下载到本地。
- 配置离职交接流程:在管理后台使用离职交接功能,一键将离职成员的文档所有权转移给其他同事,同时自动回收账号权限。
效果: 文件转移限制让离职员工无法批量带走文件,离职交接流程确保数据留在企业内。
场景三:员工笔记本丢失导致数据泄露
问题描述: 某金融公司销售人员的笔记本电脑在出差途中丢失,电脑中存有大量客户资料和合同文件,公司面临数据泄露风险和合规处罚。
WPS 安全策略解决方案:
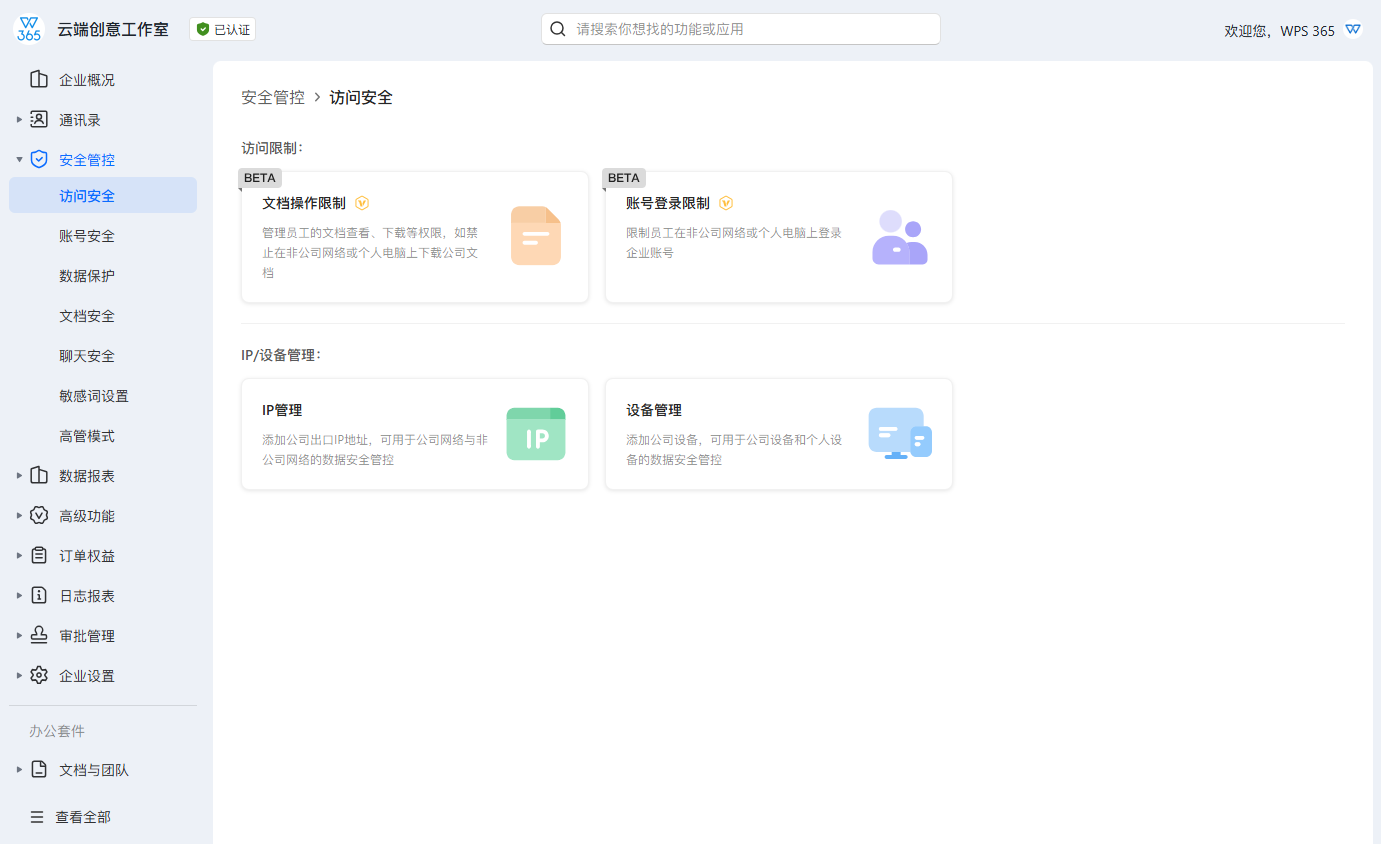
- 远程设备管理:管理员登录管理后台,在设备管理中找到该员工的设备,执行远程解绑和强制下线,使丢失电脑无法再访问企业文档。
- 设置多设备登录限制:限制每个账号最多登录设备数量,降低设备丢失带来的影响面。
- 配置IP白名单:对敏感文档设置仅允许在公司IP段内访问,即使账号被盗,也无法从外部网络访问。
效果: 远程设备管理让丢失的笔记本瞬间失去访问权限,IP白名单提供额外的访问控制层。
场景四:合作伙伴过度访问企业文档
问题描述: 某制造企业与供应商共享产品设计文档,但供应商的一名员工将设计文件转发给了第三方,导致核心技术泄露。
WPS 安全策略解决方案:
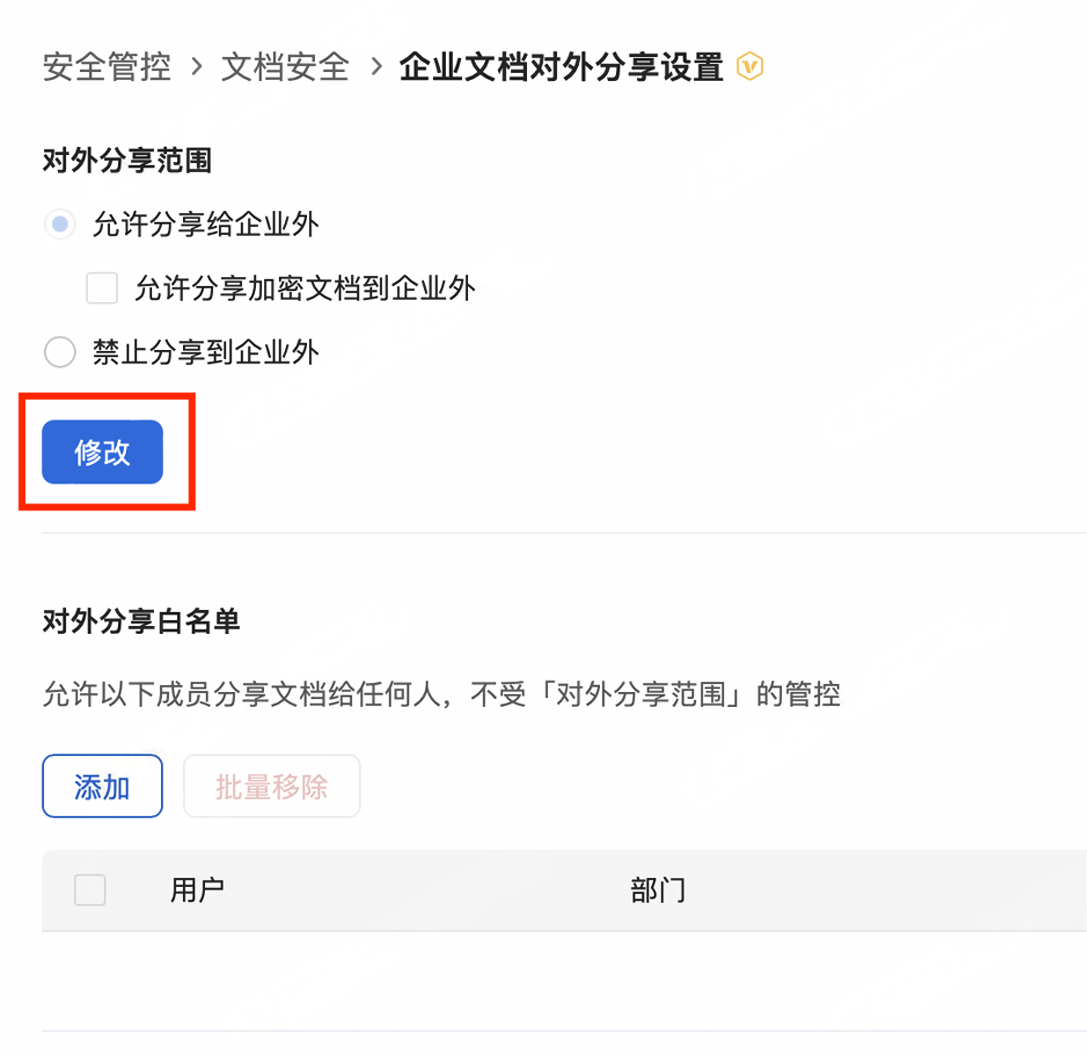
- 设置文档对外分享范围:选择"禁止分享到企业外",但勾选"仍允许分享给关联组织",将供应商设为关联组织。
- 设置外链管控:开启外链密码和有效期,即使文档被转发,没有密码也无法访问。
- 配置外链访问记录:监控所有外链的访问情况,及时发现异常访问行为。
效果: 关联组织机制让合作伙伴只能在自己的组织内协作,无法将文档转发给无关第三方。
注:部分内容由 AI 匹配目标关键词,结合WPS 365 官方知识库智能生成,如有疑问或者建议可以 联系我们

