

对于很多企业的IT管理者或信息安全负责人来说,"文档安全合规"是一个绕不开的话题。无论是等保测评、ISO27001认证还是日常的信息安全管理,文档内容保护都是其中的重要一环。但"合规"这两个字听起来很虚,具体怎么做?WPS的文档禁止复制功能在合规建设中能扮演什么角色?这篇文章从实操角度聊聊。
企业文档安全合规的核心诉求
不同行业的企业对文档安全的要求不同,但核心诉求大致可以分为几类:
WPS文档禁止复制功能主要服务于前两个诉求——数据防泄露和权限最小化,同时配合其他安全功能满足后两个诉求。
合规落地的三个层次
第一层:基础访问控制
这是最基本的安全要求——确保文档只对授权人员可见。WPS365 通过组织架构、部门管理、协作者权限等机制来实现。
- 未授权人员无法打开团队文档
- 文档的分享需要经过权限验证
- 离职员工的访问权限可以及时回收
这一层对应的是"谁能看"的问题,大多数企业已经做到了。
第二层:行为级管控
这一层管控的是"看了之后能做什么"。WPS文档禁止复制就属于这一层。它通过团队文件权限定义中的"谁可以复制内容"权限位来控制:
- 可查看的人:所有人都能复制——最宽松,适合内部普通文档
- 可评论的人:评论及以上权限才能复制——适合一般性保护
- 可编辑的人:编辑及以上权限才能复制——适合较敏感文档
- 可管理的人:只有管理员能复制——最严格,适合核心机密文档
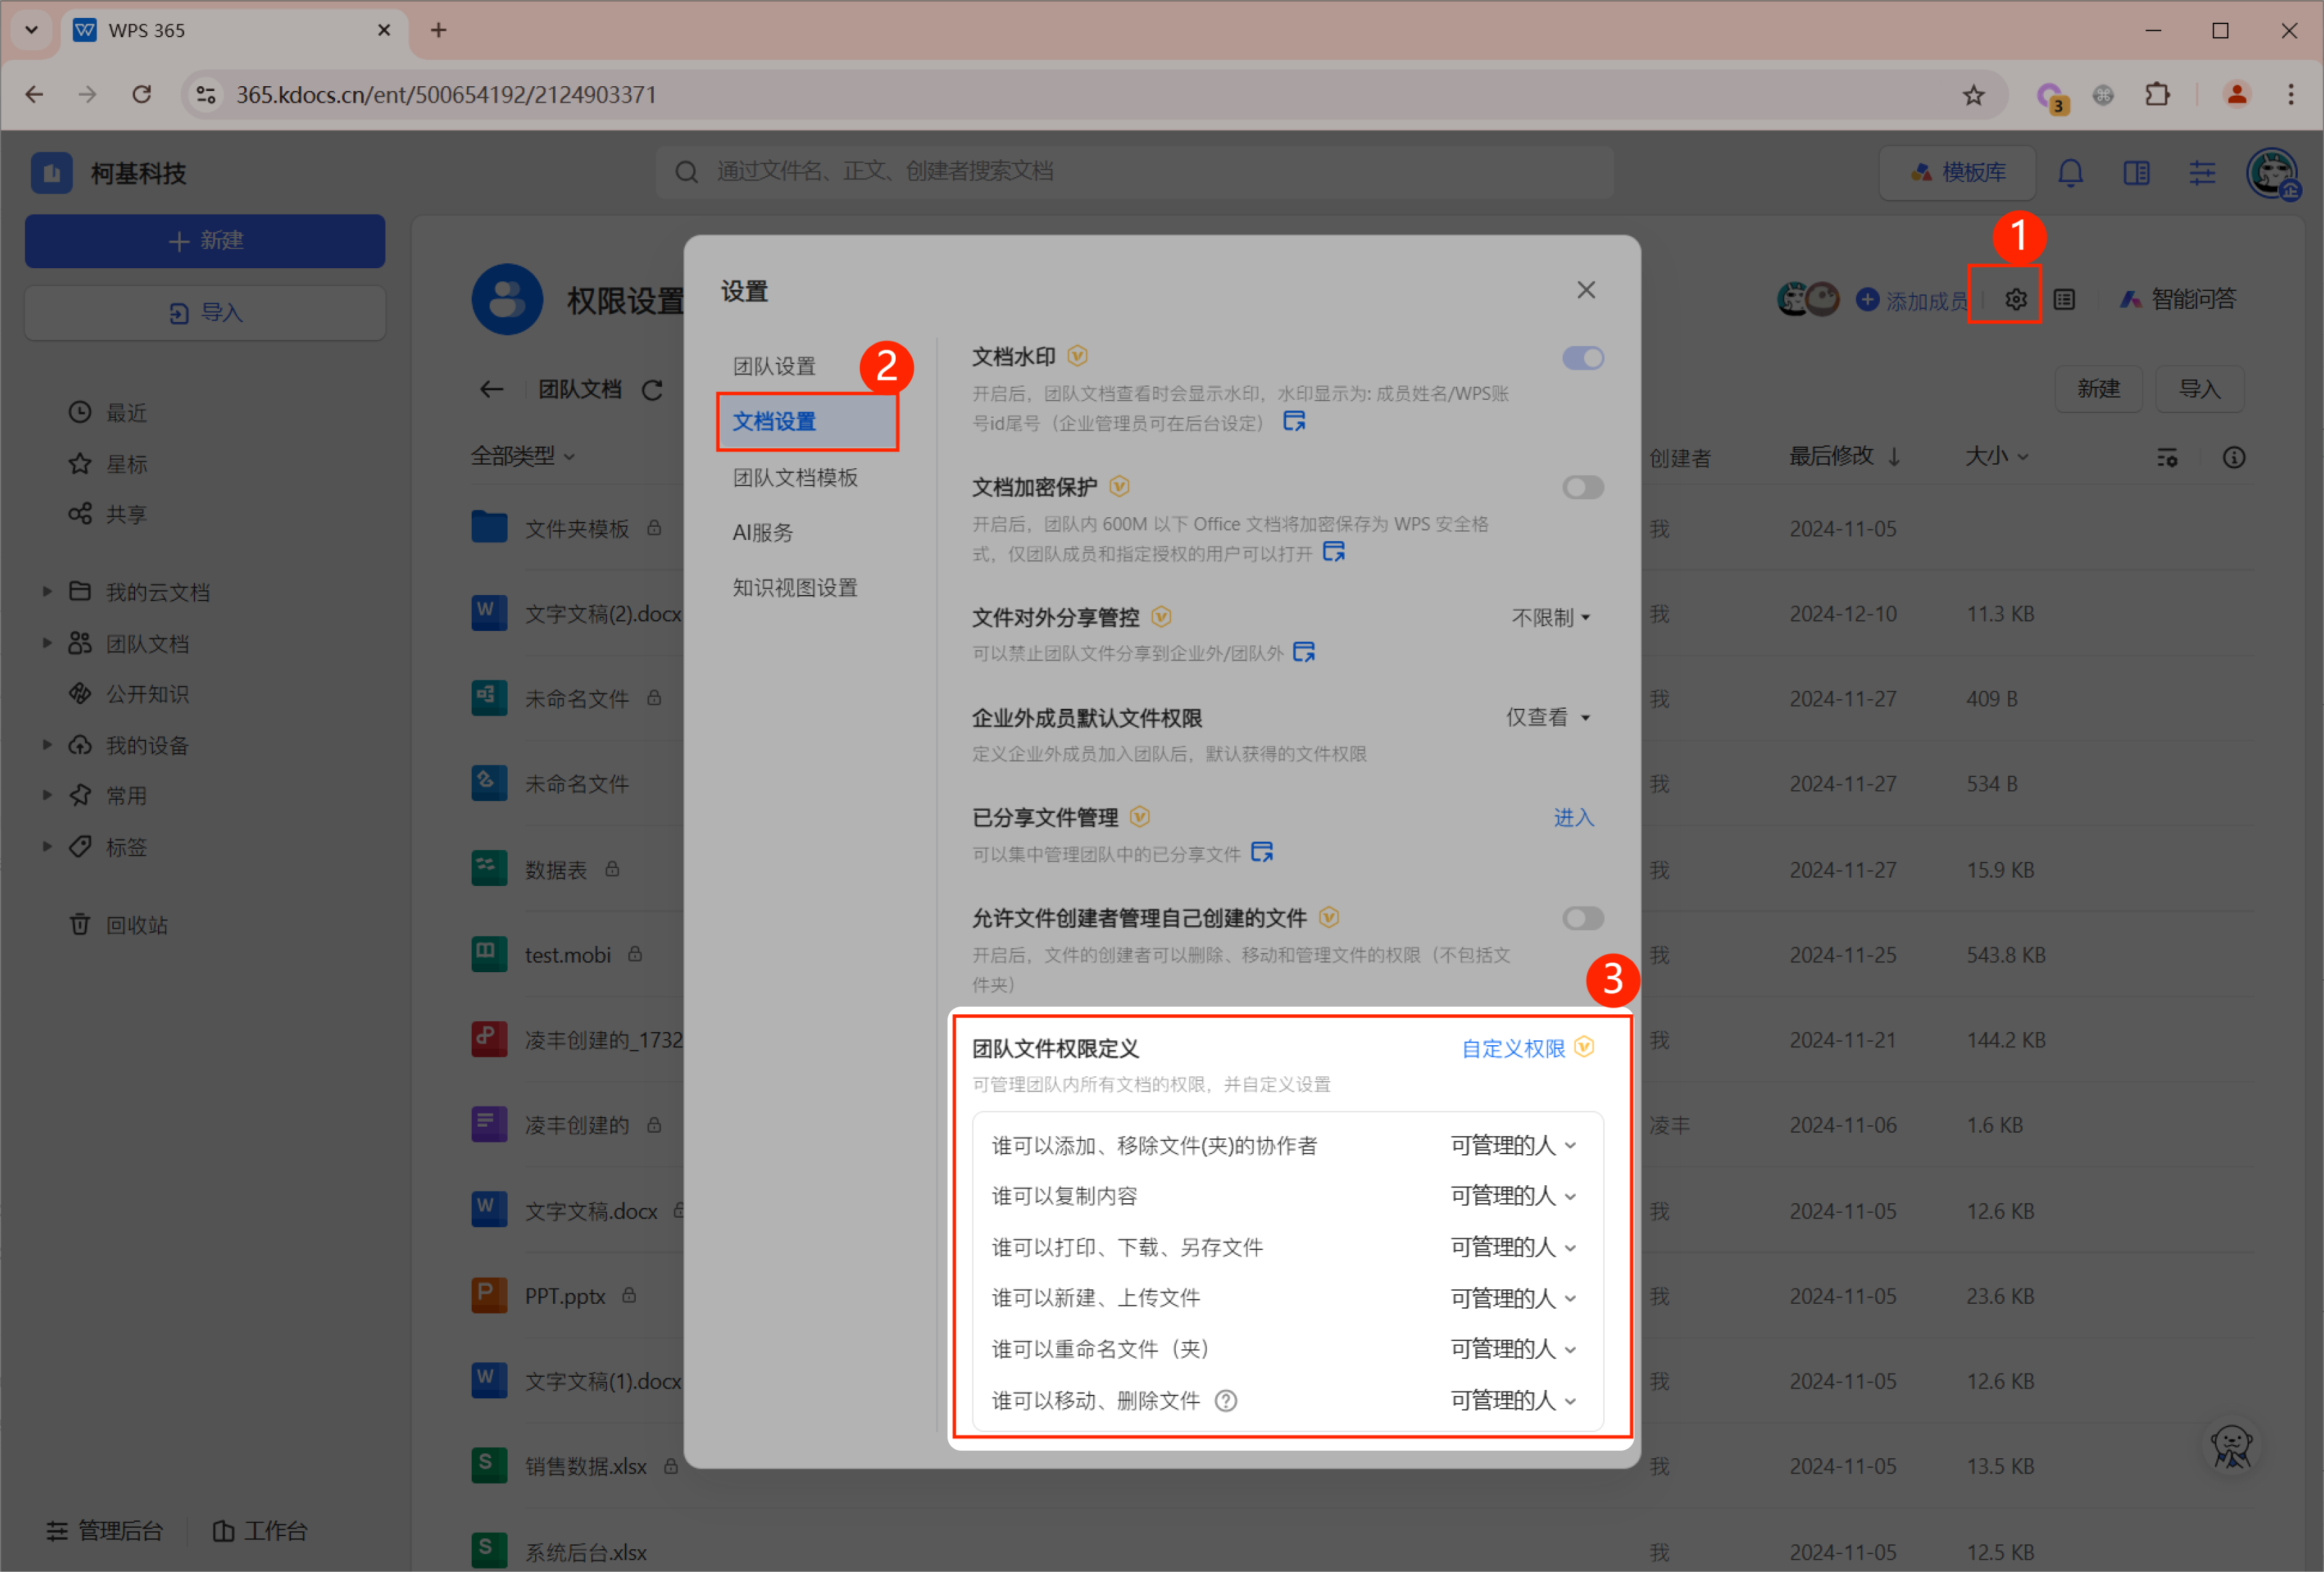
在等保测评中,这一层对应的是"信息访问控制"和"数据完整性保护"的相关要求——不仅要控制谁能访问数据,还要控制访问后能执行什么操作。
第三层:全局策略兜底
对于企业级合规,除了团队级的精细化设置,还需要全局策略来兜底。WPS365 管理后台提供了以下企业级安全策略:
禁止企业文件转移到企业外:这是一个全局开关。开启后,系统会自动拦截成员将企业文档复制或移动到企业外部的操作。它的管控逻辑是基于目标路径——当复制、移动或另存的目的地为非企业目录时,操作会被拦截。
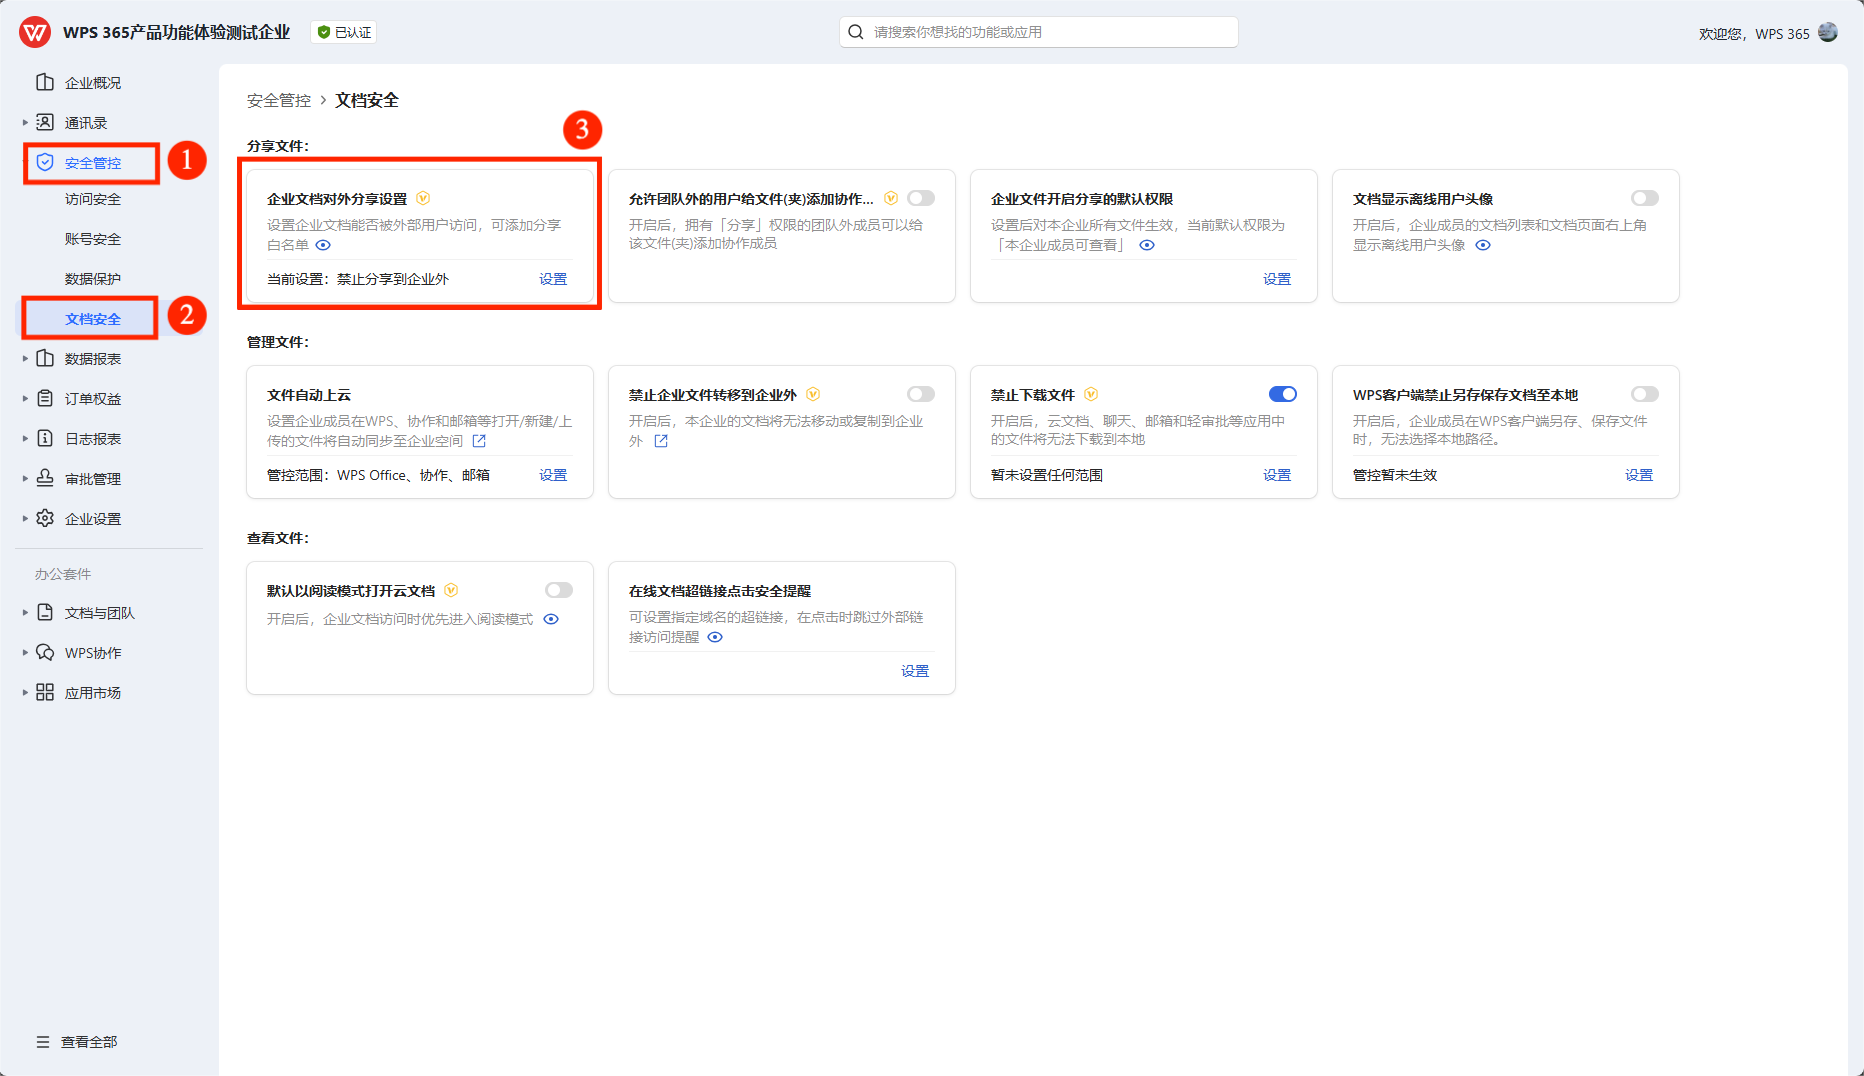
企业文档对外分享设置:可以全局控制文档能否分享到企业外部,支持"允许""禁止""禁止但可申请"三种模式。配合审批流程使用,满足合规中对"数据外发需审批"的要求。
操作日志审计:记录文档的访问、编辑、分享等操作日志,支持审计追溯。在合规测评中,操作日志是"安全审计"要求的重要支撑。
合规建设中的常见问题
问题一:合规要求很抽象,不知道从哪里下手
建议从"最痛的环节"开始。如果当前最大的风险是文档被随意复制泄露,就先从WPS文档禁止复制做起;如果最大的风险是外部分享失控,就先从对外分享管控做起。不需要一步到位,但每一步都要做到位。
问题二:安全管控太严,影响工作效率
这是合规落地中最常见的矛盾。WPS的做法是通过精细化的权限位来平衡安全和效率。不是一刀切地禁止所有操作,而是根据角色和场景灵活配置。比如核心文档严格管控,普通文档适当放宽;内部协作放开限制,外部分享严格审批。
问题三:合规方案需要覆盖哪些组件?
文档安全合规不是只管文档就够了。在WPS365中,建议从以下几个维度统筹考虑:
- 云文档:复制管控、下载管控、水印、加密
- 管理后台:全局安全策略、白名单、操作日志
- 审批流程:外发审批、权限变更审批
- 组织架构:成员管理、离职回收、权限继承
这些组件不是孤立的,需要配合使用才能形成完整的合规防护体系。
落地建议
如果你的企业正在进行文档安全合规建设,建议按以下步骤推进:
- 梳理文档分级:先搞清楚哪些文档是核心机密、哪些是一般敏感、哪些是公开信息
- 配置基础权限:按文档分级设置不同的复制权限等级
- 开启全局策略:在管理后台配置企业级安全兜底策略
- 建立审批机制:对外发需求建立审批流程,做到"默认禁止、审批放行"
- 定期审计检查:利用操作日志定期检查文档访问和操作情况
合规建设是一个持续的过程。WPS365提供了从基础权限到全局策略的完整工具链,企业可以根据自身需求逐步配置和完善。
访问 WPS365 官网 了解更多。
常见问题
问:WPS365能满足等保二级/三级的要求吗?
答: WPS365 具备多项安全认证。具体的等保适配情况建议联系WPS商务团队,获取针对你企业所在行业的合规方案。
问:数据存储在哪里?支持私有化部署吗?
答: WPS365 提供SaaS部署和私有化部署两种方式。对于有数据本地化要求的企业,可以选择私有化部署方案,数据完全存储在企业自有服务器上。
问:操作日志保留多久?
答: 操作日志的保留策略可以根据企业的合规要求进行配置。建议联系WPS商务团队了解具体的日志管理能力。
注:部分内容由AI辅助生成

